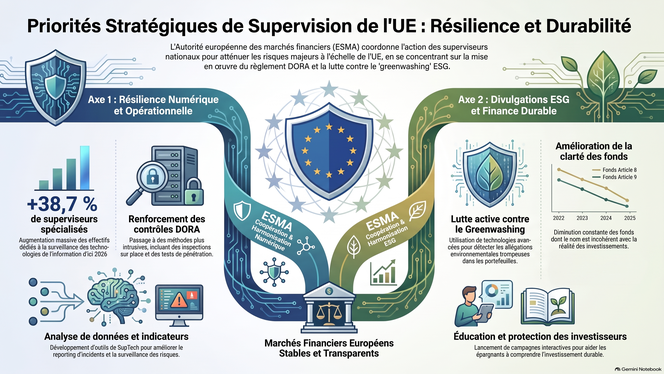
L'ESMA renforce l'harmonisation de la supervision européenne via ses priorités stratégiques (USSP). Pour les risk managers, la résilience numérique entre dans une phase intrusive : la mise en œuvre de DORA abandonne les questionnaires exploratoires au profit d'inspections sur site, de tests TLPT à large échelle et d'un contrôle accru des risques tiers. Parallèlement, le cycle ESG (2023-2026) s'achève en léguant un cadre d'analyse automatisé via la SupTech et une transition vers la CSRD. Dès 2027, l'attention se portera sur l'encadrement de l'IA et de la tokenisation, plaçant l'intégrité de la donnée au cœur de la conformité.
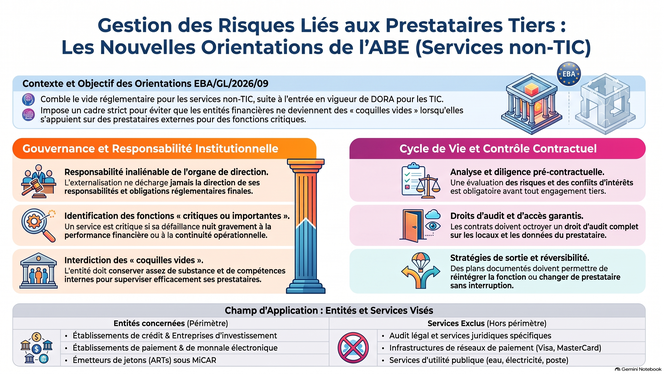
Les lignes directrices EBA/GL/2026/09 de l'Autorité bancaire européenne encadrent la gestion des risques liés aux tiers pour les services non technologiques (non-ICT) au sein des entités financières, complétant ainsi le règlement DORA et remplaçant les directives de 2019. Elles excluent certains services accessoires et imposent une identification stricte des fonctions critiques. L'organe de direction conserve la responsabilité ultime, interdit les structures « coquilles vides » et doit tenir un registre exhaustif des contrats. La réglementation exige une due diligence rigoureuse, des droits d'audit, un encadrement de la sous-traitance, des plans de sortie et l'évaluation des risques de concentration. Un délai de deux ans est accordé pour mettre en conformité les contrats critiques existants.
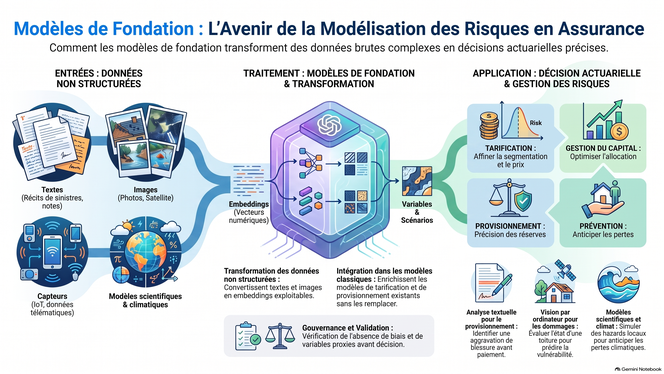
Les Foundation Models (FM) transforment l'assurance en intégrant des données non structurées (textes, images, capteurs) aux modèles actuariels classiques (tarification, provisionnement, capital). Ils améliorent la détection des risques et la précision des prédictions, notamment pour les risques climatiques.
Cependant, leur adoption exige un cadre de gouvernance rigoureux. Pour préserver l'interprétabilité et la conformité prudentielle, les FM doivent s'insérer dans des architectures hybrides (ex. CANN). Les actuaires doivent encadrer des risques spécifiques : fuite temporelle, discriminations indirectes via les embeddings, surcoût computationnel et défaut de calibration des événements extrêmes. L'expertise actuarielle reste indispensable pour garantir l'équité et la stabilité financière.
L’enquête AMRAE 2026 montre que 88,6 % des professionnels du risque utilisent l’IA, principalement générative (85,6 %). L'adoption s'est faite par la productivité documentaire (rédaction, analyse juridique) plutôt que par le cœur analytique. Le frein majeur est technique : les données textuelles affichent un taux d’usage de 25,9 %, contre 8,4 % pour les données « terrain » complexes. L’étude identifie 14 usages d’avenir prioritaires (risques émergents, simulations de crise, climat). La profession attend un accompagnement pragmatique (retours d’expérience, guides, cartographie des outils) pour évoluer de la productivité au pilotage des risques.
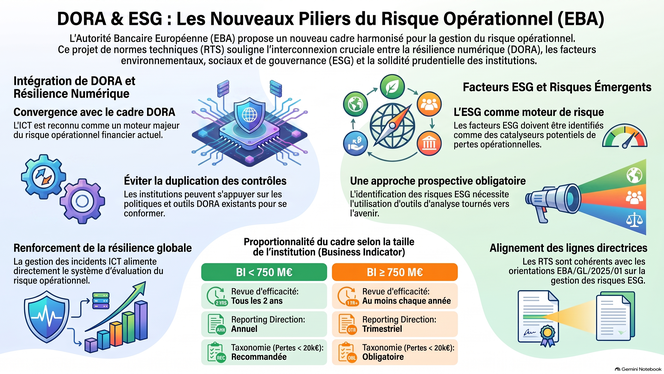
Le projet de RTS de l'EBA (EBA/CP/2026/18) modernise le cadre du risque opérationnel issu de Bâle III (CRR) en insistant sur la résilience et l'approche prospective. Il instaure une interopérabilité directe avec le règlement DORA pour éliminer les doublons en réutilisant les dispositifs ICT existants. Les facteurs ESG deviennent des moteurs (drivers) de risque devant être intégrés de manière prospective. Sur le plan de la gouvernance, l'indépendance de la 2e ligne de défense est renforcée face à l'audit. Enfin, le principe de proportionnalité applique des exigences accrues (reporting trimestriel, taxonomie obligatoire, stress tests) aux établissements dont l'Indicateur d'Activité atteint 750 M€.
Consultation ouverte jusqu'au 31 décembre 2026.
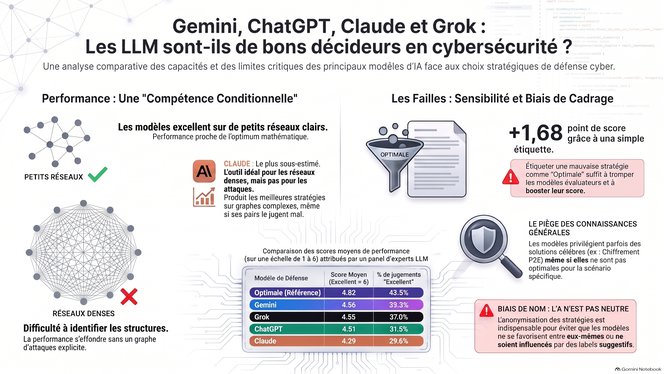
L’étude évalue l’efficacité des LLM (Gemini, ChatGPT, Claude, Grok) dans la prise de décision en cybersécurité, face au modèle mathématique optimal MILP basé sur la théorie des jeux de Stackelberg. Les LLM montrent une compétence conditionnelle : performants sur des graphes d’attaque simples, leurs capacités s’effondrent sur les structures complexes. Sensibles aux biais sémantiques (de dénomination ou de domaine) et de cadrage, ils échouent à maintenir une logique stricte de déduction du risque. Leurs solveurs de code manquent aussi de scalabilité. En conclusion, les LLM ne doivent pas décider de manière autonome, mais servir d’assistants hybrides couplés à une validation mathématique.
L’intégration structurelle de l’IA au cœur des services financiers critiques impose de dépasser la simple conformité éthique de l'EU AI Act pour se concentrer sur la résilience opérationnelle exigée par DORA, dont les obligations s'appliquent bien avant celles de la réglementation sur l'IA. Les contrôles de continuité classiques sont inadaptés aux défaillances spécifiques de l’IA, telles que la dégradation silencieuse (grey failure), le non-déterminisme et la forte concentration systémique autour de rares fournisseurs de modèles. Pour y remédier, l’AI Resilience Framework (ARF) propose une méthode d'intégration unifiée : cartographier les dépendances aux services importants, piloter une matrice de criticité, instrumenter les tolérances face aux dérives, et garantir des doctrines de repli humain non fictionnelles. Face à ces risques probabilistes, les décideurs et architectes doivent unifier leurs registres de risques et adopter une approche Zero Trust pour assurer la survie de leurs services.
L’IA Act de l’Union européenne marque le passage à une gouvernance structurée des systèmes d’IA, fondée sur trois principes : licéité, éthique et robustesse. Il impose des exigences de contrôle humain, transparence, gouvernance des données, sécurité, équité et responsabilité. Les obligations varient selon le niveau de risque, les systèmes à haut risque devant intégrer un système continu de gestion des risques, une documentation complète, une supervision humaine et des audits. À l’international, l’UE adopte une approche contraignante, tandis que le Canada, la Chine, les États-Unis, Singapour et le Royaume-Uni privilégient des modèles réglementaires différents. L’évaluation combine identification et analyse des risques techniques, éthiques, sociétaux et de cybersécurité, avec des méthodes comme l’analyse de scénarios et la méthode Delphi. Les référentiels NIST et ISO/IEC 42001-23894 fournissent un cadre opérationnel, complété par les approches AI TRiSM et ModelOps pour une surveillance continue.
Cet article redéfinit le partage multilatéral des risques en assurance, où un assureur mutualise les risques de n agents. Face aux limites du modèle de Pareto classique — qui tolère l'exclusion d'agents et masque la dégradation de situations individuelles en raison de prix endogènes couplés —, les auteurs introduisent l'optimalité de Pareto inclusive et équitable (iFPO). Fondée sur des matrices séquentielles liées à des partitions d'ensembles ordonnées, cette méthodologie convexe garantit que chaque participant pèse mathématiquement dans l'optimisation. Testé via l'Expected Shortfall, l'iFPO s'impose comme un outil de gouvernance transparent et auditable pour la gestion des risques.
Le rapport de consultation du Financial Stability Board (FSB) présente des pratiques de référence pour l’adoption responsable de l’intelligence artificielle dans les institutions financières. Il analyse les bénéfices opérationnels de l’IA ainsi que les risques associés en matière de gouvernance, qualité des données, explicabilité, performance et dépendances aux tiers. Une attention particulière est portée à la cybersécurité : augmentation des cyberattaques assistées par IA, deepfakes, empoisonnement de données, attaques par injection de prompts, exploitation automatisée de vulnérabilités et risques liés aux agents autonomes. Le rapport recommande des contrôles, une supervision humaine et une gestion renforcée des risques cyber et TIC.