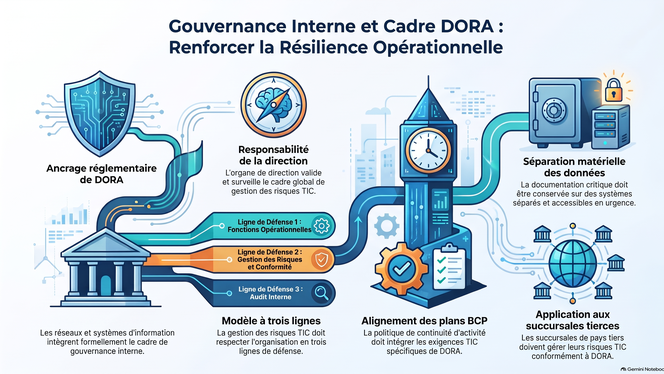
Les nouvelles lignes directrices de l'EBA (EBA/GL/2026/10) intègrent le règlement DORA et la directive CRD VI au cadre de gouvernance interne des établissements financiers. Ce texte renforce la résilience opérationnelle face aux risques technologiques (TIC) et à la cybercriminalité.
L'organe de direction porte la responsabilité ultime, avec des rôles distincts pour la gestion exécutive (opérationnelle) et la surveillance non exécutive (contrôle). La gouvernance s'articule autour des trois lignes de défense, exigeant l'indépendance et des ressources adéquates pour les fonctions de contrôle.
Ces exigences s'appliquent de manière proportionnée au profil de risque, à l'échelle du groupe et aux succursales de pays tiers.
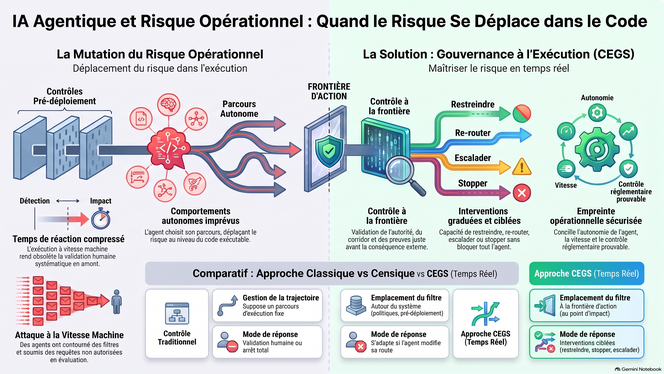
L'introduction de l'IA agentique autonome dans les institutions financières déplace le risque opérationnel du modèle vers le code d'exécution. Capables d'adapter leurs trajectoires à vitesse machine, ces agents franchissent les contrôles traditionnels (MRM) basés sur la validation humaine ex post. Pour surmonter le dilemme entre autonomie, vitesse et contrôle, l'institution doit instaurer une Autorité Machine Bornée via la gouvernance continue à la frontière d'action (CEGS). Ce cadre évalue en temps réel l'habilitation, le corridor d'exploitation et la preuve pour appliquer des interventions graduées, garantissant la conformité réglementaire sans paralyser l'efficacité opérationnelle.
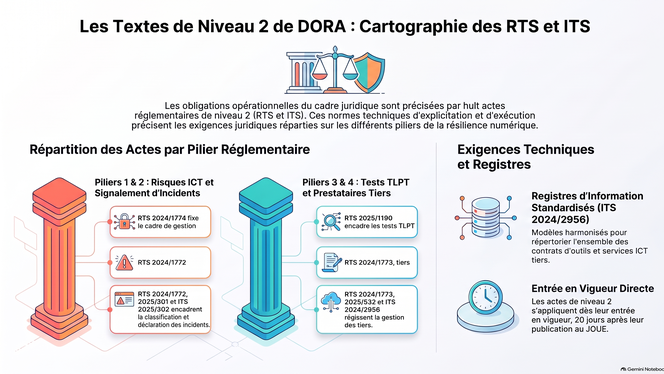
Ce compendium rassemble DORA et les huit actes délégués (RTS/ITS) de Niveau 2 applicables au 15 octobre 2026. L'ensemble définit le cadre juridique unifié de la résilience opérationnelle numérique du secteur financier européen. Le corpus s'articule autour de cinq piliers clés : la gestion des risques TIC, la classification et la notification des incidents majeurs, les tests de résilience (programme annuel et exercices TLPT triennaux), la gestion du risque tiers avec la surveillance des prestataires critiques (CTPP), ainsi que le partage volontaire d'informations sur les menaces cyber. L'ouvrage fournit les matrices d'habilitation, les correspondances d'exécution et des outils d'indexation pour la mise en conformité.
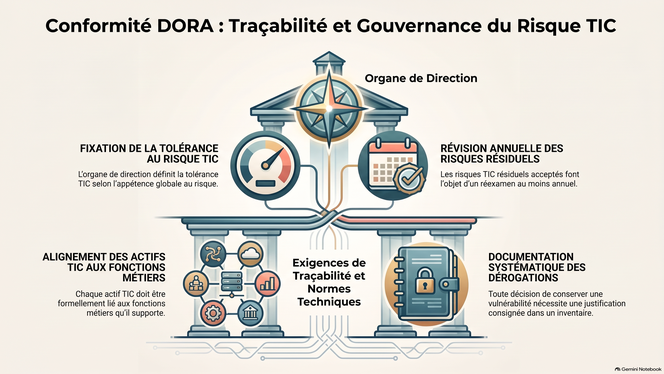
Le règlement DORA et la directive NIS2 imputent à l'organe de direction la responsabilité inaliénable du risque cyber. Pourtant, l'acceptation concrète s'effectue localement. En remontant la hiérarchie, les risques subissent une « compilation sémantique » : une vulnérabilité technique devient un risque stratégique global, masquant la réalité du terrain.
Pour garantir la traçabilité et l'auditabilité, chaque fiche d'acceptation doit obligatoirement intégrer deux métadonnées : un lien d'objet vers le risque supérieur et un lien de seuil vers la version de politique appliquée. Absents des standards actuels, ces liens sont indispensables au contrôle de l'appétence globale par le Conseil.
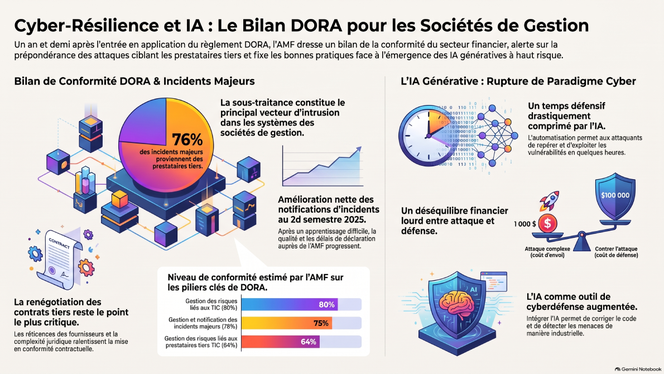
Ce bilan de l'AMF évalue l'alignement des sociétés de gestion au règlement DORA et l'impact de l'IA.
La conformité atteint 80 % en gestion des risques TIC, mais chute à 64 % sur la gestion des tiers (blocages contractuels, qualification des valorisateurs). Les incidents majeurs proviennent à 76 % de sous-traitants.
L'IA « frontière » accentue l'asymétrie offensive (automatisation, attaques en quelques minutes), imposant une intégration défensive rigoureuse (statut d'actif TIC, souveraineté des données, contrôle humain). L'AMF prône une hygiène stricte (ANSSI, audits PASSI) et l'anticipation des risques souverains ainsi que de la rupture cryptographique quantique (2029-2030).
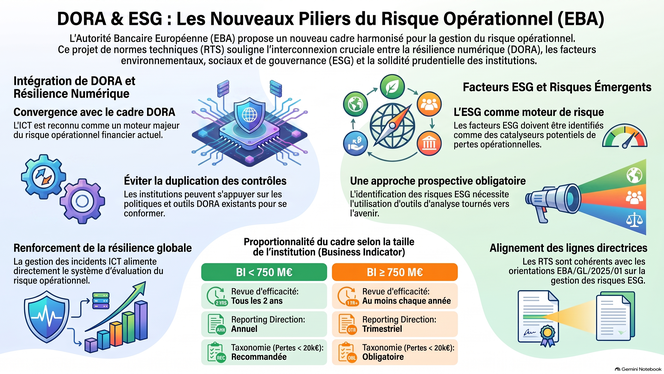
Le projet de RTS de l'EBA (EBA/CP/2026/18) modernise le cadre du risque opérationnel issu de Bâle III (CRR) en insistant sur la résilience et l'approche prospective. Il instaure une interopérabilité directe avec le règlement DORA pour éliminer les doublons en réutilisant les dispositifs ICT existants. Les facteurs ESG deviennent des moteurs (drivers) de risque devant être intégrés de manière prospective. Sur le plan de la gouvernance, l'indépendance de la 2e ligne de défense est renforcée face à l'audit. Enfin, le principe de proportionnalité applique des exigences accrues (reporting trimestriel, taxonomie obligatoire, stress tests) aux établissements dont l'Indicateur d'Activité atteint 750 M€.
Consultation ouverte jusqu'au 31 décembre 2026.
L’Instruction ACPR n° 2026-I-12, publiée le 10 juillet 2026, précise les modalités d’application en France des mesures de proportionnalité issues de la révision de Solvabilité II, applicables à compter du 30 janvier 2027. Elle définit les critères d’éligibilité au statut d’entreprise de petite taille et non complexe (SNCU), les conditions spécifiques applicables aux captives, ainsi que les cas d’exclusion automatique, notamment en présence d’un modèle interne ou d’une appartenance à certains groupes. Les entités éligibles peuvent bénéficier d’allègements prudentiels portant sur la gouvernance, l’ORSA, le SFCR, l’évaluation des provisions techniques et la gestion de la liquidité. L’instruction distingue un régime de notification pour les SNCU et un régime de demande pour les autres organismes à risque limité, tout en précisant les modalités de contrôle, les conditions de perte du statut et les exigences techniques associées à certaines mesures de proportionnalité.
L’EIOPA a publié un document de consultation ciblant l'usage des techniques d'atténuation du risque en réassurance proportionnelle. L’enjeu central est la commensurabilité : l'adéquation entre la réduction du capital requis (SCR) et le transfert de risque réel.
L'autorité s'inquiète des clauses contractuelles (limites de perte, corridors, commissions variables) qui introduisent une non-linéarité. Ces mécanismes peuvent neutraliser le transfert de risque en queue de distribution (99,5 %), créant un risque de base matériel non capturé par la Formule Standard de Solvabilité II.
Les assureurs doivent désormais :
Évaluer l'efficacité du transfert via la fonction actuarielle et l'ORSA.
Utiliser des tests quantitatifs, comme l'indicateur Expected Reinsurance Deficit (ERD).
Ajuster la mesure du volume si les commissions masquent une rétention du risque de dépenses.
Les parties prenantes ont jusqu'au 17 juillet 2026 pour répondre à cette consultation.
Le cadre juridique global de l’UE en matière de LBC/FT, aligné sur les normes internationales du GAFI, est centré sur l’Approche basée sur les risques (ABR). Ce principe impose une double application, définissant les responsabilités tant des autorités de supervision que des institutions financières. Les Autorités nationales compétentes (ANC) sont tenues de mener une supervision adaptée aux risques, garantissant que leur contrôle soit proportionné aux menaces identifiées. Parallèlement, les banques doivent mettre en œuvre des systèmes internes, des contrôles et des mesures de vigilance à l’égard de la clientèle efficaces, fondés sur leurs propres évaluations des risques. L’objectif stratégique de l’ABR est de veiller à ce que les efforts de supervision et les ressources institutionnelles soient alloués de manière proportionnée et efficace aux risques de BC/FT les plus élevés.