Priorités ESMA : DORA, ESG et l'avenir de la gestion des risques
Source : ESMA. (2026). Union strategic supervisory priorities. Publications Office of the European Union.
Sommaire : L'ESMA renforce l'harmonisation de la supervision européenne via ses priorités stratégiques (USSP). Pour les risk managers, la résilience numérique entre dans une phase intrusive : la mise en œuvre de DORA abandonne les questionnaires exploratoires au profit d'inspections sur site, de tests TLPT à large échelle et d'un contrôle accru des risques tiers. Parallèlement, le cycle ESG (2023-2026) s'achève en léguant un cadre d'analyse automatisé via la SupTech et une transition vers la CSRD. Dès 2027, l'attention se portera sur l'encadrement de l'IA et de la tokenisation, plaçant l'intégrité de la donnée au cœur de la conformité.
1. Introduction aux Priorités Stratégiques de Supervision de l'Union (USSP)
Les USSP constituent le levier central de l'ESMA pour harmoniser la convergence de la supervision au sein de l'Union européenne. Ce mécanisme permet de coordonner l'action des autorités sur des risques critiques nécessitant une réponse commune. Si l'ESMA identifie de nouvelles priorités tous les trois ans pour refléter les évolutions des marchés, l'exécution d'une USSP suit une trajectoire incrémentale structurée en cinq phases distinctes : le Lancement (définition des objectifs), le Démarrage (mise en place des fondations), la phase En cours (approfondissement des travaux techniques), la Consolidation (ancrage des progrès) et la Clôture (retrait progressif). Ce cycle, qui peut s'étendre au-delà de trois ans selon la complexité du sujet (à l'instar du cycle ESG de quatre ans), impose un alignement direct des agendas de supervision des ANC sur les objectifs européens.
2. Résilience Numérique et Opérationnelle : Approfondissement du contrôle
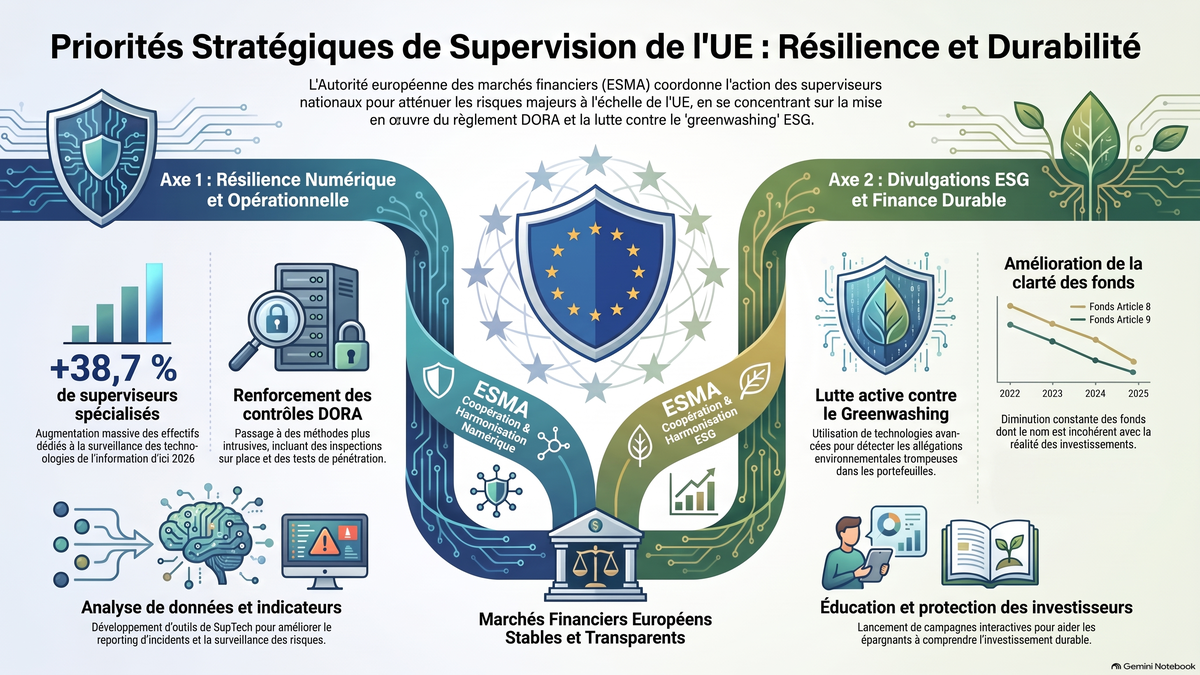
Lancée en 2025 et actuellement dans sa phase d'approfondissement, cette priorité marque une rupture méthodologique pour les risk managers. Les autorités opèrent une transition critique des outils d'auto-évaluation et des questionnaires exploratoires utilisés lors de l'entrée en vigueur de DORA vers des méthodes de supervision intrusives. Ce durcissement signale la fin de la période de tolérance initiale liée à l'appropriation du cadre réglementaire.
Indicateurs et modalités de montée en charge :
- Renforcement capacitaire : Hausse des effectifs dédiés à la supervision des TIC de +38,74 % en 2024 et +19,25 % prévus en 2025 pour assurer une expertise technique robuste face aux entités.
- Pression de contrôle accrue : Augmentation de 156 % du nombre d'entités évaluées sous le cadre DORA entre 2025 et 2026, incluant progressivement les entités de petite taille et les prestataires de services sur crypto-actifs.
- Outils de supervision : Intensification du recours aux inspections sur site et aux tests de pénétration par les menaces (TLPT), ces derniers étant déployés à plus large échelle dès 2026.
- Focus thématique : Les contrôles ciblent désormais de manière égale la gouvernance, la gestion des incidents, les tests de résilience et la gestion des risques liés aux tiers.
- Évolution 2027 : Intégration de la surveillance de l'impact des modèles d'IA avancés sur la résilience numérique et l'intégrité des systèmes.
3. Informations ESG : Bilan du cycle 2023-2026 et héritage
Cette priorité entre dans sa phase de clôture en 2026. Elle laisse derrière elle un cadre de contrôle standardisé et une capacité de supervision accrue, visant à sécuriser l'investissement durable et à neutraliser les risques d'écoblanchiment.
- Capacité de supervision et SupTech : Le renforcement de l'expertise des ANC a été soutenu par plus de 21 sessions de formation et le développement d'outils de SupTech. Ces outils permettent désormais une analyse de portefeuille automatisée et une détection proactive des incohérences de données ESG.
- Actions Coordonnées (CSA) et résultats : Les actions menées sur les risques de durabilité et les publications SFDR (Règlement sur la publication d'informations de durabilité) ont abouti à une conformité globalement satisfaisante. Un impact direct est observé suite à l'application des « Orientations de l'ESMA sur les noms de fonds », avec une baisse continue des incohérences de dénomination pour les fonds relevant des Articles 8 et 9 par rapport à leurs documents réglementaires (KIID/KID).
- Transition réglementaire : L'héritage de cette USSP se structure autour du passage vers la directive CSRD et les normes ESRS. Pour les risk managers, cela signifie une standardisation accrue des contrôles de données et une vigilance maintenue sur les allégations de transition et d'impact.
4. Innovation technologique et protection des investisseurs (2027+)
La nouvelle priorité stratégique qui débutera en 2027 vise à encadrer l'adoption des technologies émergentes dans les activités cœurs des services financiers. L'objectif est de cartographier et de contrôler l'usage de l'IA et de la tokenisation au-delà des fonctions de back-office, en ciblant prioritairement les firmes les plus exposées.
Opportunités clés | Risques à surveiller | |
Accès : Facilitation de l'accès aux produits et services financiers. | Préparation : Nécessité pour les superviseurs et les firmes de disposer des compétences et outils d'analyse adéquats. | |
Efficacité : Optimisation des processus et réduction des coûts opérationnels. | Équité (Fairness) : Risques de biais algorithmiques, de manque de clarté ou de résultats trompeurs issus de l'IA. | |
Innovation : Développement de nouveaux modèles d'affaires et produits complexes. | Protection des investisseurs : Opacité et complexité des produits tokenisés difficilement appréhendables par les clients. | |
Intégration : Convergence accrue des marchés financiers européens. | Dépendance (Over-reliance) : Concentration des risques auprès d'un nombre limité de prestataires tiers (notamment pour l'IA). |
5. Conclusion technique : Vers une supervision axée sur les données
La trajectoire de l'ESMA pour 2027 confirme une mutation structurelle vers une supervision technique, pilotée par les données et les indicateurs de risques. La qualité et l'intégrité de la donnée deviennent des risques de conformité majeurs pour les entités. Cette approche vise à garantir que l'adoption rapide de l'IA et des technologies numériques ne compromette ni la résilience opérationnelle du secteur financier, ni la protection des investisseurs au sein de l'Union.