Rapport ESAs 2026 : IA, cyber-risques et dépendances ICT au cœur des enjeux financiers
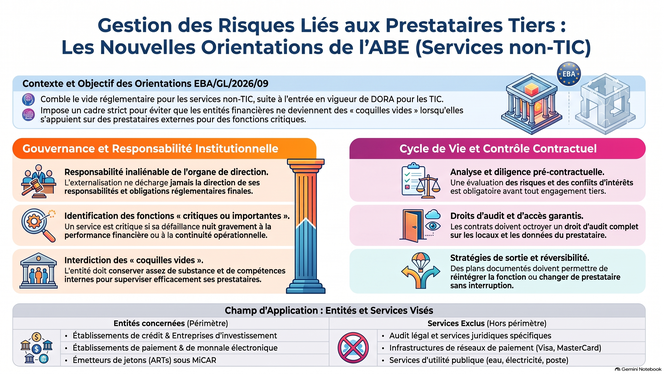
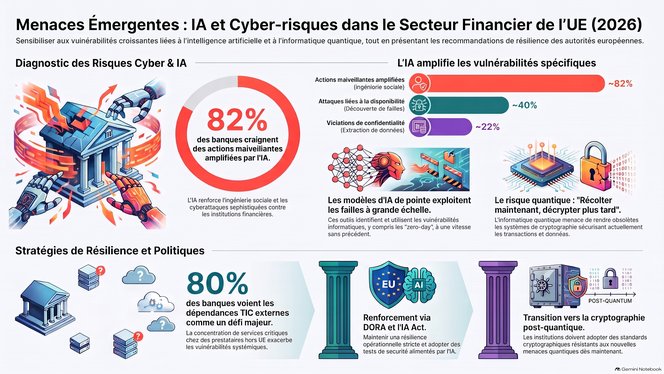
Le système financier européen fait face à des vulnérabilités majeures : dépendance critique envers des prestataires ICT et infrastructures non-UE, et menaces cyber démultipliées par l'IA (ingénierie sociale, failles automatisées).
Bien que financièrement solides début 2026, banques et assureurs voient leurs marges de manœuvre restreintes par la réduction des coûts et la hausse de la sévérité des sinistres cyber. L'informatique quantique menace également la cryptographie actuelle.
Face à ces défis, les autorités préconisent une mise en conformité stricte avec DORA, la transition post-quantique, la surveillance des risques de liquidité et la réalisation de stress-tests intégrant chocs géopolitiques et ruptures technologiques.