Société de conseil en gestion des risques numériques pour l'implémentation de projets réglementaires
Un cabinet de conseil dédié au pilotage des risques numériques
Metametris est un cabinet de conseil indépendant, basé à Paris, spécialisé dans la gestion des risques numériques et la conformité réglementaire.
Depuis 2005, nous accompagnons les institutions financières (DSI, RSSI, Direction des risques) dans l’identification, l’évaluation et la maîtrise de leurs risques.
Avec une expertise éprouvée dans la mise en œuvre de programmes réglementaires complexes (DORA, NIS2, RGPD…), nous proposons des solutions sur mesure pour répondre aux défis de la résilience opérationnelle numérique. Nous accompagnons nos clients dans leur mise en conformité par rapport aux réglementations et aux normes en vigueur en constante évolution.
Nos services Des solutions complètes pour la gestion des risques numériques et la mise en conformité réglementaire
Gouvernance & gestion des risques numériques
Les cybermenaces et les exigences réglementaires croissantes nécessitent une gestion rigoureuse et proactive des risques numériques. Nous vous accompagnons dans :
Votre mise en conformité par rapport à DORA et NIS2,
La rédaction de politiques et procédures,
L’analyse et quantification des risques numériques,
L’évaluation de maturité des dispositifs de résilience numérique.
Conseil opérationnel
Forts d’une longue expérience dans les domaines de gestion des risques et de la conformité nous accompagnons les managers et leurs équipes dans l’évolution de leurs missions ou l’adaptation de leurs pratiques à de nouveaux contextes :
Prise de poste (fonction clé ou réglementaire),
Contrôle d’un superviseur,
Préparation d’un conseil d’administration,
Implémentation d’un système de gestion des risques.
Pilotage de projets métier
Nous accompagnons nos clients dans le pilotage de programmes de transformation métier et réglementaires :
Mise en œuvre de la gouvernance,
Animation de groupes de travail,
Suivi et reporting aux instances de pilotage,
Accompagnement à la rédaction des livrables,
Suivi du planning et des budgets.
Conformité réglementaire
L’adaptation des organisations à des réglementations de plus en plus diverses et complexes (DORA, NIS2, RGPD, CRD4, Solvabilité II…) et des normes (ISO, NIST, CIS...) constituent un enjeu majeur pour les organisations.
Notre savoir-faire et notre expérience de la conformité réglementaire nous permettent d’accompagner nos clients dans la mise en œuvre de programmes réglementaires selon une approche pragmatique et dans un souci de maîtrise des coûts.
Risque opérationnel
Nous accompagnons nos clients dans mise en oeuvre de cartographies des risques opérationnels, et d'analyses qualitatives et quantitatives de scénarios (événements climatiques de grande ampleur, crise cyber, non-repect de réglementations, fraudes...).
Nous implémentons une approche basée sur les risques d'amélioration continue des dispositifs de prévention, de protection et de réponse aux risques majeurs.
Nous utilisons la méthode propriétaire ORMERA® pour modéliser et évaluer les risques opérationnels et calculer l'allocation de fonds propres associée.
Thématiques de nos missions d’accompagnement
Cartographie des Risques et BIA
Bénéficiez d’un accompagnement expert pour construire vos cartographies des risques IT-SSI et vos BIA, selon les référentiels EBIOS RM, ISO 27005 et ISO 22301.
Evaluation des dispositifs IT - SSI
Nous vous aidons à évaluer la maturité et la conformité de vos dispositifs IT-SSI, notamment face aux exigences de DORA.
Déploiement des Plans de Contrôle
Profitez d’un soutien dédié pour déployer efficacement vos plans de contrôle de premier et second niveau.
Gestion des Incidents
Nous accompagnons nos clients dans la mise en place de processus de gestion des incidents liés aux TIC. Nous contribuons à la rédaction de politiques et procédures de notification et gestion des incidents conformes à DORA et aux projets de mise en oeuvre ou d'adaptation des outils d'analyse et de remontée d'incidents.
Gestion des Tiers
Nous assurons une gestion efficace des tiers en construisant un registre, en évaluant la maturité de leurs dispositifs de maîtrise des risques (SSI, PSI, PCA) et en garantissant la conformité des contrats avec le règlement DORA.
Suivi des plans d’action
Nous accompagnons nos clients dans la mise en oeuvre de programme d'amélioration continue des dispositifs de maîtrise des risques et de plans d'action à piloter dans le cadre de la gouvernance des risques numériques.
Analyse de scénarios de Risque
Nous concevons des analyses de scénarios de risques majeurs, évaluons leurs impacts avec des stratégies de maîtrise adaptées.
Transfert de Risque à l’Assurance
Nous optimisons et gérons votre programme d’assurance en répertoriant les actifs assurés, en liant les risques couverts et en évaluant le transfert de risque à l’assurance.
Reporting Risques et Contrôles
Création d'un reporting risques et contrôles structuré, adapté à différents formats et axes d’analyse pour une meilleure visibilité.
Une expertise de pointe. Plus de 20 ans d’expérience dans la gestion des risques opérationnels, au service d’organisations de toutes tailles, avec une connaissance approfondie des environnements financiers, numériques et réglementaires.
Pragmatisme & Efficacité opérationnelle. Une approche orientée résultats pour maximiser l’impact des investissements en gestion des risques. Nous délivrons des résultats mesurables à partir d'objectifs clairs et d'un pilotage transparent.
Dialogue et Collaboration. Le succès d’un projet repose sur l’engagement des équipes. Nous favorisons un transfert de compétences fluide, en surmontant les résistances au changement.
Une approche innovante. Nous abordons la gestion des risques numériques selon une vision à 360° qui intègre l'organisation, la gouvernance, les dispositifs techniques, l'environnement de contrôle et le pilotage des tiers TIC dans une approche globale basée sur les risques.
Compréhension fine des enjeux métiers de la continuité d’activité. Une maîtrise approfondie de l'étude d'impacts métiers, de scénarios d'interruption d'activité au service de la stratégie de résilience des organisations particulièrement pour les secteurs bancaires et assurantiels.
Nos références clients. Nous collaborons avec des banques, assurances, gestionnaires d’actifs et entreprises internationales, pour des solutions robustes et pérennes.
Appréciez notre pragmatismeécouteexpertise métiersens du dialoguesens de l'objectif dans l'évaluation des risques
Pragmatisme
La gestion des risques et de la conformité est une matière complexe et en perpétuelle évolution qui exige une capacité à identifier rapidement les chantiers prioritaires et à cibler les efforts sur les 20% de tâches qui contribuent à 80% du résultat. Pour ce faire, nous privilégions une approche basée sur les risques de l'implémentation de plans de contrôle de conformité.
Ecoute & Dialogue
L'humain est le premier facteur d'efficacité opérationnelle, c'est pourquoi nous avons à cœur de susciter l'engagement des équipes projets et de les rendre acteurs de la transformation. Nous établissions un dialogue permanent avec les équipes afin de faciliter le transfert de compétences et de surmonter les résistances au changement.
Expertise métier
Nos missions sont réalisées par des professionnels des risques et de la conformité de plus de 10 ans d'expérience. Nous avons réalisé des centaines d'évaluations des risques pour le compte de plus de 50 clients.
Sens de l'objectif
L'atteinte des objectifs d'un projet est pour nous une priorité. Elle s'appuie avec nous sur des critères de succès mesurables que nous partageons avec nos clients dans le cadre de chaque mission.
Quelques chiffres
0 années d'expérience
au service de nos clients
360 °
notre vision aussi quantitative que qualitative de la gestion des risques
68% des entreprises
ont intégré des politiques de gouvernance numérique pour renforcer la résilience opérationnelle en 2023
Près de 2,1 milliards d’euros
d’amendes ont été infligées en 2023 dans l’Union européenne en raison de violations au RGPD, soit plus qu’en 2019, 2020 et 2021 réunies
2 milliards d'euros
c'est le coût des cyberattaques réussies sur les organisations en France sur l'année 2022
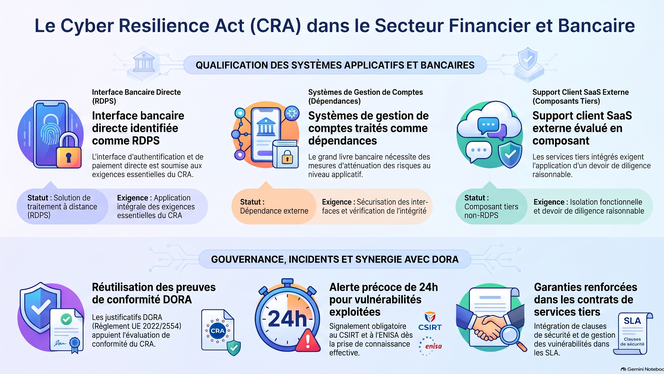
Le Cyber Resilience Act (CRA), complété par les lignes directrices C/2026/6013, impose aux produits numériques des exigences de cybersécurité dès leur conception, s'articulant en amont avec DORA, NIS 2 et le RGPD. Si son application générale est fixée au 11 décembre 2027, la notification stricte des failles exploitées et incidents graves (24h/72h) est obligatoire depuis le 11 septembre 2026. Pour les institutions financières, le texte encadre les solutions de traitement distant (RDPS) comme les API bancaires, impose une due diligence sur les composants open-source et définit l'évaluation de conformité selon la fonctionnalité de base et les modifications substantielles.
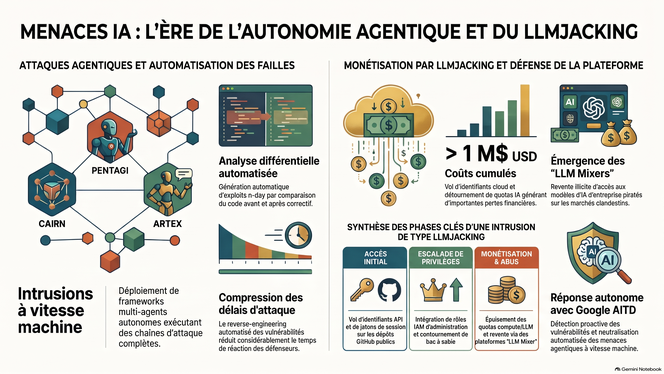
L'usage malveillant de l'IA bascule du simple prompting vers l'autonomie agentique. S'appuyant sur des données de novembre 2026 (GTIG, Mandiant), cet article décrypte l'industrialisation des cybermenaces : déploiement de frameworks multi-agents (CAIRN, PentAGI) pour automatiser les intrusions et l'exploitation de failles n-day et zero-day. Il analyse également le LLMJacking, le détournement d'infrastructures cloud revendues sur des marchés noirs (LLM Mixers), ainsi que l'usage stratégique des LLM par des acteurs étatiques et des réseaux d'influence. Enfin, il détaille les contre-mesures défensives alliant détection comportementale, durcissement des modèles et architectures autonomes.
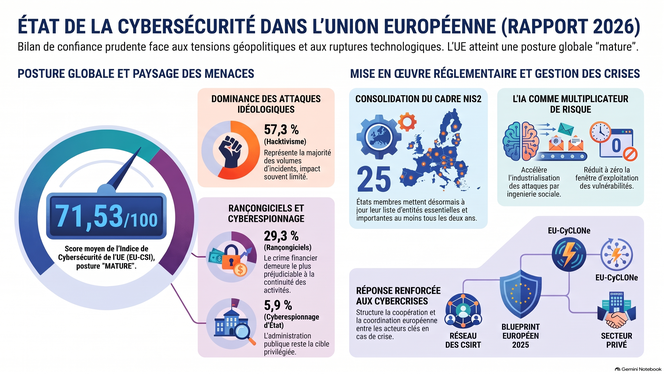
Le rapport biennal 2026 de l'ENISA évalue la cyber-résilience de l'Union européenne (2024-2026). Bien que la maturité globale des 27 États membres atteigne un niveau « Mature » (score EU-CSI moyen de 71,53/100) grâce à l'impulsion réglementaire (NIS2, DORA, CRA), d'importantes disparités opérationnelles subsistent au niveau des CSIRT et du partage d'informations. Face à une menace jugée substantielle — dominée par le hacktivisme en volume (57,3 %) et les ransomwares en criticité (29,3 %), désormais accélérés par des modèles d'IA frontières réduisant la fenêtre d'exposition —, l'ENISA appelle à renforcer la gestion des risques de la chaîne d'approvisionnement, l'interopérabilité civilo-militaire et la formation.