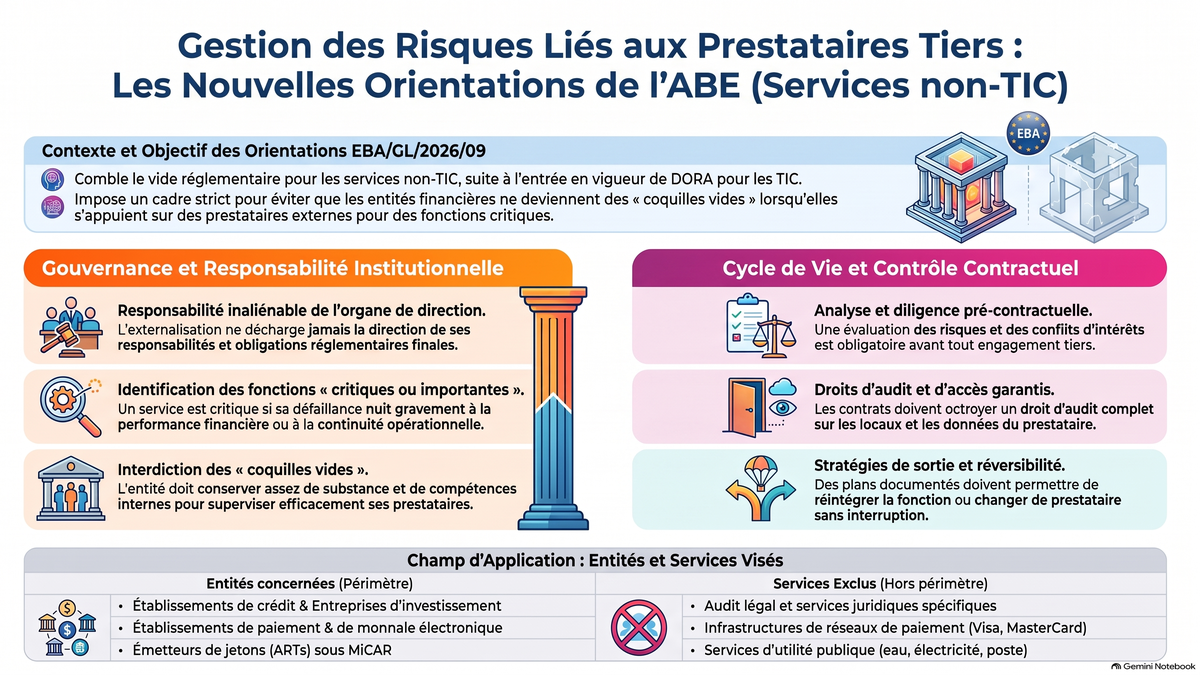
DORA vs EBA/GL/2026/09 : Comprendre l'articulation entre risques ICT et non-ICT
Fonctions critiques et sous-traitance non-ICT : Le guide de décodage des règles EBA 2026
Source : European Banking Authority. (2026). Final report on guidelines on the sound management of third-party risk regarding non-ICT services (EBA/GL/2026/09). European Banking Authority.
Sommaire : Les lignes directrices EBA/GL/2026/09 de l'Autorité bancaire européenne encadrent la gestion des risques liés aux tiers pour les services non technologiques (non-ICT) au sein des entités financières, complétant ainsi le règlement DORA et remplaçant les directives de 2019. Elles excluent certains services accessoires et imposent une identification stricte des fonctions critiques. L'organe de direction conserve la responsabilité ultime, interdit les structures « coquilles vides » et doit tenir un registre exhaustif des contrats. La réglementation exige une due diligence rigoureuse, des droits d'audit, un encadrement de la sous-traitance, des plans de sortie et l'évaluation des risques de concentration. Un délai de deux ans est accordé pour mettre en conformité les contrats critiques existants.
1. Introduction : L'extension du cadre opérationnel au-delà de DORA
Le 18 septembre 2026, l'Autorité bancaire européenne a publié les lignes directrices EBA/GL/2026/09 relatives à la gestion saine des risques liés aux tiers pour les services non liés aux technologies de l'information et de la communication (non-ICT). Ce texte parachève l'édifice réglementaire de la résilience opérationnelle en traitant les prestataires tiers (TPSP = Third-Party Service Provider) qui n'entrent pas dans le champ d'application du règlement (UE) 2022/2554 (DORA).
L'objectif de l'EBA est d'instaurer une approche holistique de la gestion des risques tiers. L'articulation entre les deux cadres repose sur un critère de matérialité : si la fourniture d'un service non-ICT implique l'utilisation d'un service ICT jugé essentiel ("material") par l'entité financière, le cadre DORA prévaut (Para 32). Ces orientations s'intègrent pleinement dans le processus de surveillance et d'évaluation prudentielle (SREP) et remplacent les lignes directrices de 2019 sur l'externalisation.
2. Champ d'application et définitions clés
Entités visées
Les présentes orientations s'appliquent aux "entités financières" suivantes :
- Établissements de crédit et succursales d'établissements de pays tiers.
- Entreprises d'investissement (hors petites entreprises non interconnectées).
- Établissements de paiement et établissements de monnaie électronique.
- Émetteurs de jetons se référant à un actif (ARTs) sous MiCAR.
- Établissements financiers agissant en tant que prêteurs au sens de la directive MCD.
Définitions techniques
Terme | Définition selon EBA/GL/2026/09 |
Accord avec un tiers (Third-party arrangement) | Tout accord entre une entité financière et un TPSP (y compris intragroupe) pour le support d'une ou plusieurs fonctions de manière récurrente ou continue. |
Accord d'externalisation (Outsourcing arrangement) | Sous-ensemble des accords avec des tiers par lequel le prestataire réalise une fonction qui serait normalement exercée par l'entité elle-même. |
Conformément au paragraphe 17, la notion de "Fonction" est définie comme "tout processus, service ou activité, ou partie de celui-ci".
Services exclus (Paragraphe 33)
Sont explicitement exclus du champ d'application :
- Services légalement requis (commissariat aux comptes).
- Services financiers réglementés par d'autres entités (conservation, plates-formes de négociation, marchés réglementés).
- Services de transactions financières entre contreparties ou avec les banques centrales.
- Infrastructures de réseaux de paiement (Visa, MasterCard, WERO).
- Infrastructures de messagerie financière mondiale (SWIFT).
- Services de correspondance bancaire.
- Services sans impact matériel sur les risques ou la résilience : conseil d'architecte, impression, opinion juridique ou fiscale, représentation en justice, relations publiques, jardinage, nettoyage, maintenance des locaux, services médicaux, entretien des véhicules de fonction, restauration/cantine, secrétariat et réceptionnistes.
- Acquisition de biens (fournitures, PC, mobilier, cartes plastiques) et services publics (eau, gaz, électricité, téléphone).
3. Le critère de criticité : Identification des fonctions "critiques ou importantes"
L'entité doit définir une méthodologie rigoureuse pour évaluer la criticité.
- Situations impératives (Para 34) : Une fonction est critique si sa défaillance nuit gravement à la conformité aux conditions d'agrément, à la performance financière, ou à la solidité/continuité des activités.
- Critère d'autorisation (Para 36) : Toute fonction de banque, de paiement ou d'émission d'ARTs nécessitant une autorisation préalable de l'autorité compétente est automatiquement considérée comme critique.
- Tâches de contrôle interne (Para 35) : L'externalisation de tâches opérationnelles des fonctions de contrôle interne est critique, sauf si l'entité démontre qu'une défaillance n'aurait aucun impact négatif sur l'efficacité de ladite fonction de contrôle.
Lien avec la résolution (BRRD) : Bien que la définition diffère de celle de la directive 2014/59/UE, toute fonction nécessaire à l'exercice d'activités relevant des « lignes de métier de base » ou des « fonctions critiques » au sens de la BRRD doit être classée comme critique ou importante (Para 37).
4. Gouvernance et responsabilité de l'organe de direction
Le principe de « non-délégation » est absolu : l'organe de direction demeure pleinement responsable et redevable de la conformité réglementaire (Para 41).
Responsabilités spécifiques
L'organe de direction doit notamment :
- Approuver la stratégie et la politique de gestion des risques tiers (ICT et non-ICT).
- Garantir l'organisation interne et la gestion des conflits d'intérêt.
- Superviser quotidiennement les risques et la performance des TPSP.
- Approuver les plans de continuité d'activité et les plans d'audit interne.
Doctrine de la « coquille vide »F (Empty shell)
Pour conserver son agrément, l'entité doit respecter quatre critères de substance (Para 45) :
- Respecter les conditions d'agrément à tout moment.
- Conserver un cadre organisationnel clair et transparent permettant l'audit et la supervision.
- Exercer une surveillance effective sur les TPSP, même en cas d'externalisation de fonctions de contrôle interne.
- Disposer des connaissances, ressources et capacités suffisantes pour assurer les points précédents.
Exigence de documentation (Registre)
L'entité doit tenir à jour un registre exhaustif de tous les accords avec des tiers (Para 28d, 30). Ce registre doit être mis à disposition des autorités compétentes sans délai et constitue un outil central de supervision.
5. Cycle de vie des accords avec des tiers
5.1 Analyse précontractuelle
L'entité doit réaliser une Due Diligence incluant l'évaluation du profil de risque du TPSP, sa solidité financière et ses capacités opérationnelles. Cette phase doit intégrer le principe de proportionnalité (Para 23) : l'intensité de l'analyse dépend de la nature, de l'échelle et de la complexité des activités.
5.2 Phase contractuelle
Les contrats doivent être formalisés par écrit et inclure impérativement :
- Les droits d'accès, d'information et d'audit étendus aux autorités compétentes et de résolution (Para 28).
- La définition du droit applicable.
- Les clauses de résiliation.
- L'encadrement de la sous-traitance : toute modification matérielle dans la chaîne de sous-traitance des fonctions critiques doit ouvrir un droit de résiliation au profit de l'entité financière (Para 29).
5.3 Stratégies de sortie
Pour les fonctions critiques, l'entité doit disposer de plans de sortie testés, permettant soit la réintégration de la fonction, soit le transfert vers un TPSP alternatif, soit l'arrêt ordonné de l'activité dépendante (Para 46f).
6. Spécificités des risques intragroupes et concentration
Risques intragroupes
L'EBA précise que les accords intragroupes ne sont pas intrinsèquement moins risqués. Ils doivent être conclus sur une base objective ("arm's length"). Toutefois, l'entité peut intégrer dans ses conditions financières le "pricing des synergies de service", à condition que le TPSP reste viable de manière autonome, indépendamment de la défaillance d'une autre entité du groupe (Para 53).
Risque de concentration
Les entités doivent évaluer la dépendance à l'égard de TPSP uniques ou connectés. Au niveau systémique, les autorités utilisent les registres pour identifier si la défaillance d'un TPSP majeur pourrait déstabiliser le système financier.
7. Calendrier et dispositions transitoires
Échéance | Évènement |
Date d'application | Entrée en vigueur pour tout nouvel accord, révision ou modification. |
[Date d'application] | Abrogation formelle des lignes directrices EBA de 2019 sur l'externalisation. |
+ 2 ans après application | Date butoir pour la mise en conformité et la documentation des contrats existants supportant des fonctions critiques. |
Lors du renouvellement | Mise en conformité des contrats existants pour les fonctions non critiques. |
En cas d'impossibilité de finaliser la révision des contrats critiques dans le délai de deux ans, l'entité doit en informer l'autorité compétente et présenter ses mesures correctives ou sa stratégie de sortie (Para 20).