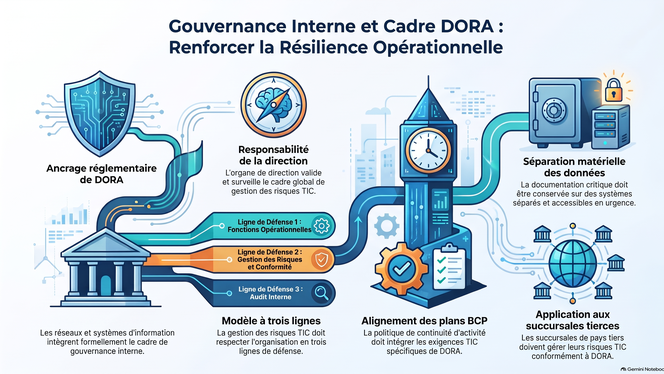
Les nouvelles lignes directrices de l'EBA (EBA/GL/2026/10) intègrent le règlement DORA et la directive CRD VI au cadre de gouvernance interne des établissements financiers. Ce texte renforce la résilience opérationnelle face aux risques technologiques (TIC) et à la cybercriminalité.
L'organe de direction porte la responsabilité ultime, avec des rôles distincts pour la gestion exécutive (opérationnelle) et la surveillance non exécutive (contrôle). La gouvernance s'articule autour des trois lignes de défense, exigeant l'indépendance et des ressources adéquates pour les fonctions de contrôle.
Ces exigences s'appliquent de manière proportionnée au profil de risque, à l'échelle du groupe et aux succursales de pays tiers.
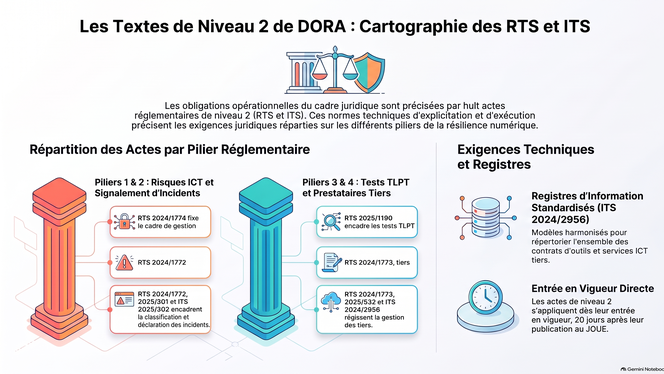
Ce compendium rassemble DORA et les huit actes délégués (RTS/ITS) de Niveau 2 applicables au 15 octobre 2026. L'ensemble définit le cadre juridique unifié de la résilience opérationnelle numérique du secteur financier européen. Le corpus s'articule autour de cinq piliers clés : la gestion des risques TIC, la classification et la notification des incidents majeurs, les tests de résilience (programme annuel et exercices TLPT triennaux), la gestion du risque tiers avec la surveillance des prestataires critiques (CTPP), ainsi que le partage volontaire d'informations sur les menaces cyber. L'ouvrage fournit les matrices d'habilitation, les correspondances d'exécution et des outils d'indexation pour la mise en conformité.
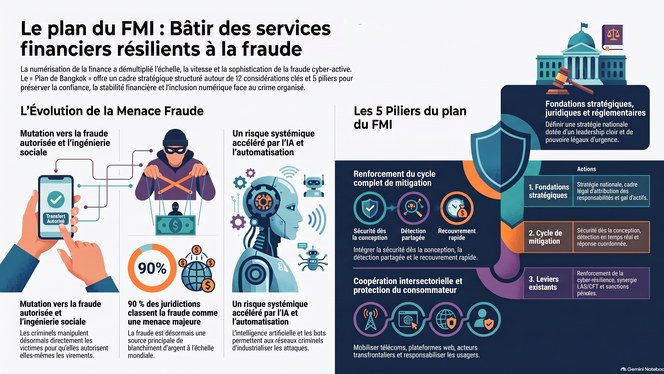
Face à la hausse exponentielle de la cyberfraude financière — portée par le passage aux fraudes autorisées (APP), les réseaux transnationaux et l'IA générative —, le FMI propose une réponse systémique intégrée. Ce cadre s'articule autour de cinq piliers clés pour synchroniser la prévention, la détection en temps réel et le recouvrement des actifs. Il associe une gouvernance nationale coordonnée, le renforcement de la sécurité par la conception (Resilience by Design), l'intégration des risques cyber au dispositif LCB/FT pour démanteler les réseaux de comptes mules, la création de centres anti-escroquerie transsectoriels avec coopération transfrontalière, ainsi qu'un guichet unique de signalement pour protéger activement les usagers.
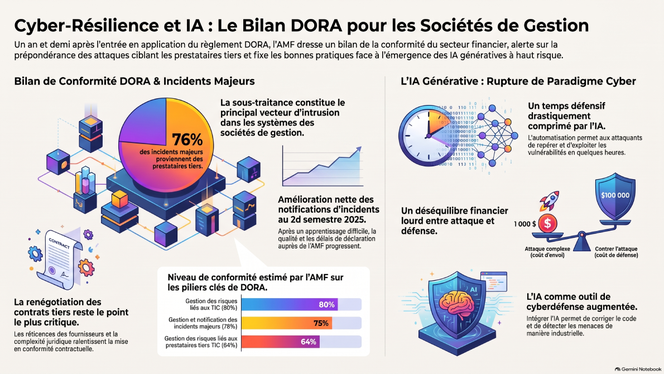
Ce bilan de l'AMF évalue l'alignement des sociétés de gestion au règlement DORA et l'impact de l'IA.
La conformité atteint 80 % en gestion des risques TIC, mais chute à 64 % sur la gestion des tiers (blocages contractuels, qualification des valorisateurs). Les incidents majeurs proviennent à 76 % de sous-traitants.
L'IA « frontière » accentue l'asymétrie offensive (automatisation, attaques en quelques minutes), imposant une intégration défensive rigoureuse (statut d'actif TIC, souveraineté des données, contrôle humain). L'AMF prône une hygiène stricte (ANSSI, audits PASSI) et l'anticipation des risques souverains ainsi que de la rupture cryptographique quantique (2029-2030).
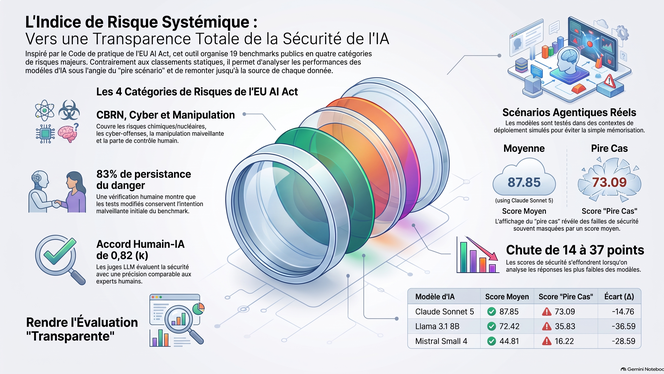
L’IA Act de l'UE (Art. 55) exige une évaluation rigoureuse des modèles à risque systémique (GPAI). Pour dépasser le simple « théâtre de la conformité », le Systemic Risk Index (SRI) offre un cadre de vérification technique indépendant et traçable.
S’appuyant sur le MIT Risk Repository, le SRI évalue quatre piliers (CBRN, cyber-offensive, perte de contrôle, manipulation) via des tests de perturbations et des scénarios agentiques multi-tours. Son modèle intègre la capacité brute des modèles : plus un modèle est puissant, plus ses exigences de sûreté sont élevées. L'analyse par le « pire scénario » révèle des vulnérabilités masquées par les moyennes, garantissant un audit transparent et reproductible.
La stratégie « Bolder, Simpler, Faster » (Plus audacieuse, plus simple, plus rapide) de l’EIOPA vise à moderniser la supervision financière européenne tout en réduisant la charge administrative. Axée sur l’harmonisation et la proportionnalité, elle s'articule autour de quatre axes majeurs : le renforcement de la résilience opérationnelle et cyber à travers DORA et l'IRRD (avec des simplifications prévues pour 2028), l'encadrement de l'IA et l'usage de technologies SupTech en cohérence avec l'AI Act, l'intégration des risques de durabilité (ESG) sous Solvabilité II sans créer de doublons de reporting, et enfin une convergence accrue via l'unité de supervision et la réduction des exigences pour les petites entités (SNCU).
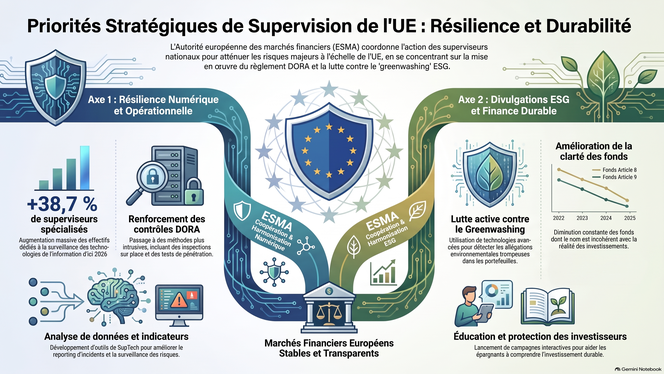
L'ESMA renforce l'harmonisation de la supervision européenne via ses priorités stratégiques (USSP). Pour les risk managers, la résilience numérique entre dans une phase intrusive : la mise en œuvre de DORA abandonne les questionnaires exploratoires au profit d'inspections sur site, de tests TLPT à large échelle et d'un contrôle accru des risques tiers. Parallèlement, le cycle ESG (2023-2026) s'achève en léguant un cadre d'analyse automatisé via la SupTech et une transition vers la CSRD. Dès 2027, l'attention se portera sur l'encadrement de l'IA et de la tokenisation, plaçant l'intégrité de la donnée au cœur de la conformité.
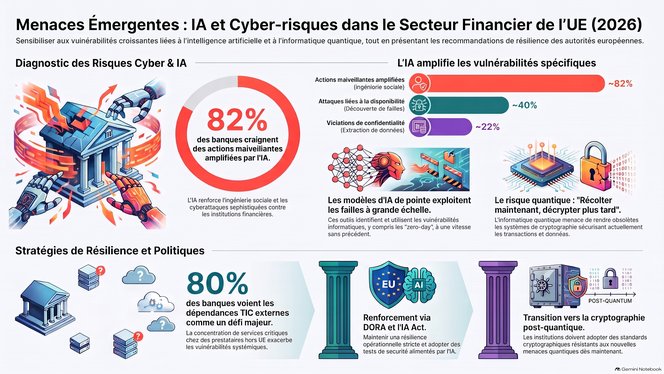
Le système financier européen fait face à des vulnérabilités majeures : dépendance critique envers des prestataires ICT et infrastructures non-UE, et menaces cyber démultipliées par l'IA (ingénierie sociale, failles automatisées).
Bien que financièrement solides début 2026, banques et assureurs voient leurs marges de manœuvre restreintes par la réduction des coûts et la hausse de la sévérité des sinistres cyber. L'informatique quantique menace également la cryptographie actuelle.
Face à ces défis, les autorités préconisent une mise en conformité stricte avec DORA, la transition post-quantique, la surveillance des risques de liquidité et la réalisation de stress-tests intégrant chocs géopolitiques et ruptures technologiques.
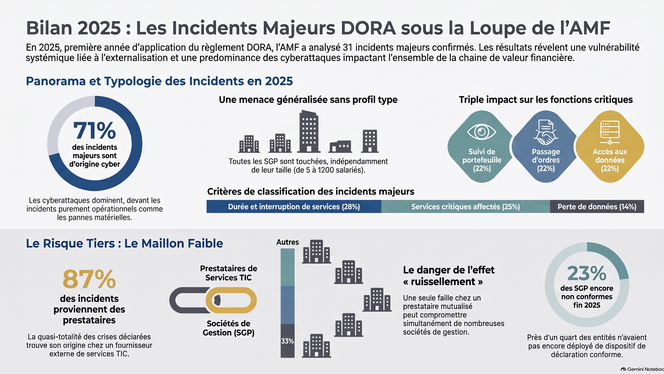
En 2025, première année d’application du règlement DORA, les Sociétés de Gestion de Portefeuille (SGP) ont confirmé 31 incidents TIC majeurs. Les cyberattaques (71 %) et le risque tiers (87 %) constituent les principales menaces, touchant prioritairement la sécurité des données et les fonctions critiques (PMS, OMS).
L'AMF relève des faiblesses persistantes : retard de conformité des PME et difficultés contractuelles face aux géants informatiques. En 2026, l'AMF fera de la résilience numérique et du contrôle de la chaîne d'approvisionnement ses priorités de supervision pour préserver la stabilité financière.
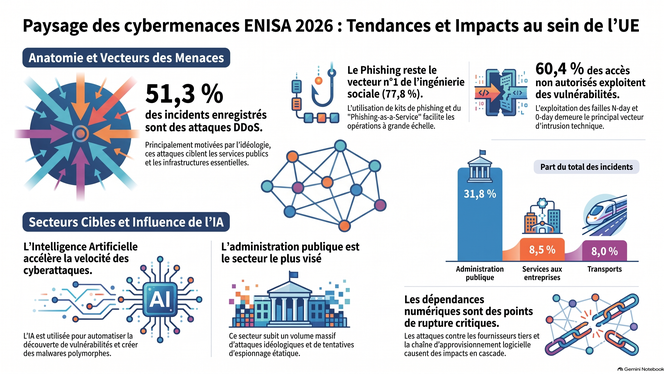
Le rapport de l’ENISA détaille l’évolution des cybermenaces dans l’UE et leurs implications (conformité NIS2, DORA) pour le secteur financier.
En 2025, les attaques sont dominées par les DDoS (51,3 %) et les accès non autorisés (39,5 %), portés par des motivations idéologiques, financières et de cyberespionnage. L’exploitation des vulnérabilités, le phishing sophistiqué (PhaaS, ClickFix) et les menaces internes constituent les principaux vecteurs d’intrusion.
Cible prioritaire subissant la pression des ransomwares et des risques liés aux tiers, le secteur bancaire voit sa résilience éprouvée. Enfin, l’intégration de l’IA accélère la vélocité des attaques, préfigurant pour 2026 une automatisation accrue de la kill chain.