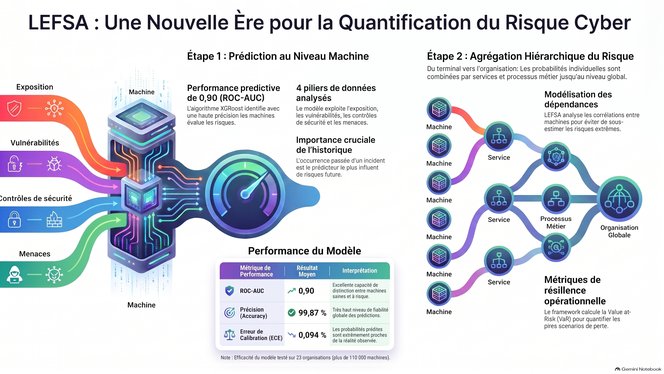
Le cadre LEFSA (Loss Event Frequency Security Analyser) modernise la quantification du risque cyber (modèle FAIR) en remplaçant les scénarios subjectifs par une approche stochastique fondée sur les données.
Plutôt qu’une analyse descendante, LEFSA évalue d'abord la probabilité d'incident au niveau de chaque machine, puis agrège ces données à l'échelle de l'organisation. Pour refléter la dynamique réelle des attaques, il intègre la calibration des probabilités et prend en compte les corrélations (dépendances inter-machines) via des copules et des simulations de Monte Carlo.
Évalué sur plus de 950 000 instances, le modèle offre une grande précision prédictive et permet d'estimer efficacement le risque de queue (Value-at-Risk).
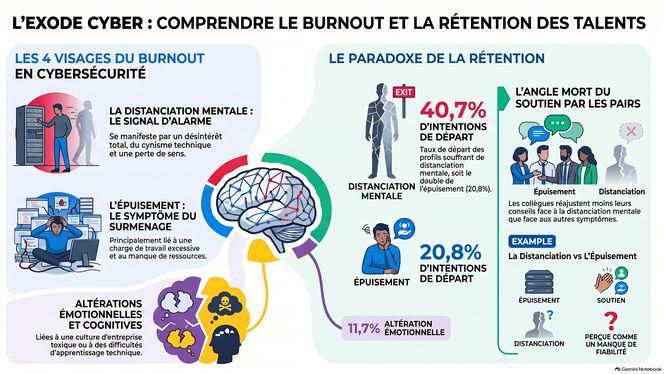
Dans la cybersécurité, la pénurie de compétences constitue un risque opérationnel majeur : le sous-effectif augmente le coût des brèches de 1,76 million de dollars.
S'appuyant sur le modèle BAT (Burnout Assessment Tool), l'analyse montre que le risque principal de départ n'est pas l'épuisement (20,8 % d'intentions de départ), mais l'éloignement mental (40,7 %). Provoqué par la désillusion et la perte de sens, ce signal « silencieux » reste pourtant ignoré par les managers, qui privilégient à tort des réponses axées sur la fatigue ou les bonus.
Pour retenir les experts, les entreprises doivent surmonter ces biais et traiter les causes profondes liées aux valeurs.
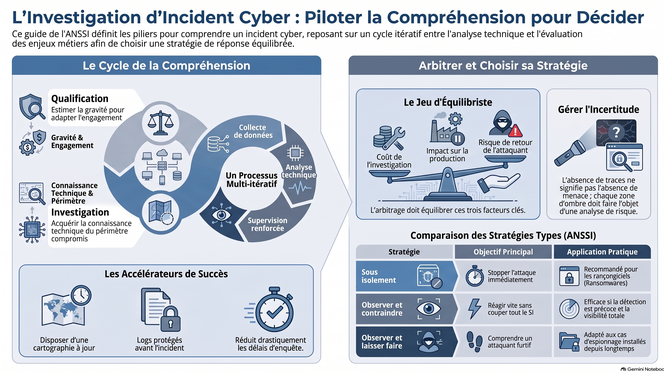
La réponse à un incident cyber repose sur une phase de compréhension articulant qualification, investigation et supervision. Ce processus itératif permet d'évaluer la gravité, d'identifier le périmètre compromis et d'orienter la remédiation.
Pour maîtriser coûts et délais, l'organisation s'appuie sur des accélérateurs préétablis (cartographie, CTI, conservation des traces) tout en gérant l'incertitude liée à l'adversaire. Selon les enjeux métiers et les risques, le décideur choisit parmi cinq stratégies d'investigation : isolement, environnement dégradé, observation contrainte, observation passive ou exploration.
In fine, cette démarche documentée et guidée par des experts (PRIS, CSIRT) garantit une reprise d'activité sécurisée et conforme aux exigences légales.
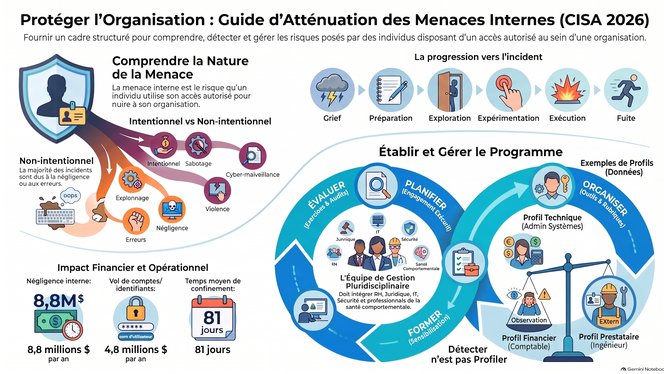
Face aux menaces internes (insiders négligents ou malveillants) qui coûtent en moyenne 17,4 millions de dollars par an aux organisations, la CISA définit un cadre de réponse proactive pour 2026. L'approche cartographie la progression de l'acte malveillant en six étapes (du grief à la fuite) pour anticiper les risques de sabotage, de fraude ou d'espionnage, désormais amplifiés par l'IA. Pour y faire face, le programme s'appuie sur quatre piliers (Plan, Organize, Train, Evaluate) et une gouvernance multidisciplinaire qui combine indicateurs techniques et comportementaux, tout en privilégiant une culture d'entreprise préventive et le soutien aux employés face aux facteurs de stress.
L’enquête AMRAE 2026 montre que 88,6 % des professionnels du risque utilisent l’IA, principalement générative (85,6 %). L'adoption s'est faite par la productivité documentaire (rédaction, analyse juridique) plutôt que par le cœur analytique. Le frein majeur est technique : les données textuelles affichent un taux d’usage de 25,9 %, contre 8,4 % pour les données « terrain » complexes. L’étude identifie 14 usages d’avenir prioritaires (risques émergents, simulations de crise, climat). La profession attend un accompagnement pragmatique (retours d’expérience, guides, cartographie des outils) pour évoluer de la productivité au pilotage des risques.
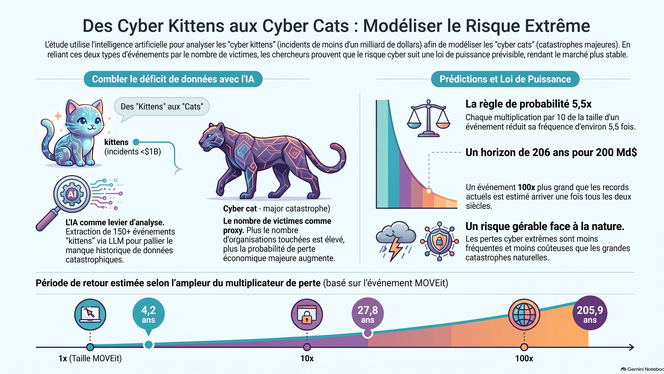
La rareté des données empiriques sur les méga-catastrophes cyber (Cyber Cats > 1 Smilliard) rend leur modélisation complexe. Pour y remédier, une méthodologie s'appuie sur le classement par LLM de réclamations d'assurance pour analyser les Cyber Kittens : des événements systémiques de moindre ampleur.
L'étude démontre que ces événements suivent une loi de puissance (coefficient α=1,74), utilisant le nombre de victimes pondéré comme indicateur de perte. Cette approche permet de quantifier la fréquence des événements extrêmes (Gray Swans) : un sinistre de 20 milliards de dollars présente une période de retour de 28 ans, contre 206 ans pour 200 milliards.
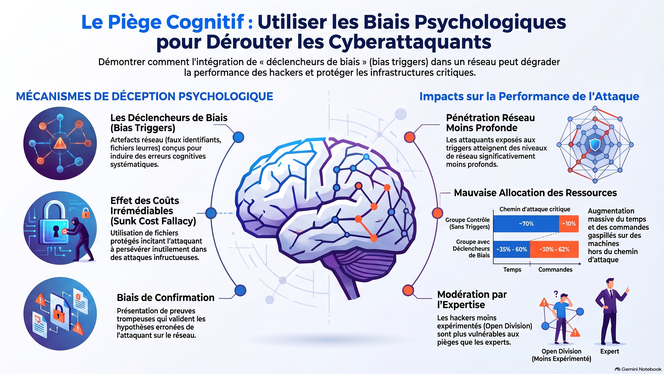
Cette étude teste l'impact de « déclencheurs de biais » cognitifs sur des hackers dans un réseau simulé. Quarante-deux participants ont effectué un test d'intrusion de deux jours. Les déclencheurs ont réduit la profondeur de pénétration et détourné du temps, des commandes et des techniques vers des systèmes non critiques. L'efficacité a varié selon l'expertise et le type de biais, les coûts irrécupérables et la confirmation étant les plus marquants. Les limites incluent la taille de l'échantillon, le périmètre réseau et l'absence de mesures cognitives directes.
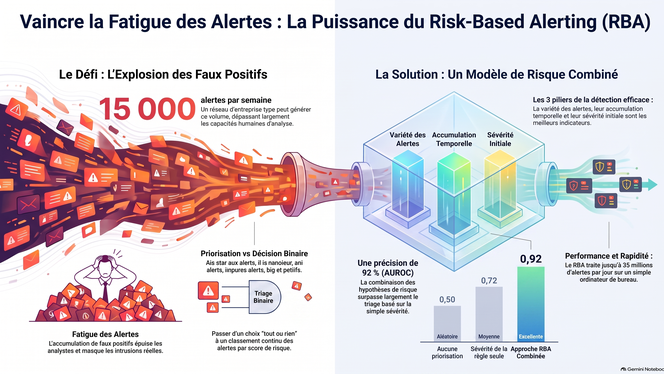
La fatigue des alertes dans les SOC exige de remplacer le triage binaire par une priorisation continue basée sur le risque (RBA). Une évaluation systématique via le framework CATS démontre qu'un pipeline RBA optimisé surpasse nettement la priorisation classique par sévérité, faisant passer l'AUROC de 0,72 à 0,92. La performance repose sur la combinaison des modules de variété (diversité des règles) et d'accumulation spatio-temporelle, tandis que la rareté et l'apériodicité s'avèrent peu fiables. Outre son efficacité de détection dans les environnements saturés, le RBA offre une exécution rapide (413 alertes/s), une explicabilité totale pour les analystes et une grande résilience face aux tactiques d'évasion.
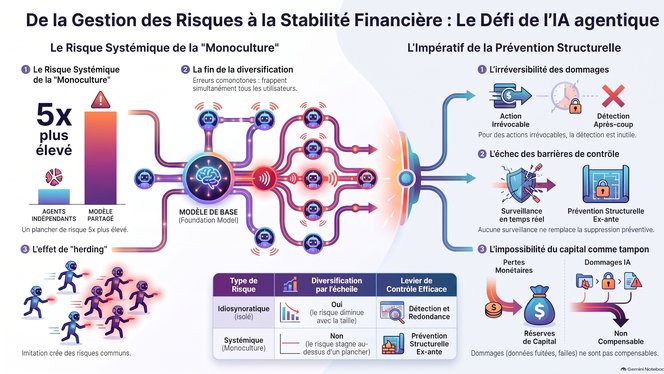
Le passage de l’IA générative traditionnelle aux systèmes d’IA agentique autonomes transforme le risque de modèle individuel en risque systémique macroprudentiel.
Le cadre quantitatif de dommage attendu EH = PHA × SGH × BR révèle un risque défavorable où la probabilité, la sévérité et le rayon d'impact co-varient négativement en période de crise. De plus, la monoculture autour de quelques modèles de fondation crée un plancher de risque non diversifiable, tandis que les contagions techniques, sémantiques et les comportements mimétiques de troupeau amplifient le danger.
Les contrôles à l'exécution et le capital s'avèrent inopérants face aux actions irréversibles. La gestion des risques doit donc imposer en amont un confinement robuste et des limites d'exposition structurelles via l'indice d'écart de confinement (CMI).
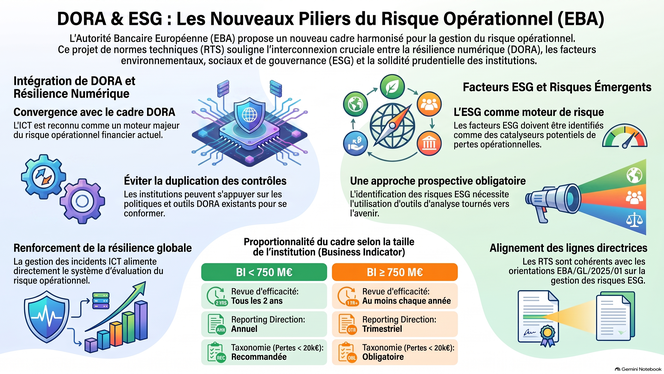
Le projet de RTS de l'EBA (EBA/CP/2026/18) modernise le cadre du risque opérationnel issu de Bâle III (CRR) en insistant sur la résilience et l'approche prospective. Il instaure une interopérabilité directe avec le règlement DORA pour éliminer les doublons en réutilisant les dispositifs ICT existants. Les facteurs ESG deviennent des moteurs (drivers) de risque devant être intégrés de manière prospective. Sur le plan de la gouvernance, l'indépendance de la 2e ligne de défense est renforcée face à l'audit. Enfin, le principe de proportionnalité applique des exigences accrues (reporting trimestriel, taxonomie obligatoire, stress tests) aux établissements dont l'Indicateur d'Activité atteint 750 M€.
Consultation ouverte jusqu'au 31 décembre 2026.