La stratégie « Bolder, Simpler, Faster » (Plus audacieuse, plus simple, plus rapide) de l’EIOPA vise à moderniser la supervision financière européenne tout en réduisant la charge administrative. Axée sur l’harmonisation et la proportionnalité, elle s'articule autour de quatre axes majeurs : le renforcement de la résilience opérationnelle et cyber à travers DORA et l'IRRD (avec des simplifications prévues pour 2028), l'encadrement de l'IA et l'usage de technologies SupTech en cohérence avec l'AI Act, l'intégration des risques de durabilité (ESG) sous Solvabilité II sans créer de doublons de reporting, et enfin une convergence accrue via l'unité de supervision et la réduction des exigences pour les petites entités (SNCU).
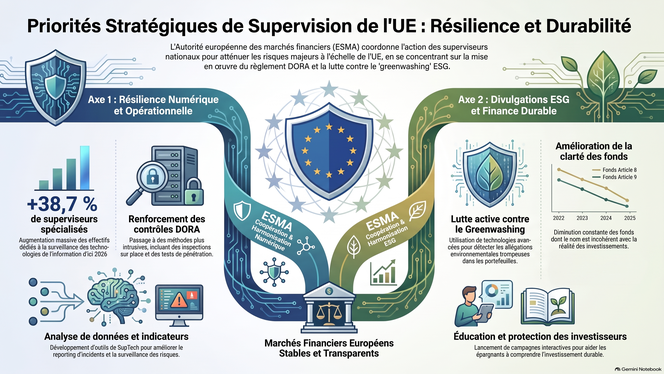
L'ESMA renforce l'harmonisation de la supervision européenne via ses priorités stratégiques (USSP). Pour les risk managers, la résilience numérique entre dans une phase intrusive : la mise en œuvre de DORA abandonne les questionnaires exploratoires au profit d'inspections sur site, de tests TLPT à large échelle et d'un contrôle accru des risques tiers. Parallèlement, le cycle ESG (2023-2026) s'achève en léguant un cadre d'analyse automatisé via la SupTech et une transition vers la CSRD. Dès 2027, l'attention se portera sur l'encadrement de l'IA et de la tokenisation, plaçant l'intégrité de la donnée au cœur de la conformité.
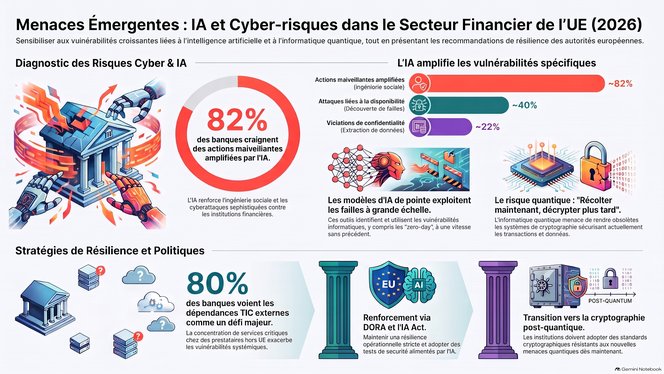
Le système financier européen fait face à des vulnérabilités majeures : dépendance critique envers des prestataires ICT et infrastructures non-UE, et menaces cyber démultipliées par l'IA (ingénierie sociale, failles automatisées).
Bien que financièrement solides début 2026, banques et assureurs voient leurs marges de manœuvre restreintes par la réduction des coûts et la hausse de la sévérité des sinistres cyber. L'informatique quantique menace également la cryptographie actuelle.
Face à ces défis, les autorités préconisent une mise en conformité stricte avec DORA, la transition post-quantique, la surveillance des risques de liquidité et la réalisation de stress-tests intégrant chocs géopolitiques et ruptures technologiques.
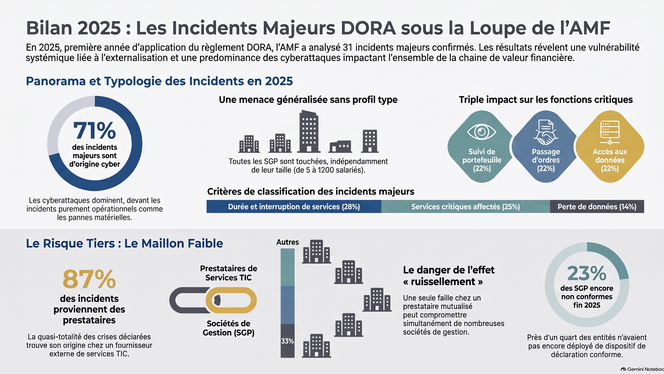
En 2025, première année d’application du règlement DORA, les Sociétés de Gestion de Portefeuille (SGP) ont confirmé 31 incidents TIC majeurs. Les cyberattaques (71 %) et le risque tiers (87 %) constituent les principales menaces, touchant prioritairement la sécurité des données et les fonctions critiques (PMS, OMS).
L'AMF relève des faiblesses persistantes : retard de conformité des PME et difficultés contractuelles face aux géants informatiques. En 2026, l'AMF fera de la résilience numérique et du contrôle de la chaîne d'approvisionnement ses priorités de supervision pour préserver la stabilité financière.
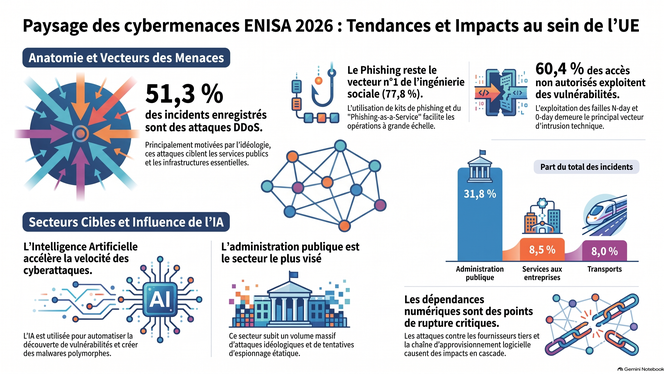
Le rapport de l’ENISA détaille l’évolution des cybermenaces dans l’UE et leurs implications (conformité NIS2, DORA) pour le secteur financier.
En 2025, les attaques sont dominées par les DDoS (51,3 %) et les accès non autorisés (39,5 %), portés par des motivations idéologiques, financières et de cyberespionnage. L’exploitation des vulnérabilités, le phishing sophistiqué (PhaaS, ClickFix) et les menaces internes constituent les principaux vecteurs d’intrusion.
Cible prioritaire subissant la pression des ransomwares et des risques liés aux tiers, le secteur bancaire voit sa résilience éprouvée. Enfin, l’intégration de l’IA accélère la vélocité des attaques, préfigurant pour 2026 une automatisation accrue de la kill chain.
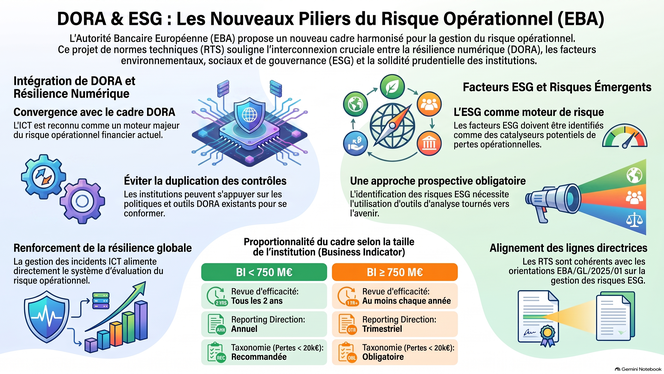
Le projet de RTS de l'EBA (EBA/CP/2026/18) modernise le cadre du risque opérationnel issu de Bâle III (CRR) en insistant sur la résilience et l'approche prospective. Il instaure une interopérabilité directe avec le règlement DORA pour éliminer les doublons en réutilisant les dispositifs ICT existants. Les facteurs ESG deviennent des moteurs (drivers) de risque devant être intégrés de manière prospective. Sur le plan de la gouvernance, l'indépendance de la 2e ligne de défense est renforcée face à l'audit. Enfin, le principe de proportionnalité applique des exigences accrues (reporting trimestriel, taxonomie obligatoire, stress tests) aux établissements dont l'Indicateur d'Activité atteint 750 M€.
Consultation ouverte jusqu'au 31 décembre 2026.
Un communiqué des Autorités de surveillance européennes (ESAs) alerte sur l'impact des modèles d'IA de pointe dans le secteur financier. En automatisant l'exploitation des failles zero-day, l'IA accélère les cyberrisques et crée une asymétrie tactique en faveur des attaquants, menaçant la stabilité systémique.
Pour y faire face, la réglementation combine DORA et l'AI Act. Les entités financières doivent adapter leur stratégie selon un triptyque opérationnel (prévention zero-trust, détection continue, gestion des défaillances en cascade) tout en renforçant la gouvernance, l'expertise et la surveillance de leur chaîne d'approvisionnement d'ici 2027.
Le secteur européen de l'assurance conserve une résilience globale avec un niveau de risque maintenu à « médium », porté par une solide solvabilité (groupes à 210 %) et la haute qualité de ses fonds propres (86 % en Tier 1).
Toutefois, le risque lié à la numérisation et aux menaces cyber a été relevé à « Élevé » en raison de l'IA de pointe, de la complexité de la souscription cyber et de la hausse des attaques. L'environnement macroéconomique s'assombrit sous l'effet d'une croissance atone (1,0 %) et d'une inflation en hausse (2,9 %), imposant une vigilance accrue à long terme.
L’intégration structurelle de l’IA au cœur des services financiers critiques impose de dépasser la simple conformité éthique de l'EU AI Act pour se concentrer sur la résilience opérationnelle exigée par DORA, dont les obligations s'appliquent bien avant celles de la réglementation sur l'IA. Les contrôles de continuité classiques sont inadaptés aux défaillances spécifiques de l’IA, telles que la dégradation silencieuse (grey failure), le non-déterminisme et la forte concentration systémique autour de rares fournisseurs de modèles. Pour y remédier, l’AI Resilience Framework (ARF) propose une méthode d'intégration unifiée : cartographier les dépendances aux services importants, piloter une matrice de criticité, instrumenter les tolérances face aux dérives, et garantir des doctrines de repli humain non fictionnelles. Face à ces risques probabilistes, les décideurs et architectes doivent unifier leurs registres de risques et adopter une approche Zero Trust pour assurer la survie de leurs services.
Le rapport de l’EBA (juin 2026) considère désormais l’IA comme un risque systémique pour le secteur bancaire. Les modèles avancés accélèrent la découverte et l’exploitation de vulnérabilités, réduisant fortement les délais de réaction face aux cyberattaques. L’IA amplifie aussi les risques de fraude, de biais algorithmiques, d’atteinte à l’intégrité des données et d’incertitude réglementaire. L’EBA souligne deux vulnérabilités majeures : l’écart technologique entre institutions et la dépendance croissante à quelques fournisseurs TIC externes. Elle recommande d’intégrer pleinement le risque IA dans la résilience opérationnelle (DORA), de renforcer la gouvernance, les tests de sécurité automatisés et les capacités de reprise rapide.