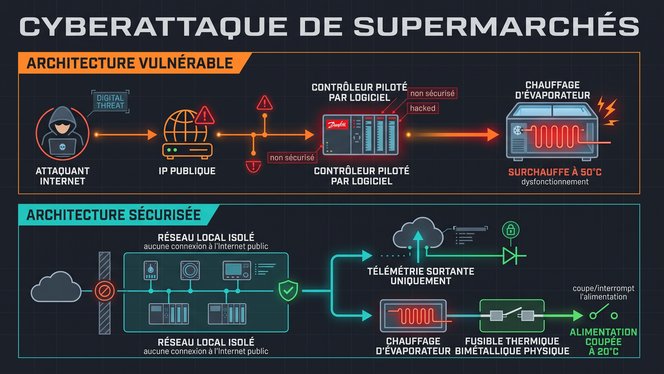
La cyberattaque du 11-12 d'octobre 2026 contre les supermarchés français a détourné les contrôleurs Danfoss connectés à Internet pour forcer le dégivrage continu des vitrines jusqu'à 50 °C, entraînant des pertes massives. Cet incident démontre le danger de la gestion exclusivement logicielle et de l'exposition directe des technologies opérationnelles (OT) sur le Web. Pour garantir la sécurité des systèmes critiques, les industries doivent appliquer deux principes fondamentaux : l'isolement réseau des automates (réseaux locaux sans accès public) et l'installation de verrous électromécaniques physiques (fusibles thermiques) pour empêcher les surchauffes.
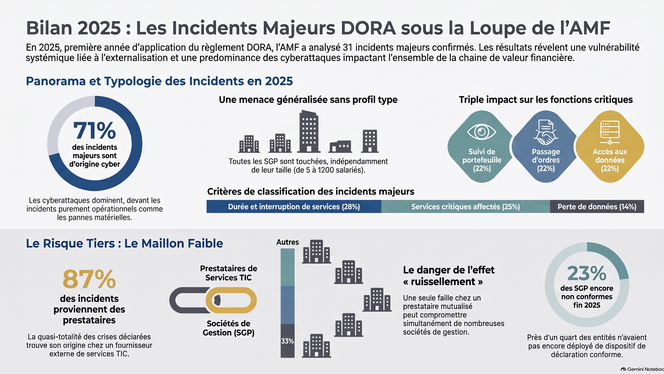
En 2025, première année d’application du règlement DORA, les Sociétés de Gestion de Portefeuille (SGP) ont confirmé 31 incidents TIC majeurs. Les cyberattaques (71 %) et le risque tiers (87 %) constituent les principales menaces, touchant prioritairement la sécurité des données et les fonctions critiques (PMS, OMS).
L'AMF relève des faiblesses persistantes : retard de conformité des PME et difficultés contractuelles face aux géants informatiques. En 2026, l'AMF fera de la résilience numérique et du contrôle de la chaîne d'approvisionnement ses priorités de supervision pour préserver la stabilité financière.
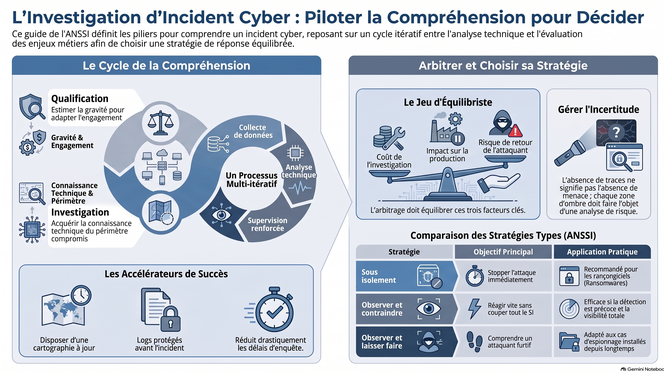
La réponse à un incident cyber repose sur une phase de compréhension articulant qualification, investigation et supervision. Ce processus itératif permet d'évaluer la gravité, d'identifier le périmètre compromis et d'orienter la remédiation.
Pour maîtriser coûts et délais, l'organisation s'appuie sur des accélérateurs préétablis (cartographie, CTI, conservation des traces) tout en gérant l'incertitude liée à l'adversaire. Selon les enjeux métiers et les risques, le décideur choisit parmi cinq stratégies d'investigation : isolement, environnement dégradé, observation contrainte, observation passive ou exploration.
In fine, cette démarche documentée et guidée par des experts (PRIS, CSIRT) garantit une reprise d'activité sécurisée et conforme aux exigences légales.
Cette cartographie annuelle des risques, souligne la résilience des marchés financiers malgré un contexte mondial incertain marqué par des tensions géopolitiques et commerciales. L'AMF constate une volatilité accrue sur toutes les classes d'actifs qui devrait persister. Les prévisions de croissance mondiale ont été revues à la baisse. Bien que les marchés aient fait preuve de résilience face aux ajustements récents, des risques de correction futurs subsistent. La gestion d'actifs française a bien résisté, mais l'AMF reste vigilante sur les fonds immobiliers commerciaux et les actifs illiquides. Les cyberattaques sont en hausse, et l'entrée en vigueur du règlement DORA vise à renforcer la résilience opérationnelle.
"La dynamique de transformation numérique n’apporte pas que des opportunités aux institutions financières mais elle les expose également à plus d'incertitude et de nouvelles menaces. En premier lieu, elles restent à l'heure actuelle des cibles de choix pour tous les hackers, en raison de la nature très sensible des données qu'elles possèdent. Un quart des cyberattaques entre 2019 et 2020 ont touchés les entreprises du secteur financier selon la Banque des règlements internationaux (BRI)."