ENISA 2026 : IA, DDoS et le défi DORA dans la finance
Le rapport de l’ENISA détaille l’évolution des cybermenaces dans l’UE et leurs implications (conformité NIS2, DORA) pour le secteur financier.
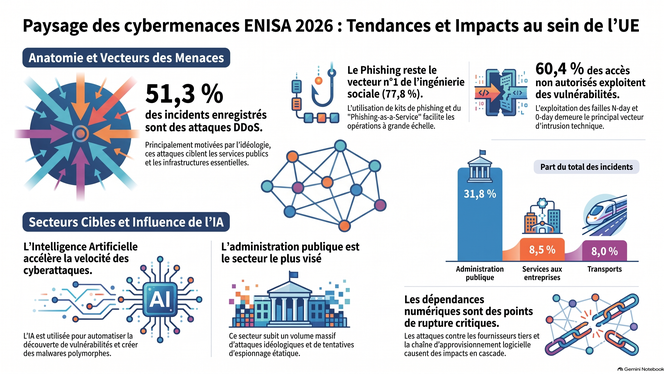
En 2025, les attaques sont dominées par les DDoS (51,3 %) et les accès non autorisés (39,5 %), portés par des motivations idéologiques, financières et de cyberespionnage. L’exploitation des vulnérabilités, le phishing sophistiqué (PhaaS, ClickFix) et les menaces internes constituent les principaux vecteurs d’intrusion.
Cible prioritaire subissant la pression des ransomwares et des risques liés aux tiers, le secteur bancaire voit sa résilience éprouvée. Enfin, l’intégration de l’IA accélère la vélocité des attaques, préfigurant pour 2026 une automatisation accrue de la kill chain.
En 2025, les attaques sont dominées par les DDoS (51,3 %) et les accès non autorisés (39,5 %), portés par des motivations idéologiques, financières et de cyberespionnage. L’exploitation des vulnérabilités, le phishing sophistiqué (PhaaS, ClickFix) et les menaces internes constituent les principaux vecteurs d’intrusion.
Cible prioritaire subissant la pression des ransomwares et des risques liés aux tiers, le secteur bancaire voit sa résilience éprouvée. Enfin, l’intégration de l’IA accélère la vélocité des attaques, préfigurant pour 2026 une automatisation accrue de la kill chain.