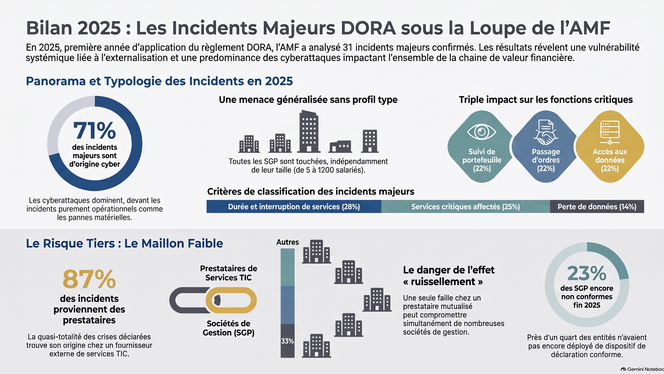
En 2025, première année d’application du règlement DORA, les Sociétés de Gestion de Portefeuille (SGP) ont confirmé 31 incidents TIC majeurs. Les cyberattaques (71 %) et le risque tiers (87 %) constituent les principales menaces, touchant prioritairement la sécurité des données et les fonctions critiques (PMS, OMS).
L'AMF relève des faiblesses persistantes : retard de conformité des PME et difficultés contractuelles face aux géants informatiques. En 2026, l'AMF fera de la résilience numérique et du contrôle de la chaîne d'approvisionnement ses priorités de supervision pour préserver la stabilité financière.
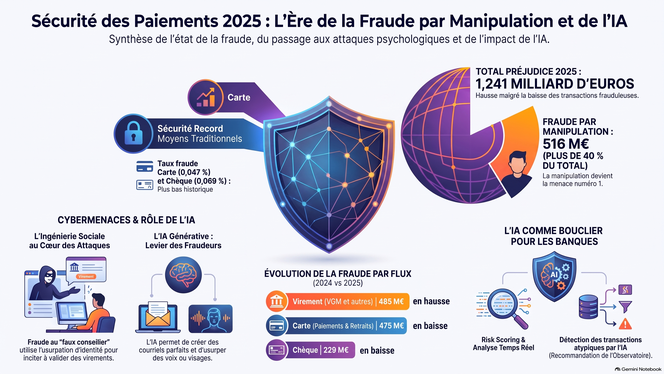
En 2025, les paiements dématérialisés en France progressent (+5,5 %) avec un bilan contrasté : si le taux de fraude sur carte atteint un plus bas historique (0,047 %), le préjudice global croît de 3,8 % pour atteindre 1,241 milliard d'euros. Le risque glisse des failles techniques vers l'ingénierie sociale (faux conseiller, substitution d'IBAN), la fraude par manipulation représentant désormais 516 millions d'euros. Le virement devient le premier poste de fraude en valeur. Pour y faire face, l'OSMP renforce les dispositifs de vérification et cible, d'ici 2027, la sécurité des agents d'IA et la cryptographie post-quantique.
Cet article analyse la montée alarmante de la fraude bancaire numérique aux États-Unis et propose un cadre stratégique pour renforcer la résilience financière. L'auteur préconise une approche intégrée combinant des systèmes d'information avancés, une gestion globale des risques et une gouvernance organisationnelle stricte.
This research presents a machine learning framework designed to predict and reduce the risk of identity theft caused by phishing and social engineering. The authors developed a Cyber Risk Score (CRS) that combines observable security habits, like password hygiene, with latent psychological traits such as impulsive link-clicking. By utilizing a hybrid stacking ensemble model, the study achieved a 93% accuracy rate in identifying vulnerable social media users. Beyond mere prediction, the system uses SHAP analysis to provide transparent, personalized recommendations tailored to an individual’s specific behavioral weaknesses. This user-centered approach aims to bridge the gap between cybersecurity knowledge and actual online behavior through evidence-based interventions. Ultimately, the framework offers a scalable, ethical solution for organizations to protect users in increasingly sophisticated digital environments.
"The goal was to evaluate the proposed warning dialogs with explanations and to compare them with dialogs presented by Chrome, Firefox, and Edge. The study revealed interesting results: most explanations were understandable and familiar to users and were capable of diverting them from visiting malicious sites."