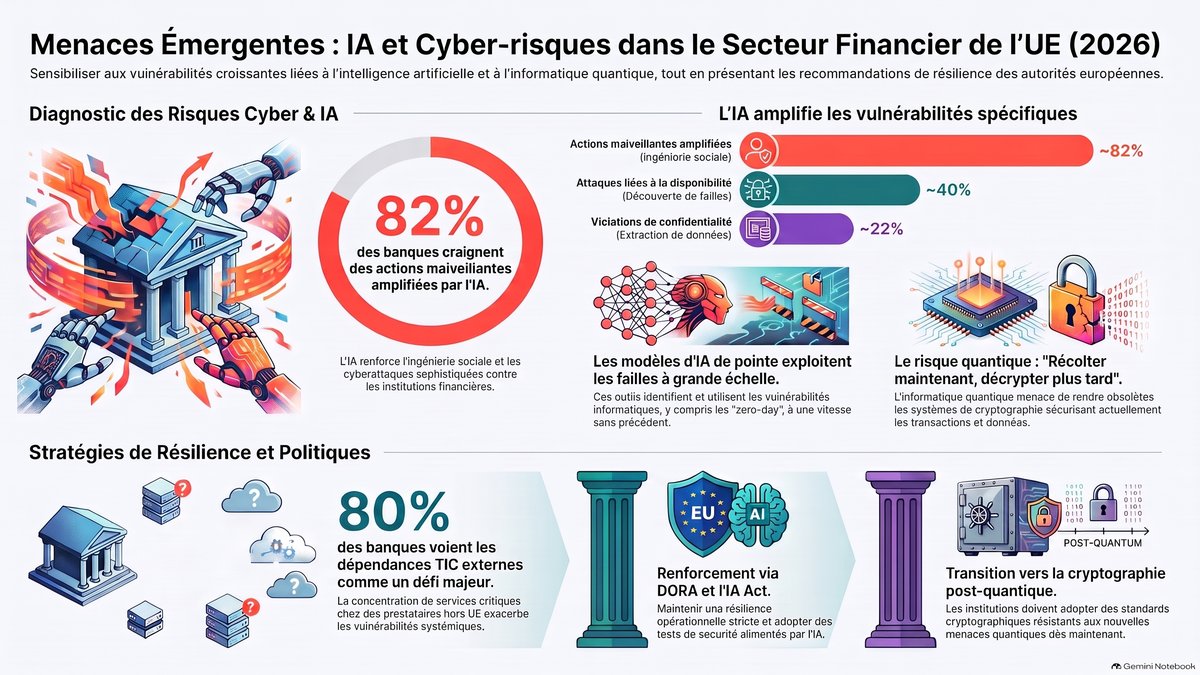
Rapport ESAs 2026 : IA, cyber-risques et dépendances ICT au cœur des enjeux financiers
Source: ESAs (2026). Joint Committee update on risks and vulnerabilities in the EU financial system – Autumn 2026 (JC 2026 29).
Sommaire : Le système financier européen fait face à des vulnérabilités majeures : dépendance critique envers des prestataires ICT et infrastructures non-UE, et menaces cyber démultipliées par l'IA (ingénierie sociale, failles automatisées).
Bien que financièrement solides début 2026, banques et assureurs voient leurs marges de manœuvre restreintes par la réduction des coûts et la hausse de la sévérité des sinistres cyber. L'informatique quantique menace également la cryptographie actuelle.
Face à ces défis, les autorités préconisent une mise en conformité stricte avec DORA, la transition post-quantique, la surveillance des risques de liquidité et la réalisation de stress-tests intégrant chocs géopolitiques et ruptures technologiques.
1. État des Lieux : La Dépendance aux Prestataires ICT Hors-UE
Le système financier de l'Union Européenne maintient une exposition structurelle critique envers des entités non-UE, exacerbant les vulnérabilités liées aux cadres réglementaires tiers et aux chocs géopolitiques. Les dépendances externes s'identifient selon les vecteurs principaux suivants :
- Prestataires de services ICT : Concentration majeure du recours aux solutions de cloud computing, logiciels et matériel auprès de fournisseurs non-EEA.
- Solutions de paiement : Dépendance persistante vis-à-vis des infrastructures de paiement de détail et de gros opérées hors de l'Union.
- Marchés de capitaux et infrastructures : Recours continu aux infrastructures de marché non-UE pour la notation, le repo et la compensation. Une vulnérabilité spécifique demeure concernant les positions sur dérivés libellés en EUR détenues par des contreparties de l'EEE auprès de CCP (Central Counterparties) britanniques et américaines.
- Financement : Persistance de déficits de financement en devises étrangères (currency funding gaps).
Selon les résultats de l'EBA Risk Assessment Questionnaire, les risques liés aux dépendances sont identifiés par les institutions. Pour les prestataires ICT, environ 70 % des banques répondantes déclarent avoir mis en œuvre ou engagé des mesures d'atténuation.
2. L'Intelligence Artificielle comme Catalyseur de Menaces Cyber
Le déploiement des modèles d'IA de pointe (Frontier AI models) transforme qualitativement le paysage des menaces par leur capacité à automatiser l'identification et l'exploitation des failles de sécurité à une échelle industrielle. Les vecteurs d'amplification identifiés sont les suivants :
Actions malveillantes amplifiées par l'IA : Industrialisation de l'ingénierie sociale via des campagnes de phishing et de spear-phishing hautement sophistiquées, permettant une personnalisation de masse et une efficacité accrue des vecteurs d'intrusion.
Attaques sur la disponibilité : Accélération de la découverte automatisée de vulnérabilités informatiques non documentées, facilitant les attaques visant l'interruption des services financiers critiques.
Atteintes à la confidentialité et à l'intégrité : Menaces portant sur l'extraction de données sensibles assistée par IA, la manipulation de modèles (model poisoning) et la diffusion de désinformation visant à corrompre l'intégrité des données de marché et de supervision.
Dysfonctionnements opérationnels : Risques de ruptures opérationnelles endogènes découlant d'erreurs logiques, de biais systémiques ou de défaillances imprévues au sein des systèmes d'IA intégrés par les institutions financières.
3. Impacts Sectoriels : Banques et Assurances face aux Nouveaux Risques
Secteur Bancaire : Au T1 2026, les banques de l'UE affichent une rentabilité robuste (RoE de 10,5 %) et une capitalisation solide (CET1 de 16,2 %, avec des marges confortables au-delà des exigences de capital et du Pillar 2 Guidance). Toutefois, cette profitabilité repose essentiellement sur les revenus d'intérêts nets et des stratégies de réduction des coûts opérationnels. Cette dynamique de contraction des coûts pourrait entrer en conflit avec la nécessité d'investissements massifs requis pour renforcer la résilience face aux modèles d'IA de pointe. Bien que le ratio NPL reste stable à 1,8 %, l'allocation élevée en Stage 2 et la remontée de l'Interest Rate Risk in the Banking Book (IRRBB) imposent une vigilance accrue, notamment pour les banques dont les capacités de défense cyber pourraient être limitées par la compression budgétaire.
Secteur de l'Assurance : Le secteur présente des ratios de solvabilité stables, mais fait face à un risque d'accumulation critique via la souscription de polices cyber. L'augmentation de la sévérité des attaques assistées par l'IA menace la viabilité technique des garanties. À terme, cette dégradation pourrait élargir les « protection gaps » (écarts de protection), incitant les assureurs à durcir les exclusions et à revoir drastiquement leur tarification. La pérennité de la couverture cyber pour l'économie réelle pourrait nécessiter le développement de solutions européennes de mutualisation des risques.
4. Horizons Technologiques : Le Défi du Calcul Quantique
L'informatique quantique constitue une technologie duale présentant des risques matériels pour la stabilité financière. Si elle offre des gains potentiels en calcul complexe, elle menace directement l'intégrité des standards cryptographiques actuels. Le Comité Mixte souligne l'urgence d'une planification stratégique pour assurer la transition vers des infrastructures résistantes au calcul post-quantique, afin de prévenir une obsolescence soudaine de la sécurité des données financières.
5. Orientations Stratégiques et Recommandations de Supervision
Pour l'exercice 2026, les institutions financières doivent prioriser les axes de gestion suivants :
- Gestion des expositions aux entités non-EEA et au crédit privé : Surveillance rigoureuse des interconnexions avec le crédit privé, en portant une attention particulière aux décalages de liquidité (liquidity mismatches) et aux risques d'évaluations infrequentes ou potentiellement inexactes des actifs.
- Préparation aux ruptures technologiques : Établissement de feuilles de route pour l'intégration sécurisée de l'IA et la migration vers des standards post-quantiques.
- Résilience opérationnelle numérique : Finalisation de la mise en conformité avec le règlement DORA, en exploitant les données relatives aux incidents ICT signalés pour affiner les dispositifs de sécurité.
- Tests de résilience face aux chocs géopolitiques : Réalisation de stress-tests intégrant des scénarios de crise aiguë, tels que l'extension du conflit en Iran, une rupture des marchés de l'énergie ou un décrochage des marchés actions par rapport aux fondamentaux, complétée par des simulations de plans de rétablissement (dry runs).