ENISA 2026 : IA, DDoS et le défi DORA dans la finance
Source : European Union Agency for Cybersecurity. (2026). ENISA threat landscape 2026. ENISA
Sommaire : Le rapport de l'ENISA détaille l'évolution des cybermenaces dans l'UE et leurs implications (conformité NIS2, DORA) pour le secteur financier.
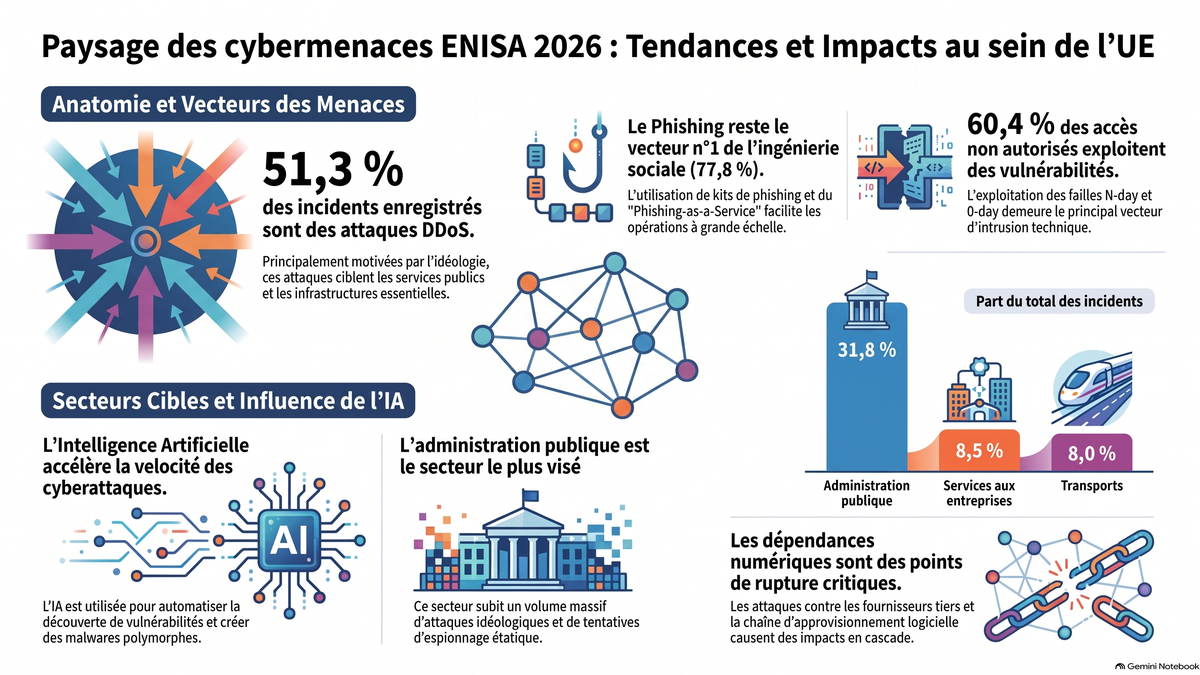
En 2025, les attaques sont dominées par les DDoS (51,3 %) et les accès non autorisés (39,5 %), portés par des motivations idéologiques, financières et de cyberespionnage. L'exploitation des vulnérabilités, le phishing sophistiqué (PhaaS, ClickFix) et les menaces internes constituent les principaux vecteurs d'intrusion.
Cible prioritaire subissant la pression des ransomwares et des risques liés aux tiers, le secteur bancaire voit sa résilience éprouvée. Enfin, l'intégration de l'IA accélère la vélocité des attaques, préfigurant pour 2026 une automatisation accrue de la kill chain.
Ce rapport technique détaille l'évolution du paysage des menaces cyber au sein de l'Union européenne pour l'année 2025 et définit les trajectoires de risques pour l'exercice 2026. Cette analyse est structurée pour répondre aux impératifs de pilotage des gestionnaires de risques et des responsables de la conformité réglementaire (NIS2, DORA) du secteur financier.
1. État des lieux du paysage des menaces dans l'UE (Données 2025)
L'analyse consolidée des données de l'ENISA pour 2025 met en évidence une dualité entre des attaques de masse à haute visibilité et des opérations d'espionnage à faible signal.
- Attaques par déni de service (DDoS/DoS) : Elles représentent 51,3 % des incidents, portées majoritairement par des vagues hacktivistes liées aux tensions géopolitiques.
- Accès non autorisés : Ils constituent 39,5 % des incidents enregistrés, englobant les compromissions de données et les déploiements de ransomwares.
La répartition des objectifs des attaquants souligne des enjeux distincts pour la résilience des entités :
- Objectifs idéologiques (57,3 %) : Ces attaques, principalement des DDoS, sont qualifiées de « bruit » ou de « nuisance » par les entités critiques. Si elles affectent la visibilité, leur impact opérationnel reste souvent transitoire.
- Motivations financières (29,3 %) : Elles demeurent la source de perturbation la plus grave à court terme pour les organisations de l'UE.
- Cyberespionnage (6,3 %) : Bien que moins fréquentes en volume, ces opérations constituent une menace stratégique majeure. Leur dangerosité réside dans leur persistance, les intrusions pouvant rester non détectées pendant une période allant de six mois à plus de quatre ans.
2. Analyse des vecteurs d'intrusion et vulnérabilités
La précision sur les vecteurs d'accès est limitée par la visibilité technique : l'ENISA n'a pu identifier le vecteur d'intrusion que dans 5,2 % du total des incidents. Dans ce périmètre documenté, l'exploitation des vulnérabilités logicielles (N-day et 0-day) est prédominante, étant impliquée dans 60,4 % des accès non autorisés. Les erreurs de configuration et l'exposition accidentelle de données complètent ce tableau avec 20,7 % des cas.
L'ingénierie sociale reste un pilier de la chaîne d'attaque, le phishing représentant 77,8 % des incidents de cette catégorie. L'écosystème criminel s'est professionnalisé via les « phishing kits » et le modèle du Phishing-as-a-Service (PhaaS). La technique « ClickFix », consistant à inciter l'utilisateur à exécuter un code malveillant sous couvert d'une réparation technique factice, a connu une forte progression en 2025.
Par ailleurs, la menace interne (« insider threat ») a atteint 10,1 % des vecteurs identifiés. Ce risque est accentué par des groupes étatiques comme Famous Chollima (DPRK), qui infiltrent des travailleurs IT sous de fausses identités au sein d'organisations occidentales pour faciliter des exfiltrations ou générer des revenus.
3. Positionnement du secteur financier et bancaire
Le secteur financier demeure une cible prioritaire, bien que les données varient selon la source de signalement. Les sources ouvertes (open-source) placent le secteur à 5,6 % des incidents. À l'inverse, les signalements officiels des États membres sous la directive NIS2 révèlent que le secteur bancaire occupe la 4ème place du classement avec 10 % des événements rapportés, suggérant une sous-déclaration notable dans les médias par rapport aux obligations réglementaires.
L'exposition du secteur est intrinsèquement liée au cadre de la directive NIS2, où les entités essentielles et importantes représentent 72,9 % des incidents globaux. Le secteur subit particulièrement la pression des groupes de ransomwares tels que Qilin ou SafePay.
La résilience opérationnelle, pilier du règlement DORA, est mise à l'épreuve par les dépendances aux fournisseurs tiers. En 2025, une attaque contre un fournisseur français de logiciels de gestion de fortune a paralysé les opérations de plusieurs banques et conseillers patrimoniaux pendant dix jours, illustrant la vélocité des conséquences en cascade.
4. L'intégration de l'Intelligence Artificielle dans la chaîne d'attaque
En 2025, l'intelligence artificielle (IA) a été utilisée pour optimiser la vélocité des attaques plutôt que pour créer de nouveaux paradigmes techniques. L'impact sur la vitesse d'exécution est critique : une intrusion assistée par l'IA dans un environnement cloud a permis d'obtenir des accès administratifs en seulement 8 minutes.
Les applications opérationnelles observées incluent :
- Reconnaissance et scripts : Automatisation du scan de vulnérabilités et post-exploitation.
- Développement de malwares : Utilisation d'assistants de codage IA par des groupes comme Gentlemen ransomware pour concevoir leurs interfaces de gestion (RaaS).
- Technique « AI in the Middle » : Détournement de services IA web pour servir de proxys de commande et contrôle (C2), garantissant la furtivité des infrastructures.
- Fraude à l'identité : Synthèse d'identités factices pour le contournement des processus de recrutement à distance.
L'ENISA anticipe pour 2026 une automatisation croissante des phases de la « kill chain », tendant vers des modèles « Human-out-of-the loop » où l'intervention humaine devient mineure dans la conduite de l'attaque.
5. Risques liés aux dépendances numériques et à la chaîne d'approvisionnement
Les attaquants ciblent de plus en plus les points de passage obligés des infrastructures numériques. Les environnements cloud, les extensions de navigateurs et les gestionnaires de paquets (ex: campagne Shai-Hulud sur npm) font l'objet d'un ciblage systématique.
Les compromissions de fournisseurs de services tiers (CRM, plateformes client) ont démontré leur capacité à affecter simultanément plusieurs secteurs critiques. En réponse, l'ENISA a publié un guide de mise en œuvre technique de la directive NIS2 afin d'harmoniser les postures de défense communes, notamment pour la gestion des risques liés à la chaîne d'approvisionnement.
6. Perspectives et trajectoire pour 2026
Les projections pour 2026 indiquent une persistance du cybercrime soutenu par des écosystèmes matures et une hybridation croissante des menaces. Les frontières entre acteurs étatiques, hacktivistes et criminels s'estompent, ces groupes partageant désormais des outils et des infrastructures similaires.
L'intégration massive de l'IA au sein des processus métiers des organisations européennes élargit la surface d'attaque. L'exposition aux nouveaux modèles de « Frontier AI » augmentera les risques, qu'ils soient issus d'intentions malveillantes ou d'incidents accidentels. La trajectoire de 2026 sera marquée par une accélération de la vélocité des attaques, rendant les délais de détection et de réponse traditionnels potentiellement obsolètes face à l'automatisation de la chaîne d'attaque.