DORA 2025 : L'AMF dévoile le bilan des incidents cyber
Source : Autorité des marchés financiers. (2026). Rapport sur les incidents majeurs DORA déclarés à l'AMF en 2025. AMF
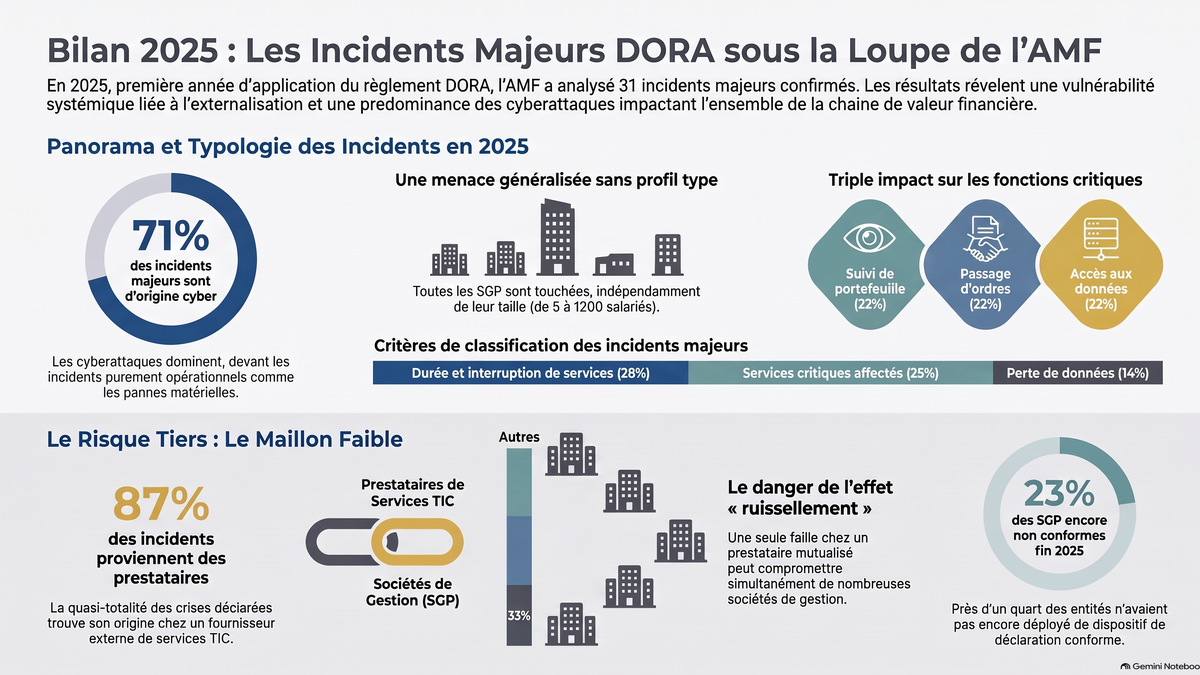
Sommaire : En 2025, première année d'application du règlement DORA, les Sociétés de Gestion de Portefeuille (SGP) ont confirmé 31 incidents TIC majeurs. Les cyberattaques (71 %) et le risque tiers (87 %) constituent les principales menaces, touchant prioritairement la sécurité des données et les fonctions critiques (PMS, OMS).
L'AMF relève des faiblesses persistantes : retard de conformité des PME et difficultés contractuelles face aux géants informatiques. En 2026, l'AMF fera de la résilience numérique et du contrôle de la chaîne d'approvisionnement ses priorités de supervision pour préserver la stabilité financière.
À l'issue de cette première année de mise en œuvre de DORA, l'AMF dresse un bilan des incidents majeurs liés aux TIC déclarés par les entités supervisées. Ce rapport souligne la vulnérabilité accrue du secteur financier face aux risques de la chaîne d'approvisionnement et aux menaces cyber.
1. État des lieux statistique de l'année 2025
L'analyse des notifications transmises en 2025 permet de quantifier l'exposition réelle des Sociétés de Gestion de Portefeuille (SGP) :
- Volume de déclarations : Les SGP ont transmis 47 notifications initiales, aboutissant à la confirmation de 31 incidents majeurs.
- Prédominance du risque tiers :87 % des incidents confirmés (27 cas) sont issus de prestataires externes, qu'il s'agisse d'une indisponibilité de service ou d'une cyberattaque subie par le tiers.
- Part des cyberattaques : Elles représentent 71 % des causes d'incidents (22 cas), confirmant que la malveillance est le principal vecteur de risque majeur.
- Autres secteurs : Les entreprises de marché et les Prestataires de Services sur Crypto-Actifs (PSCA) ont déclaré 2 incidents majeurs. Ce faible volume pour les PSCA s'explique par le nombre limité d'acteurs agréés en 2025 durant la phase de transition entre les régimes PACTE et MiCA. Aucun incident n'a été signalé par les prestataires de services en financement participatif (PSFP).
2. Typologie et nature des menaces rencontrées
La répartition technique des incidents met en évidence une concentration des risques sur la sécurité des données et la disponibilité des infrastructures.
Cyberattaques (71 % des incidents confirmés)
- Exfiltration de données : Identifiée dans 48 % des cas (15 incidents).
- Usurpation d'outils : Identifiée dans 23 % des cas (7 incidents).
- Vecteurs principaux : Utilisation prédominante de rançongiciels (ransomwares) et de techniques d'ingénierie sociale, notamment le phishing.
Incidents opérationnels (29 % des incidents confirmés)
- Indisponibilité de services tiers : Cause de 16 % des incidents (5 cas).
- Défaillance des systèmes propres à la SGP : Origine de 13 % des incidents (4 cas), liée à des ruptures de systèmes internes.
3. Cartographie des impacts sur la chaîne de valeur
Les incidents majeurs ont perturbé les fonctions critiques ou importantes des SGP selon la répartition suivante :
- Suivi de portefeuille / PMS : 22 %
- Passage d'ordres / OMS : 22 %
- Accès aux données internes : 22 %
- Procédures KYC (Know Your Customer) : 13 %
La qualification d'incident « majeur » a été principalement retenue au regard de la durée de l'interruption de service (28 %), de l'atteinte aux services critiques impactant les obligations réglementaires (25 %) et de la perte de données (14 %).
4. Études de cas : Retours d'expérience du terrain
L'AMF rapporte deux situations illustrant les vecteurs de propagation et les conséquences opérationnelles des incidents.
Cas 1 : Exfiltration de données chez un prestataire d'agrégation Un fournisseur d'outils d'agrégation supportant des fonctions critiques a subi une attaque par rançongiciel, entraînant l'isolement total de son système d'information. Par effet de ruissellement, les SGP clientes ont été privées de services essentiels, notamment les diligences KYC/LCB-FT et les tests d'adéquation MiFID (gestion discrétionnaire). L'incident a exposé des données sensibles relatives aux porteurs de parts et aux activités internes des sociétés de gestion.
Cas 2 : Usurpation d'identité d'un gérant financier L'utilisation d'un ordinateur personnel non sécurisé (BYOD) a permis la compromission de la boîte mail d'un gérant via un phishing. L'attaquant a produit de fausses instructions de paiement en exploitant les documents disponibles dans les mails passés pour rendre les ordres crédibles. Ce mode opératoire a conduit à l'exécution de virements non autorisés vers plusieurs pays avant que la SGP ne détecte l'anomalie et ne bloque les comptes.
5. Bilan de l'implémentation et qualité du reporting
L'entrée en vigueur de DORA a été marquée par une phase de rodage d'environ six mois. Durant ce premier semestre 2025, de nombreuses erreurs de reporting ont été relevées : déclarations hors délais, données incomplètes ou incohérences manifestes entre la nature de l'incident et sa classification.
Un constat critique s'impose : en novembre 2025, 23 % des SGP ne disposaient toujours pas d'un dispositif de déclaration conforme. Ce déficit de conformité est corrélé à la taille des structures ; les PME entrepreneuriales souffrent d'un manque de ressources humaines spécialisées en Sécurité des Systèmes d'Information (SSI) et d'une dépendance quasi totale à l'externalisation.
6. La gestion du risque tiers : Un défi contractuel majeur
Le rapport identifie quatre points de friction majeurs entre les SGP et leurs prestataires TIC, souvent marqués par une asymétrie dans les relations :
- Opportunisme réglementaire : Certains prestataires rejettent explicitement la qualification de « prestataire TIC » pour se soustraire aux exigences de DORA.
- Rapport de force défavorable : Face à des prestataires mondiaux peu substituables, les SGP se voient imposer des contrats standardisés qui ne répondent pas aux exigences du règlement.
- Obstacles aux contrôles : Les clauses relatives aux droits d'audit, aux tests d'intrusion ou à la coopération avec les autorités sont fréquemment rejetées ou soumises à des coûts additionnels prohibitifs.
- Complexité de la chaîne de sous-traitance : Les délais de négociation juridique s'allongent excessivement dès lors qu'il s'agit d'intégrer l'ensemble des sous-traitants dans le périmètre contractuel.
7. Orientations et priorités de supervision pour 2026
Pour l'année 2026, l'AMF a inscrit la résilience opérationnelle numérique comme axe d'action prioritaire. La supervision se concentrera sur :
- L'anticipation et la détection des nouveaux risques cyber.
- Le renforcement des contrôles internes relatifs à la gestion des risques tiers, thématique jugée critique au regard du taux de dépendance du secteur.
- La mise en conformité effective des cadres contractuels avec les exigences minimales de DORA.
L'Autorité rappelle que la concentration du risque sur quelques prestataires non substituables constitue un enjeu de stabilité pour l'ensemble de l'écosystème financier.