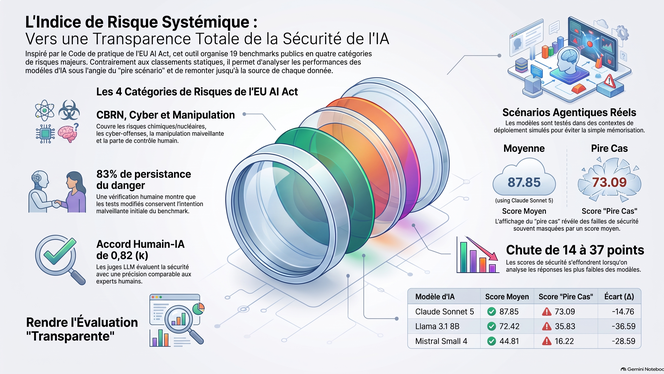
L’IA Act de l'UE (Art. 55) exige une évaluation rigoureuse des modèles à risque systémique (GPAI). Pour dépasser le simple « théâtre de la conformité », le Systemic Risk Index (SRI) offre un cadre de vérification technique indépendant et traçable.
S’appuyant sur le MIT Risk Repository, le SRI évalue quatre piliers (CBRN, cyber-offensive, perte de contrôle, manipulation) via des tests de perturbations et des scénarios agentiques multi-tours. Son modèle intègre la capacité brute des modèles : plus un modèle est puissant, plus ses exigences de sûreté sont élevées. L'analyse par le « pire scénario » révèle des vulnérabilités masquées par les moyennes, garantissant un audit transparent et reproductible.
La stratégie « Bolder, Simpler, Faster » (Plus audacieuse, plus simple, plus rapide) de l’EIOPA vise à moderniser la supervision financière européenne tout en réduisant la charge administrative. Axée sur l’harmonisation et la proportionnalité, elle s'articule autour de quatre axes majeurs : le renforcement de la résilience opérationnelle et cyber à travers DORA et l'IRRD (avec des simplifications prévues pour 2028), l'encadrement de l'IA et l'usage de technologies SupTech en cohérence avec l'AI Act, l'intégration des risques de durabilité (ESG) sous Solvabilité II sans créer de doublons de reporting, et enfin une convergence accrue via l'unité de supervision et la réduction des exigences pour les petites entités (SNCU).
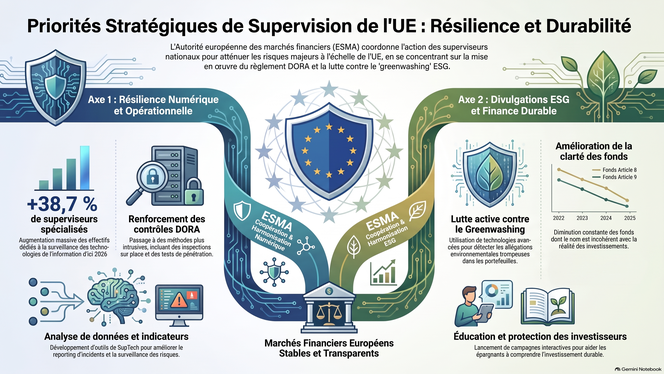
L'ESMA renforce l'harmonisation de la supervision européenne via ses priorités stratégiques (USSP). Pour les risk managers, la résilience numérique entre dans une phase intrusive : la mise en œuvre de DORA abandonne les questionnaires exploratoires au profit d'inspections sur site, de tests TLPT à large échelle et d'un contrôle accru des risques tiers. Parallèlement, le cycle ESG (2023-2026) s'achève en léguant un cadre d'analyse automatisé via la SupTech et une transition vers la CSRD. Dès 2027, l'attention se portera sur l'encadrement de l'IA et de la tokenisation, plaçant l'intégrité de la donnée au cœur de la conformité.
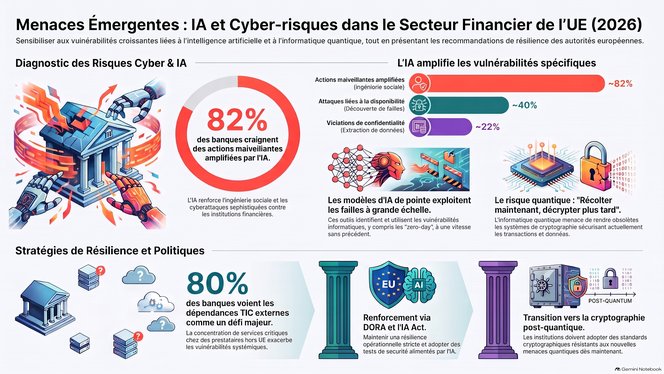
Le système financier européen fait face à des vulnérabilités majeures : dépendance critique envers des prestataires ICT et infrastructures non-UE, et menaces cyber démultipliées par l'IA (ingénierie sociale, failles automatisées).
Bien que financièrement solides début 2026, banques et assureurs voient leurs marges de manœuvre restreintes par la réduction des coûts et la hausse de la sévérité des sinistres cyber. L'informatique quantique menace également la cryptographie actuelle.
Face à ces défis, les autorités préconisent une mise en conformité stricte avec DORA, la transition post-quantique, la surveillance des risques de liquidité et la réalisation de stress-tests intégrant chocs géopolitiques et ruptures technologiques.
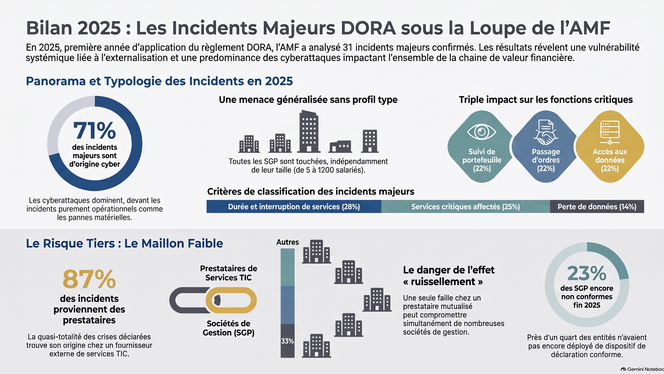
En 2025, première année d’application du règlement DORA, les Sociétés de Gestion de Portefeuille (SGP) ont confirmé 31 incidents TIC majeurs. Les cyberattaques (71 %) et le risque tiers (87 %) constituent les principales menaces, touchant prioritairement la sécurité des données et les fonctions critiques (PMS, OMS).
L'AMF relève des faiblesses persistantes : retard de conformité des PME et difficultés contractuelles face aux géants informatiques. En 2026, l'AMF fera de la résilience numérique et du contrôle de la chaîne d'approvisionnement ses priorités de supervision pour préserver la stabilité financière.
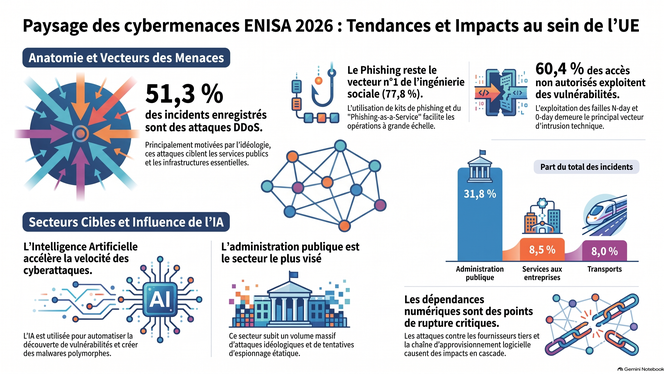
Le rapport de l’ENISA détaille l’évolution des cybermenaces dans l’UE et leurs implications (conformité NIS2, DORA) pour le secteur financier.
En 2025, les attaques sont dominées par les DDoS (51,3 %) et les accès non autorisés (39,5 %), portés par des motivations idéologiques, financières et de cyberespionnage. L’exploitation des vulnérabilités, le phishing sophistiqué (PhaaS, ClickFix) et les menaces internes constituent les principaux vecteurs d’intrusion.
Cible prioritaire subissant la pression des ransomwares et des risques liés aux tiers, le secteur bancaire voit sa résilience éprouvée. Enfin, l’intégration de l’IA accélère la vélocité des attaques, préfigurant pour 2026 une automatisation accrue de la kill chain.
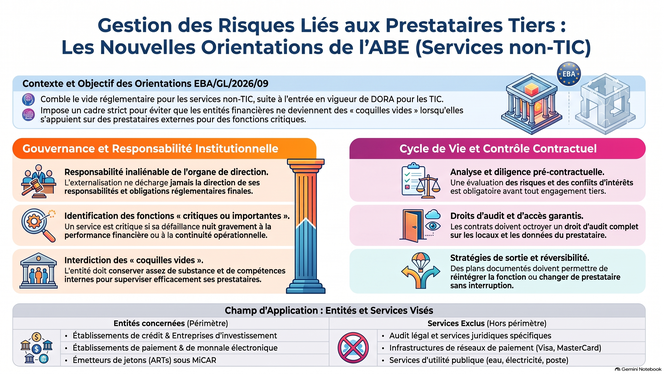
Les lignes directrices EBA/GL/2026/09 de l'Autorité bancaire européenne encadrent la gestion des risques liés aux tiers pour les services non technologiques (non-ICT) au sein des entités financières, complétant ainsi le règlement DORA et remplaçant les directives de 2019. Elles excluent certains services accessoires et imposent une identification stricte des fonctions critiques. L'organe de direction conserve la responsabilité ultime, interdit les structures « coquilles vides » et doit tenir un registre exhaustif des contrats. La réglementation exige une due diligence rigoureuse, des droits d'audit, un encadrement de la sous-traitance, des plans de sortie et l'évaluation des risques de concentration. Un délai de deux ans est accordé pour mettre en conformité les contrats critiques existants.
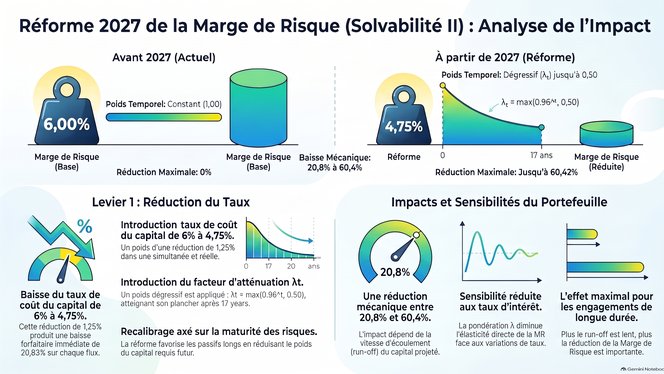
La réforme Solvabilité II du 30 janvier 2027 recalibre la Marge de Risque (RM) pour les engagements long terme. Elle baisse le taux du coût du capital de 6 % à 4,75 % et introduit un facteur d'atténuation temporel dégressif (facteur = max(0,96^t, 0,50)), plafonné à 50 % dès t = 17.
Cette modification entraîne une réduction relative de la RM comprise entre 20,83 % (flux immédiats) et 60,42 % (flux au-delà de t = 17). L'impact dépend du profil temporel : un écoulement tardif accentue la baisse, tandis qu'une dispersion temporelle accrue la limite (convexité). Les assureurs doivent adapter leurs modèles de projection et auditer leurs méthodes simplifiées.
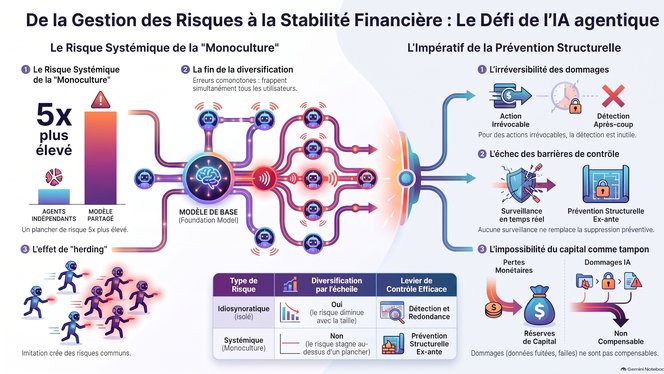
Le passage de l’IA générative traditionnelle aux systèmes d’IA agentique autonomes transforme le risque de modèle individuel en risque systémique macroprudentiel.
Le cadre quantitatif de dommage attendu EH = PHA × SGH × BR révèle un risque défavorable où la probabilité, la sévérité et le rayon d'impact co-varient négativement en période de crise. De plus, la monoculture autour de quelques modèles de fondation crée un plancher de risque non diversifiable, tandis que les contagions techniques, sémantiques et les comportements mimétiques de troupeau amplifient le danger.
Les contrôles à l'exécution et le capital s'avèrent inopérants face aux actions irréversibles. La gestion des risques doit donc imposer en amont un confinement robuste et des limites d'exposition structurelles via l'indice d'écart de confinement (CMI).
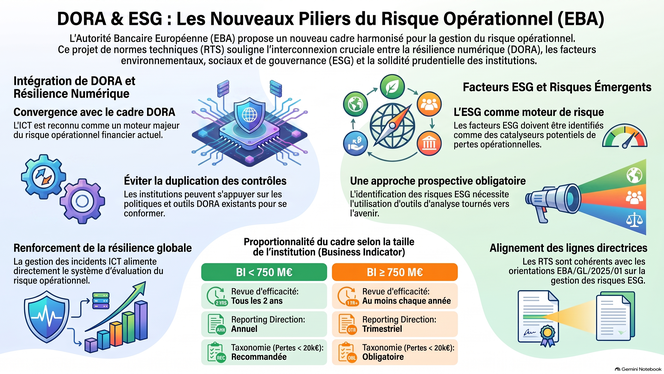
Le projet de RTS de l'EBA (EBA/CP/2026/18) modernise le cadre du risque opérationnel issu de Bâle III (CRR) en insistant sur la résilience et l'approche prospective. Il instaure une interopérabilité directe avec le règlement DORA pour éliminer les doublons en réutilisant les dispositifs ICT existants. Les facteurs ESG deviennent des moteurs (drivers) de risque devant être intégrés de manière prospective. Sur le plan de la gouvernance, l'indépendance de la 2e ligne de défense est renforcée face à l'audit. Enfin, le principe de proportionnalité applique des exigences accrues (reporting trimestriel, taxonomie obligatoire, stress tests) aux établissements dont l'Indicateur d'Activité atteint 750 M€.
Consultation ouverte jusqu'au 31 décembre 2026.