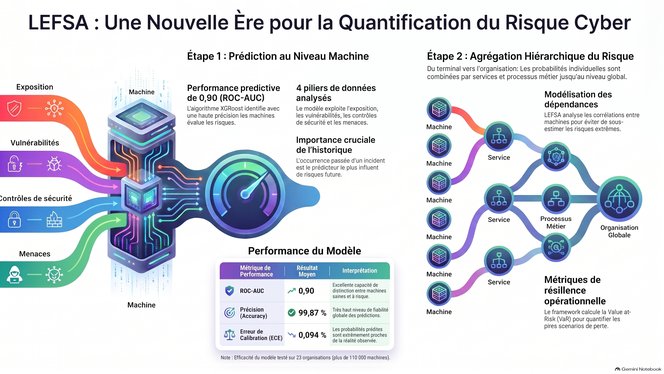
Le cadre LEFSA (Loss Event Frequency Security Analyser) modernise la quantification du risque cyber (modèle FAIR) en remplaçant les scénarios subjectifs par une approche stochastique fondée sur les données.
Plutôt qu’une analyse descendante, LEFSA évalue d'abord la probabilité d'incident au niveau de chaque machine, puis agrège ces données à l'échelle de l'organisation. Pour refléter la dynamique réelle des attaques, il intègre la calibration des probabilités et prend en compte les corrélations (dépendances inter-machines) via des copules et des simulations de Monte Carlo.
Évalué sur plus de 950 000 instances, le modèle offre une grande précision prédictive et permet d'estimer efficacement le risque de queue (Value-at-Risk).
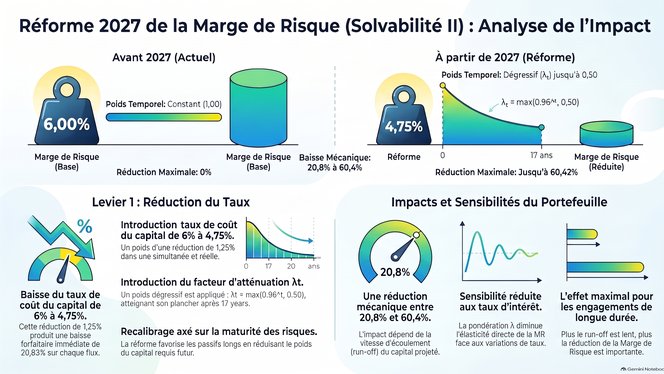
La réforme Solvabilité II du 30 janvier 2027 recalibre la Marge de Risque (RM) pour les engagements long terme. Elle baisse le taux du coût du capital de 6 % à 4,75 % et introduit un facteur d'atténuation temporel dégressif (facteur = max(0,96^t, 0,50)), plafonné à 50 % dès t = 17.
Cette modification entraîne une réduction relative de la RM comprise entre 20,83 % (flux immédiats) et 60,42 % (flux au-delà de t = 17). L'impact dépend du profil temporel : un écoulement tardif accentue la baisse, tandis qu'une dispersion temporelle accrue la limite (convexité). Les assureurs doivent adapter leurs modèles de projection et auditer leurs méthodes simplifiées.
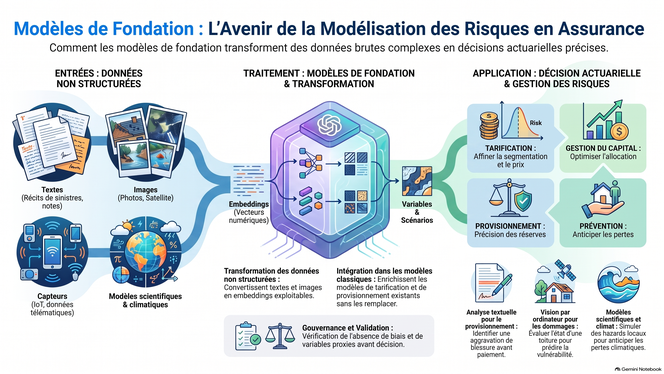
Les Foundation Models (FM) transforment l'assurance en intégrant des données non structurées (textes, images, capteurs) aux modèles actuariels classiques (tarification, provisionnement, capital). Ils améliorent la détection des risques et la précision des prédictions, notamment pour les risques climatiques.
Cependant, leur adoption exige un cadre de gouvernance rigoureux. Pour préserver l'interprétabilité et la conformité prudentielle, les FM doivent s'insérer dans des architectures hybrides (ex. CANN). Les actuaires doivent encadrer des risques spécifiques : fuite temporelle, discriminations indirectes via les embeddings, surcoût computationnel et défaut de calibration des événements extrêmes. L'expertise actuarielle reste indispensable pour garantir l'équité et la stabilité financière.
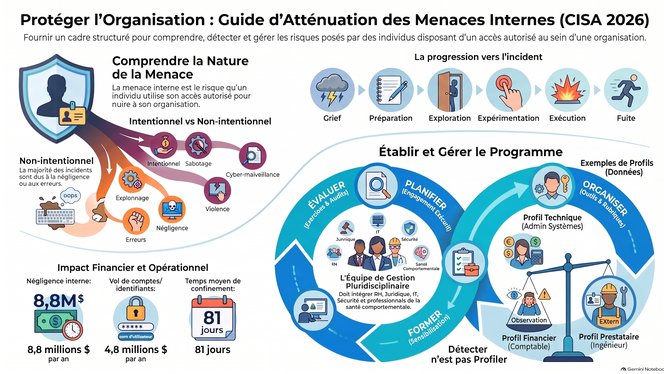
Face aux menaces internes (insiders négligents ou malveillants) qui coûtent en moyenne 17,4 millions de dollars par an aux organisations, la CISA définit un cadre de réponse proactive pour 2026. L'approche cartographie la progression de l'acte malveillant en six étapes (du grief à la fuite) pour anticiper les risques de sabotage, de fraude ou d'espionnage, désormais amplifiés par l'IA. Pour y faire face, le programme s'appuie sur quatre piliers (Plan, Organize, Train, Evaluate) et une gouvernance multidisciplinaire qui combine indicateurs techniques et comportementaux, tout en privilégiant une culture d'entreprise préventive et le soutien aux employés face aux facteurs de stress.
L’enquête AMRAE 2026 montre que 88,6 % des professionnels du risque utilisent l’IA, principalement générative (85,6 %). L'adoption s'est faite par la productivité documentaire (rédaction, analyse juridique) plutôt que par le cœur analytique. Le frein majeur est technique : les données textuelles affichent un taux d’usage de 25,9 %, contre 8,4 % pour les données « terrain » complexes. L’étude identifie 14 usages d’avenir prioritaires (risques émergents, simulations de crise, climat). La profession attend un accompagnement pragmatique (retours d’expérience, guides, cartographie des outils) pour évoluer de la productivité au pilotage des risques.
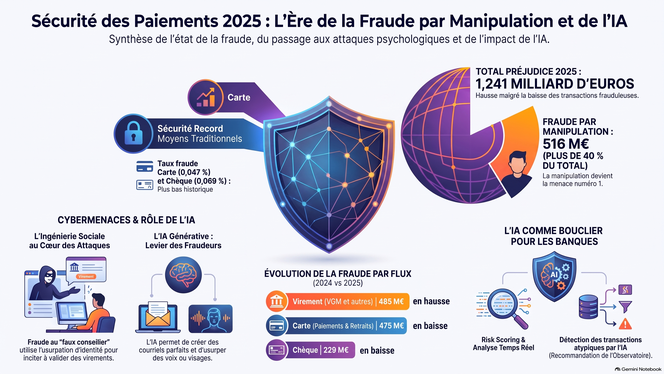
En 2025, les paiements dématérialisés en France progressent (+5,5 %) avec un bilan contrasté : si le taux de fraude sur carte atteint un plus bas historique (0,047 %), le préjudice global croît de 3,8 % pour atteindre 1,241 milliard d'euros. Le risque glisse des failles techniques vers l'ingénierie sociale (faux conseiller, substitution d'IBAN), la fraude par manipulation représentant désormais 516 millions d'euros. Le virement devient le premier poste de fraude en valeur. Pour y faire face, l'OSMP renforce les dispositifs de vérification et cible, d'ici 2027, la sécurité des agents d'IA et la cryptographie post-quantique.
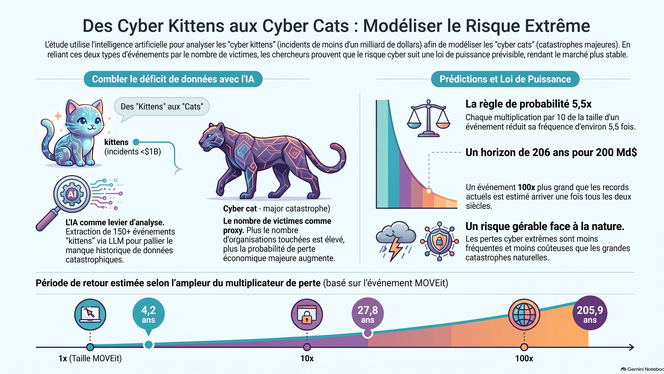
La rareté des données empiriques sur les méga-catastrophes cyber (Cyber Cats > 1 Smilliard) rend leur modélisation complexe. Pour y remédier, une méthodologie s'appuie sur le classement par LLM de réclamations d'assurance pour analyser les Cyber Kittens : des événements systémiques de moindre ampleur.
L'étude démontre que ces événements suivent une loi de puissance (coefficient α=1,74), utilisant le nombre de victimes pondéré comme indicateur de perte. Cette approche permet de quantifier la fréquence des événements extrêmes (Gray Swans) : un sinistre de 20 milliards de dollars présente une période de retour de 28 ans, contre 206 ans pour 200 milliards.
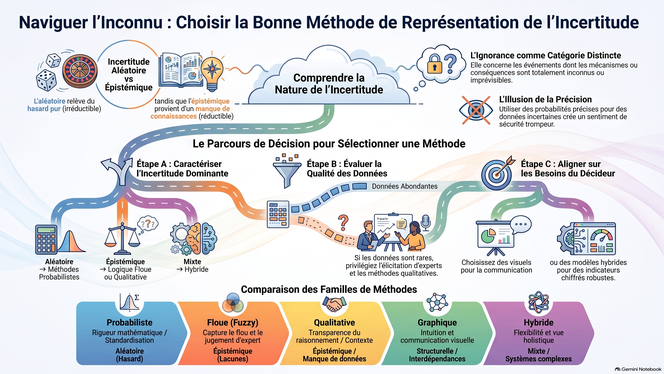
Face à des risques systémiques complexes, traiter l’incertitude de manière simpliste génère une « précision fallacieuse ». Pour bâtir des analyses de risques robustes et auditables, ce cadre propose de catégoriser d'abord la nature de l'incertitude en distinguant l'aléatoire (variabilité intrinsèque) de l'épistémique (manque de connaissances), tout en prenant en compte l'ambiguïté et l'ignorance. Il s'appuie sur cinq familles méthodologiques — probabilistes, floues/d'évidence, qualitatives, graphiques et hybrides — dont le choix s'effectue via un parcours décisionnel en cinq étapes fondé sur la qualité des données et les besoins de gouvernance. Une checklist de documentation valide l'approche finale pour transformer la fragilité des connaissances en décisions résilientes.
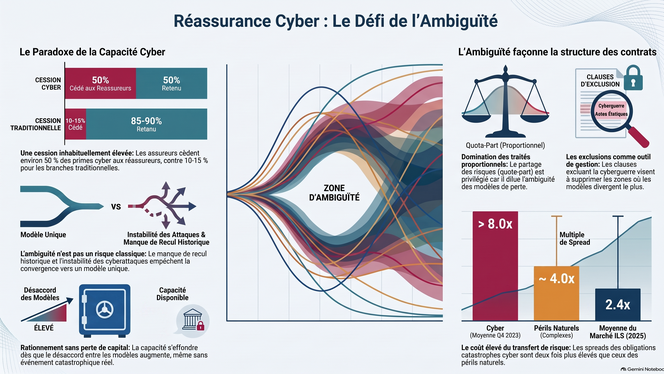
Selon l'article, le marché de la réassurance cyber ne souffrirait pas d'un manque de capital, mais plutôt d'une forme d'ambiguïté découlant de l'absence d'un modèle probabiliste unique pour évaluer le risque systémique. L'auteur souligne que, face à des modèles divergents, les réassureurs adopteraient une posture pessimiste en surpondérant les scénarios les plus sombres, ce qui provoquerait une surcharge tarifaire et un rationnement de l'offre.
Pour contourner ce frein, l'article indique que le marché privilégierait les traités en quote-part, susceptibles de diluer l'incertitude, tout en affinant le langage contractuel grâce à des exclusions claires. Selon la publication, seules la standardisation des données et la convergence des modèles permettront, à terme, de libérer pleinement la capacité de réassurance.
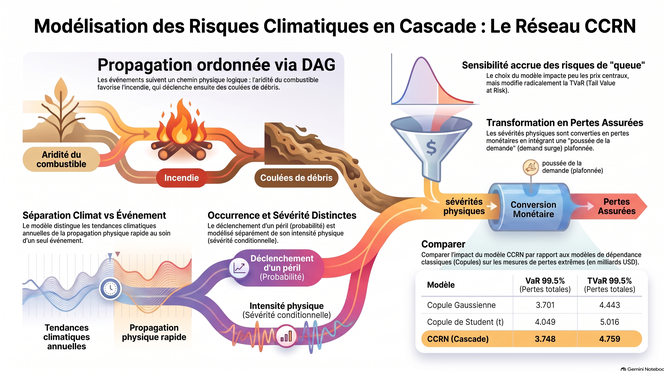
Le modèle Cascading Climate Risk Network (CCRN) surmonte les limites des copules statiques en modélisant la propagation causale des risques climatiques via des Graphes Acycliques Dirigés (DAG). Il dissocie le conditionnement climatique annuel de la cascade physique intra-événementielle. Cette approche offre une transparence causale sur les enchaînements d'aléas (ex. : aridité → incendie → coulée de débris), une précision accrue sur les pertes extrêmes (VaR et TVaR à 99,5 %) pour la tarification des tranches hautes de réassurance, et une robustesse théorique fondée sur la monotonie, essentielle au stress-testing réglementaire et à la gestion du capital.