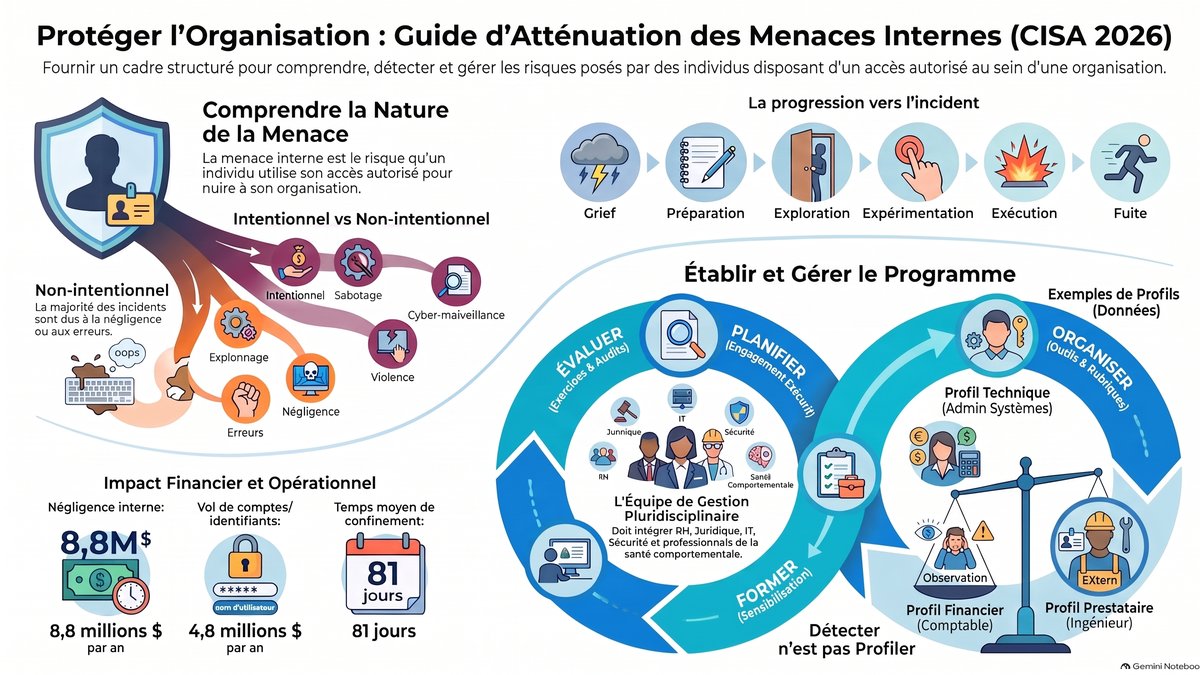
Menaces Internes : Ce que la CISA préconise pour 2026
Source : Cybersecurity and Infrastructure Security Agency. (2026). Insider threat mitigation guide. U.S. Department of Homeland Security.
Sommaire : Face aux menaces internes (insiders négligents ou malveillants) qui coûtent en moyenne 17,4 millions de dollars par an aux organisations, la CISA définit un cadre de réponse proactive pour 2026. L'approche cartographie la progression de l'acte malveillant en six étapes (du grief à la fuite) pour anticiper les risques de sabotage, de fraude ou d'espionnage, désormais amplifiés par l'IA. Pour y faire face, le programme s'appuie sur quatre piliers (Plan, Organize, Train, Evaluate) et une gouvernance multidisciplinaire qui combine indicateurs techniques et comportementaux, tout en privilégiant une culture d'entreprise préventive et le soutien aux employés face aux facteurs de stress.
Dans le secteur financier et des infrastructures critiques, la menace interne (insider threat) constitue un risque opérationnel majeur exigeant une approche proactive et résiliente. Cet article définit les standards de détection, d'évaluation et de gestion des risques internes selon les orientations de la CISA pour l'horizon 2026.
1. Analyse d'Impact : La Réalité Économique et Humaine des Menaces Internes
Les indicateurs de l'année 2024 soulignent une intensification des risques financiers et une dégradation du climat de sécurité humaine au sein des organisations :
- Coût financier moyen : En 2024, le coût annuel moyen des incidents internes par organisation a atteint 17,4 millions de dollars.
- Répartition des coûts par typologie : La négligence interne représente un coût moyen de 8,8 millions de dollars, tandis que le vol d'identifiants (credentials) s'élève à 4,8 millions de dollars.
- Temps de confinement : Le délai moyen nécessaire pour neutraliser un incident d'origine interne est de 81 jours.
- Impact de la violence au travail : Le coût financier annuel global lié aux actes de violence sur le lieu de travail est estimé à 130 milliards de dollars.
- Statistiques de sécurité humaine :
- 1 Américain sur 7 déclare ne pas se sentir en sécurité sur son lieu de travail.
- On dénombre environ 25 000 incidents de violence non fatals chaque année.
- Chaque jour, une personne perd la vie suite à un homicide sur son lieu de travail.
2. Typologie et Taxonomie des Menaces dans les Infrastructures Critiques
Selon la CISA, un "Insider" est toute personne disposant (ou ayant disposé) d'un accès autorisé ou d'une connaissance privilégiée des ressources d'une organisation (personnel, installations, informations, réseaux, systèmes). Pour le secteur financier, cela inclut les individus maîtrisant les fondamentaux stratégiques : tarification, structures de coûts, faiblesses opérationnelles et objectifs commerciaux. Cette définition englobe les employés, les prestataires tiers et les anciens collaborateurs.
Type de Menace | Sous-catégorie | Exemples Concrets |
Non intentionnelle (Unintentional) | Accidentelle | Mistyping d'une adresse email sensible ; clic sur un lien de phishing ; perte d'un périphérique de stockage portable. |
Négligente | Pratique du "piggybacking" (accès physique non contrôlé) ; omission d'installer des correctifs de sécurité ; abandon de matériel (ordinateur, mobile) déverrouillé. | |
Intentionnelle (Intentional) | Malveillante | Vol de secrets commerciaux ou de propriété intellectuelle ; détournement de données financières clients ; sabotage physique ou logique d'infrastructures. |
3. Les Expressions de la Menace : Du Risque Cyber à l'Espionnage Économique
La menace se manifeste de manière polymorphe, nécessitant une surveillance transversale des activités :
- Violence : Actes ou menaces physiques créant un environnement hostile, incluant le terrorisme interne utilisant la connaissance des protocoles de sécurité.
- Sabotage : Actions délibérées visant à dégrader l'infrastructure physique ou cyber (ex: suppression de code, destruction de serveurs).
- Cyber : Utilisation de vecteurs technologiques (malwares, accès privilégiés) pour exfiltrer des données ou interrompre les opérations.
Espionnage Économique : L'espionnage économique consiste en l'obtention clandestine de secrets commerciaux (méthodes financières, processus techniques, codes de fabrication) pour le compte d'une entité tierce. Les systèmes numérisés agissent comme des multiplicateurs de risque en permettant l'extraction instantanée de volumes massifs de données propriétaires.
Fraude Financière et Vol : L'exploitation de la position de confiance permet aux acteurs internes de manipuler des transactions ou d'accéder à des actifs monétaires. La numérisation facilite le détournement de fonds, le blanchiment d'argent et la revente de données bancaires sur le dark web, transformant un accès légitime en outil de crime financier.
4. Le "Critical Path" : Analyse de la Progression vers l'Acte Malveillant
Le passage à l'acte malveillant suit une trajectoire comportementale logique en six étapes :
- Grief et Idéation (Grievance) : Apparition d'un sentiment d'injustice ou d'un stress financier/social poussant l'individu à envisager la violation de la confiance.
- Préparation : Phase de recherche, élaboration du plan et acquisition des outils (armes, codes d'accès, logiciels malveillants).
- Exploration : Point de bascule où l'individu cherche activement des faiblesses dans la sécurité, identifie les points d'accès ou décide spécifiquement des données à détruire ou voler.
- Expérimentation : Surveillance, tests de pénétration des systèmes ou présence inhabituelle dans des zones restreintes pour valider les hypothèses.
- Exécution : Mise en œuvre de l'acte malveillant (vol, sabotage, violence) en exploitant les accès privilégiés.
- Fuite (Escape) : Tentatives d'effacement des preuves, exfiltration finale ou suicide (notamment dans les cas de violence).
Réponses organisationnelles problématiques : L'inaction managériale ou l'absence de processus d'évaluation des griefs catalysent le risque. Le licenciement immédiat (summary dismissal) sans mesures de sécurité d'accompagnement est identifié comme un événement déclencheur majeur, transformant une menace latente en incident critique immédiat.
5. Architecture d'un Programme de Mitigation Efficace (Cadre NITTF/CISA)
Un programme de cyberrésilience robuste s'appuie sur quatre piliers opérationnels :
- Planifier : Engagement de la direction, désignation d'un haut responsable (Senior Official) et identification des Actifs de Haute Valeur (High-Value Assets). Ces actifs incluent les systèmes financiers critiques, la propriété intellectuelle et les données clients dont la perte compromettrait la mission de l'entreprise.
- Organiser et Équiper : Constitution d'un Groupe de Gouvernance multidisciplinaire. Pour garantir une vision à 360°, les parties prenantes doivent inclure : Sécurité Physique, Enquêtes/Pertes, RH, Contre-espionnage, Propriétaires de Données (Data Owners), IT, InfoSec, Ingénierie Logicielle, Achats/Contracting, Juridique, Protection de la Vie Privée, EAP (Soutien Psychologique), Égalité des Chances, Gestion des Risques d'Entreprise, et Officiers de l'Information Publique.
- Former et Exécuter : Déploiement d'une formation continue pour transformer chaque employé en capteur capable de détecter les anomalies sans climat de délation.
- Évaluer et Améliorer : Utilisation d'exercices progressifs (tabletops) et d'audits de conformité pour ajuster le programme aux nouvelles menaces.
6. Détection et Évaluation : Le Rôle de la Technologie et des Facteurs Humains
Indicateurs Techniques vs. Indicateurs Comportementaux
Indicateurs Techniques (Flux de données et accès IT) :
- Utilisation d'outils de masquage d'activité ou de logiciels non autorisés.
- Volumes d'exfiltration de données inhabituellement élevés par email ou USB.
- Échecs d'authentification répétés ou tentatives d'accès à des fichiers hors périmètre de fonction.
- Connexions réseau à des heures atypiques sans justification opérationnelle.
Indicateurs Comportementaux (Observations humaines) :
- Changements brusques de mode de vie ou aisance financière inexpliquée.
- Expression récurrente de mécontentement ou de ressentiment envers la hiérarchie.
- Isolement social soudain ou comportement erratique et colérique.
- Désintérêt marqué pour les politiques de sécurité et les règles de conformité.
Méthodologie « Risk Rubric »
L'évaluation doit être graduée pour dicter la réponse appropriée :
- Faible : Comportement préoccupant nécessitant une surveillance simple.
- Modéré/Élevé : Menace vague ou indirecte ; comportement perturbateur nécessitant une intervention RH ou sécurité.
- Sévère/Extrême : Menace concrète, spécifique et plausible (ex: mention d'armes ou de cibles précises) ; nécessite une intervention d'urgence ou l'engagement des forces de l'ordre.
7. Focus sur l'Intelligence Artificielle et les Risques Émergents
L'IA introduit de nouvelles surfaces d'attaque pour l' acteur interne malveillant :
- Empoisonnement des données : Injection de données biaisées dans les modèles de Machine Learning pour fausser les prédictions.
- Altération de modèle : Modification des paramètres d'un modèle après son déploiement pour favoriser des transactions financières frauduleuses ou déclassifier indûment des documents.
- Ingénierie Sociale par IA : Manipulation d'acteur interne via des deepfakes (audio/vidéo) pour obtenir des accès ou des transferts de fonds.
8. Conclusion : Vers une Culture de Soutien et de Résilience
La cyberrésilience moderne repose sur l'équilibre entre la surveillance technique et une culture organisationnelle protectrice. En privilégiant le soutien aux employés face aux stressors (financiers, psychologiques) plutôt qu'une approche purement punitive, le Risk Manager réduit la probabilité de passage à l'acte. La pérennité de cette stratégie exige une maintenance dynamique du registre des risques et un audit continu des outils de surveillance pour garantir l'intégrité des processus et le respect strict des cadres légaux de confidentialité.