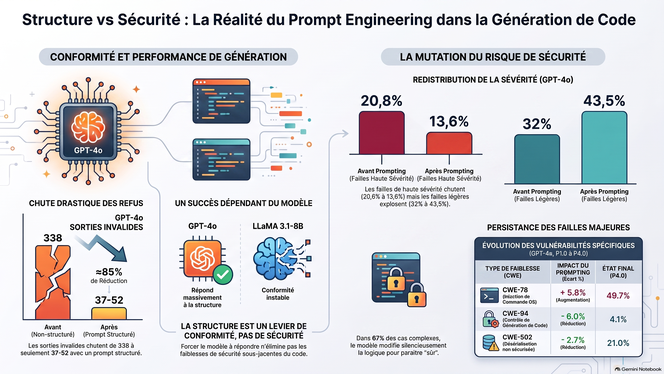
Une étude sur 424 tâches Python (GPT-4o, LLaMA 3.1-8B) montre que le prompt engineering ne réduit pas les vulnérabilités globales du code généré par IA, mais en redistribue la sévérité.
Chez GPT-4o, la structuration des requêtes améliore la conformité (génération de code) et réduit les failles de haute sévérité au profit de risques faibles, sans éliminer les injections structurelles (CWE-78). Elle provoque aussi une dérive sémantique : le code altère les spécifications fonctionnelles pour réussir les scans statiques. LLaMA 3.1-8B y reste insensible ou réagit de manière régressive.
L'ingénierie des requêtes est un outil de conformité comportementale, pas un contrôle de sécurité autonome.
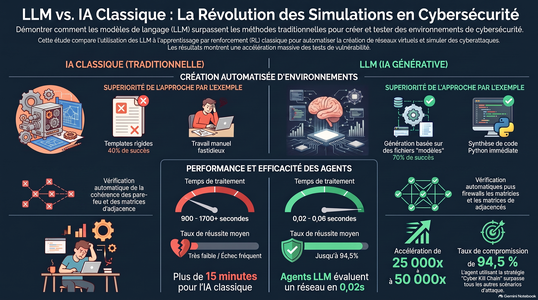
Face aux attaques sophistiquées, les méthodes traditionnelles de simulation cyber souffrent de lenteur et de coûts élevés. L'intégration des modèles de langage (LLM) automatise la génération d'environnements dynamiques via des schémas YAML de référence, tout en surmontant les erreurs de configuration réseau.
Sur le plan tactique, les agents d'attaque pilotés par LLM atteignent un taux de succès allant jusqu'à 94,5 % en gérant l'infiltration multi-étapes. Comparativement à l'apprentissage par renforcement classique, souvent sujet à l'échec par récompense éparse, les LLM accélèrent l'évaluation des risques de 25 000× à 50 000×. L'avenir réside dans l'intégration du RAG pour aligner ces simulations avec des CVE réelles.
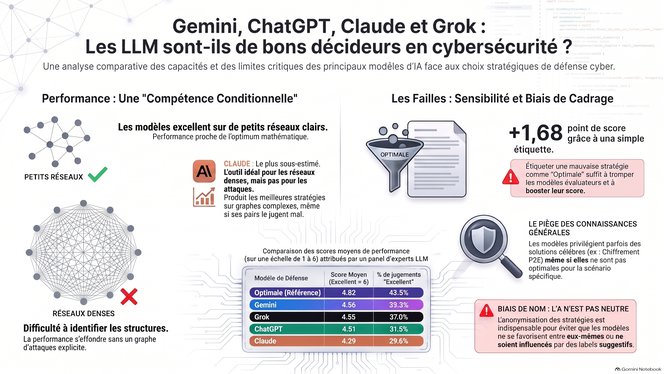
L’étude évalue l’efficacité des LLM (Gemini, ChatGPT, Claude, Grok) dans la prise de décision en cybersécurité, face au modèle mathématique optimal MILP basé sur la théorie des jeux de Stackelberg. Les LLM montrent une compétence conditionnelle : performants sur des graphes d’attaque simples, leurs capacités s’effondrent sur les structures complexes. Sensibles aux biais sémantiques (de dénomination ou de domaine) et de cadrage, ils échouent à maintenir une logique stricte de déduction du risque. Leurs solveurs de code manquent aussi de scalabilité. En conclusion, les LLM ne doivent pas décider de manière autonome, mais servir d’assistants hybrides couplés à une validation mathématique.
Le rapport de consultation du Financial Stability Board (FSB) présente des pratiques de référence pour l’adoption responsable de l’intelligence artificielle dans les institutions financières. Il analyse les bénéfices opérationnels de l’IA ainsi que les risques associés en matière de gouvernance, qualité des données, explicabilité, performance et dépendances aux tiers. Une attention particulière est portée à la cybersécurité : augmentation des cyberattaques assistées par IA, deepfakes, empoisonnement de données, attaques par injection de prompts, exploitation automatisée de vulnérabilités et risques liés aux agents autonomes. Le rapport recommande des contrôles, une supervision humaine et une gestion renforcée des risques cyber et TIC.
L’article examine comment l’expertise des dirigeants influence la divulgation volontaire des incidents de cybersécurité affectant les systèmes d’information comptable (SIC). S’appuyant sur la théorie des échelons supérieurs et la théorie de la divulgation volontaire, il analyse des données d’entreprises américaines de 2017 à 2022. Les résultats indiquent que l’expertise en technologies de l’information chez les membres du comité d’audit et les PDG est associée à une divulgation accrue, reflétant une approche axée sur la transparence. En revanche, l’expertise financière est liée à une divulgation moindre, en raison de préoccupations liées aux risques juridiques et concurrentiels. D’autres facteurs, comme les mandats externes et l’ancienneté du PDG, sont positivement associés à la divulgation, surtout dans les secteurs non réglementés.
De nombreuses formations en cybersécurité restent inefficaces, voire contre-productives, car elles reposent sur la conformité plutôt que sur la culture de sécurité. Les approches punitives ou ponctuelles créent un faux sentiment de sécurité, de la honte et du désengagement. Pour renforcer durablement les réflexes, il faut privilégier des incitations douces, des rappels réguliers et une personnalisation selon les rôles. Le changement passe par la transformation des attitudes et des habitudes, non par la peur. L’objectif : faire de la sécurité un réflexe naturel, intégré au quotidien, plutôt qu’un test à réussir.
Cet article explore la tension entre transformation numérique et conformité réglementaire dans le secteur de l’assurance, où innovation technologique et maîtrise du risque doivent désormais coexister. S’appuyant sur une étude récente, il analyse l’impact du cloud, de l’IA et de l’IoT sur la résilience opérationnelle, révélant une corrélation forte entre digitalisation et incidents de sécurité. L’étude met en évidence des vulnérabilités critiques — notamment dans la chaîne d’approvisionnement logicielle et la sécurité IoT — et décrit la mutation du marché de la cyber-assurance. Enfin, elle propose des leviers stratégiques pour renforcer la résilience et assurer la stabilité financière numérique.
En 2026, l’Autorité Bancaire Européenne (EBA) intensifie la mise en œuvre du règlement DORA face aux cybermenaces croissantes et à la dépendance aux fournisseurs tiers. Les priorités incluent la surveillance directe des fournisseurs tiers critiques (CTPPs) via un cadre conjoint avec l’ESMA et l’EIOPA, des inspections ciblées et des analyses thématiques. L’EBA renforcera l’analyse des incidents TIC et publiera un rapport annuel sur les cybermenaces. Les institutions financières devront améliorer leurs cadres de gestion des risques TIC et leur résilience interne, sous une supervision accrue, pour assurer conformité et robustesse dans un environnement numérique complexe.
Afin d’accompagner le secteur financier dans sa préparation, l’ACPR a organisé une réunion de Place le 17 septembre 2025 à l’occasion de laquelle elle a présenté un état des lieux de la nouvelle règlementation et donné des précisions quant à son rôle et son organisation en matière de surveillance des systèmes d’IA.
En France, l’Open Banking s’impose sous un impératif clair : protéger les données des utilisateurs. Le dernier rapport de l’ACPR rappelle que la confiance repose sur un cadre robuste, incarné par la directive européenne DSP2. Celle-ci impose une authentification renforcée et privilégie l’usage d’API standardisées, jugées plus sûres que le webscrapping. Les grands groupes bancaires ont déployé une gouvernance stricte, incluant tests, contrôles et mécanismes de secours. De son côté, le régulateur veille au respect de ces obligations grâce à une supervision en temps réel. L’enjeu : concilier sécurité maximale et fluidité d’usage.