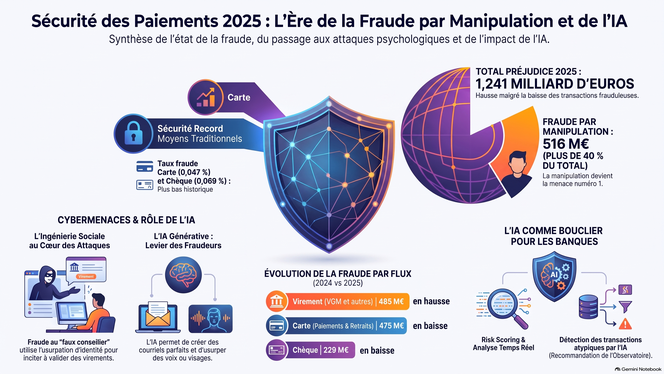
En 2025, les paiements dématérialisés en France progressent (+5,5 %) avec un bilan contrasté : si le taux de fraude sur carte atteint un plus bas historique (0,047 %), le préjudice global croît de 3,8 % pour atteindre 1,241 milliard d'euros. Le risque glisse des failles techniques vers l'ingénierie sociale (faux conseiller, substitution d'IBAN), la fraude par manipulation représentant désormais 516 millions d'euros. Le virement devient le premier poste de fraude en valeur. Pour y faire face, l'OSMP renforce les dispositifs de vérification et cible, d'ici 2027, la sécurité des agents d'IA et la cryptographie post-quantique.
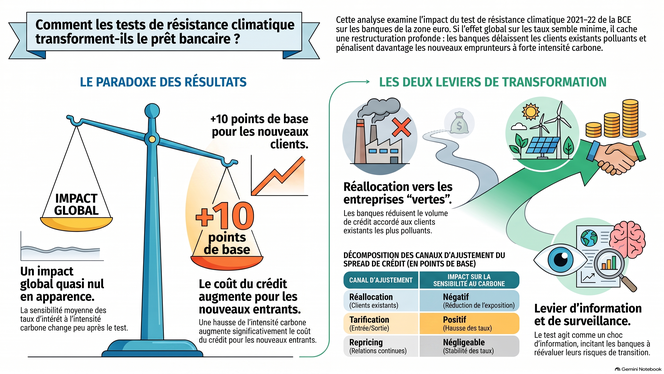
L'exercice de test de résistance climatique (CST) de la BCE n'a pas modifié la sensibilité moyenne des taux d'intérêt à l'intensité carbone, affichant un effet agrégé statistiquement insignifiant. Toutefois, cette neutralité globale masque des ajustements structurels ciblés : les banques réallouent leurs encours en réduisant l'octroi aux clients existants les plus polluants, tout en appliquant une majoration d'environ 10 points de base aux nouveaux emprunteurs intensifs en carbone. En éclairant la distribution des risques, le CST agit comme un levier d'information et de supervision, orientant la composition des portefeuilles bancaires principalement lors de l'octroi des nouveaux prêts.
Malgré un contexte macroéconomique chahuté en 2025 (croissance à 0,8 %, protectionnisme), les banques françaises affichent une solide résilience structurelle avec des bénéfices en hausse. Cependant, la digitalisation accélérée et l'émergence de technologies de rupture (IA, informatique quantique) transforment le paysage des risques, exacerbant les cybermenaces et la contagion systémique. Parallèlement, l'exposition accrue au secteur technologique et l'interconnexion croissante avec la finance non bancaire renforcent les risques de propagation. Pour 2026, la vigilance s'impose sur les risques de bilan, la qualité du crédit et la sécurité post-quantique, sous le contrôle du superviseur.
Le G7 Cyber Expert Group analyse l’impact croissant de l’intelligence artificielle sur la cybersécurité du secteur financier. L’IA, notamment l’IA générative et les systèmes agentiques, offre des capacités avancées pour renforcer la détection des menaces, automatiser l’analyse d’anomalies, améliorer la réponse aux incidents et surveiller plus efficacement les fournisseurs et chaînes d’approvisionnement. Ces atouts peuvent accroître la résilience opérationnelle des institutions financières.
Parallèlement, l’IA génère de nouveaux risques. Les acteurs malveillants peuvent utiliser ces technologies pour créer des attaques plus sophistiquées, automatiser le développement de maliciels, produire des campagnes d’hameçonnage hautement personnalisées ou contourner des systèmes de défense. Les modèles d’IA eux-mêmes deviennent vulnérables à la manipulation des données, aux fuites d’informations ou aux attaques d’ingénierie sociale visant les systèmes automatisés.
Le rapport souligne que ces évolutions exigent une adaptation de la gouvernance, de la supervision, de la gestion des tiers et des compétences internes. Les institutions doivent intégrer la cybersécurité dans le développement et l’usage de l’IA, assurer une supervision humaine adéquate, protéger les données, renforcer la détection et la réponse aux incidents et investir dans les compétences spécialisées. Les autorités sont encouragées à actualiser leurs cadres de risque, à coopérer avec l’industrie et la recherche, et à promouvoir une IA sûre, fiable et transparente pour préserver la stabilité du système financier.
En France, l’Open Banking s’impose sous un impératif clair : protéger les données des utilisateurs. Le dernier rapport de l’ACPR rappelle que la confiance repose sur un cadre robuste, incarné par la directive européenne DSP2. Celle-ci impose une authentification renforcée et privilégie l’usage d’API standardisées, jugées plus sûres que le webscrapping. Les grands groupes bancaires ont déployé une gouvernance stricte, incluant tests, contrôles et mécanismes de secours. De son côté, le régulateur veille au respect de ces obligations grâce à une supervision en temps réel. L’enjeu : concilier sécurité maximale et fluidité d’usage.
L’ACPR et Tracfin actualisent leurs lignes directrices sur la vigilance et les déclarations liées à la lutte contre le blanchiment et le financement du terrorisme (BC-FT). Cette mise à jour intègre les évolutions législatives, les décisions récentes de la Commission des sanctions, les constats sur les dispositifs de surveillance automatisés, l’IA et les nouveaux risques. Elle précise les attentes envers les organismes financiers pour détecter, analyser les opérations atypiques et structurer les déclarations de soupçon afin d’en garantir la qualité. La dernière version datait de 2018.
La Banque de France et l’ACPR soutiennent la relance du marché européen de la titrisation pour financer les transitions écologique et digitale. Elles appellent à une simplification réglementaire tout en maintenant la sécurité. Un cadre optimisé libérerait des financements bancaires et élargirait les opportunités d’investissement, favorisant une croissance durable.
AI is transforming finance, enhancing efficiency while introducing risks like cyber threats and bias. The EU’s AI Act regulates high-risk AI in credit and insurance. Financial institutions must integrate AI responsibly, ensuring transparency and fairness. Supervisors like ACPR will enforce compliance, fostering trust and innovation through collaboration and governance.