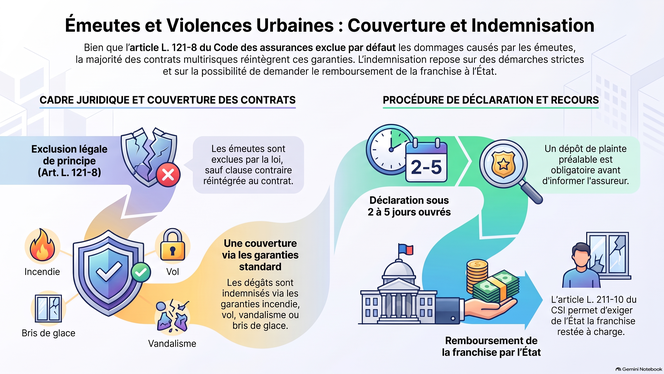
Les violences urbaines du 17 octobre 2026 ont causé des centaines de millions d'euros de dégâts, frappant de plein fouet les commerces indépendants et fragilisant leur trésorerie.
L'article L. 121-8 du Code des assurances exclut par défaut les émeutes, mais les contrats multirisques réintègrent généralement ce risque. Les victimes peuvent solliciter la couverture de leurs dommages matériels et pertes d'exploitation, activer la garantie incendie/tous risques pour leurs véhicules (ou la CIVI), et engager la responsabilité sans faute de l'État (L. 211-10 du CSI) pour obtenir la prise en charge des franchises restant à leur charge.
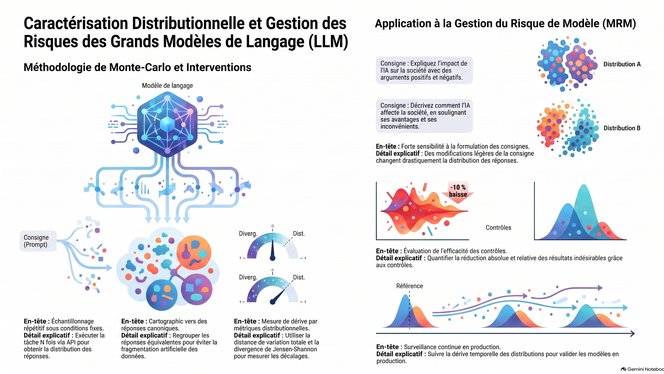
L'intégration des grands modèles de langage (LLM) dans les institutions financières bouleverse la gestion du risque de modèle (MRM) en raison de leur nature stochastique.
Pour dépasser l'incertitude des modèles traditionnels, l'article propose un cadre empirique fondé sur des simulations Monte-Carlo. Cette méthodologie modélise la distribution des réponses, évalue la sensibilité sémantique et la dérive comportementale, tout en mesurant l'efficacité des garde-fous.
Incapable d'être cadrée par les approches déterministes classiques, cette méthode non intrusive permet d'auditer les modèles « boîte noire », d'assurer la conformité réglementaire (EU AI Act) et d'objectiver la gouvernance des IA en production.
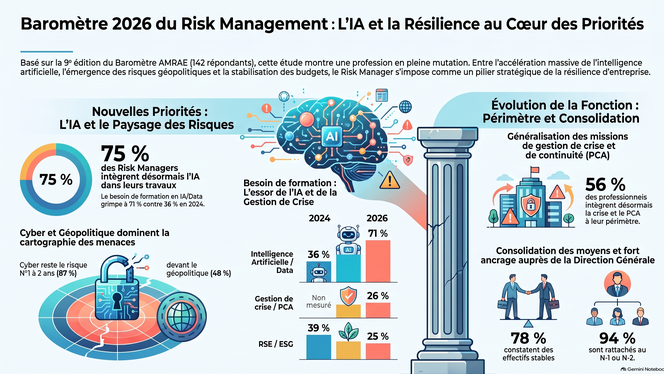
Le Baromètre AMRAE 2026, fondé sur 142 répondants (69 % de grands groupes), confirme l'ancrage stratégique du risk manager, rattaché à 94 % au sommet exécutif et bénéficiant d'un fixe médian de 96 k€.
L'intelligence artificielle devient la priorité clé : 75 % y travaillent (+32 points) et 71 % réclament des formations dédiées. Le risque Cyber/IA domine les menaces à 2 et 10 ans, suivi par la hausse majeure des risques géopolitiques à long terme (61 %).
Multi-fonctions (ERM, assurances, crises), la profession stabilise ses moyens budgétaires et prône la résilience globale pour piloter l'interconnexion des chocs.
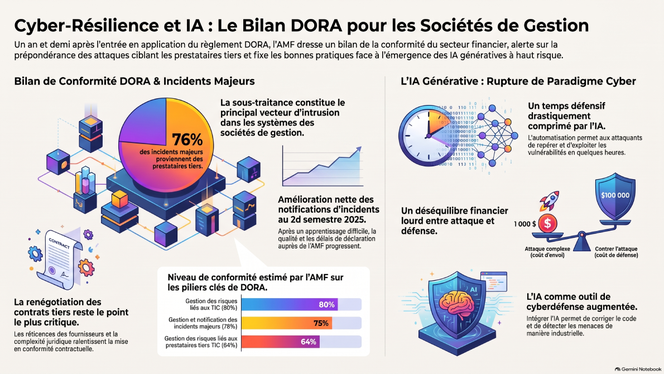
Ce bilan de l'AMF évalue l'alignement des sociétés de gestion au règlement DORA et l'impact de l'IA.
La conformité atteint 80 % en gestion des risques TIC, mais chute à 64 % sur la gestion des tiers (blocages contractuels, qualification des valorisateurs). Les incidents majeurs proviennent à 76 % de sous-traitants.
L'IA « frontière » accentue l'asymétrie offensive (automatisation, attaques en quelques minutes), imposant une intégration défensive rigoureuse (statut d'actif TIC, souveraineté des données, contrôle humain). L'AMF prône une hygiène stricte (ANSSI, audits PASSI) et l'anticipation des risques souverains ainsi que de la rupture cryptographique quantique (2029-2030).
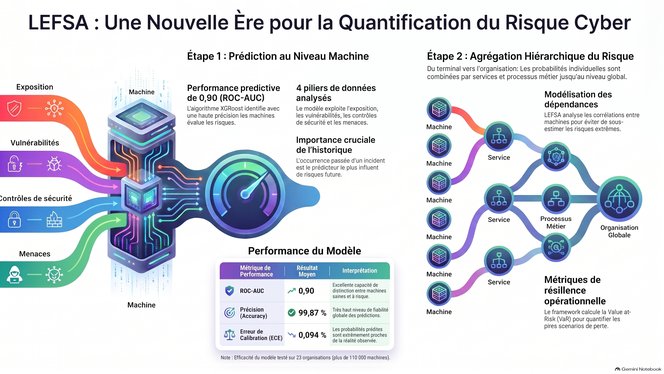
Le cadre LEFSA (Loss Event Frequency Security Analyser) modernise la quantification du risque cyber (modèle FAIR) en remplaçant les scénarios subjectifs par une approche stochastique fondée sur les données.
Plutôt qu’une analyse descendante, LEFSA évalue d'abord la probabilité d'incident au niveau de chaque machine, puis agrège ces données à l'échelle de l'organisation. Pour refléter la dynamique réelle des attaques, il intègre la calibration des probabilités et prend en compte les corrélations (dépendances inter-machines) via des copules et des simulations de Monte Carlo.
Évalué sur plus de 950 000 instances, le modèle offre une grande précision prédictive et permet d'estimer efficacement le risque de queue (Value-at-Risk).
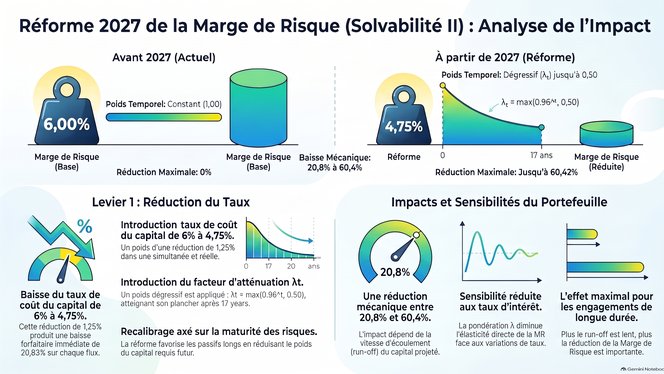
La réforme Solvabilité II du 30 janvier 2027 recalibre la Marge de Risque (RM) pour les engagements long terme. Elle baisse le taux du coût du capital de 6 % à 4,75 % et introduit un facteur d'atténuation temporel dégressif (facteur = max(0,96^t, 0,50)), plafonné à 50 % dès t = 17.
Cette modification entraîne une réduction relative de la RM comprise entre 20,83 % (flux immédiats) et 60,42 % (flux au-delà de t = 17). L'impact dépend du profil temporel : un écoulement tardif accentue la baisse, tandis qu'une dispersion temporelle accrue la limite (convexité). Les assureurs doivent adapter leurs modèles de projection et auditer leurs méthodes simplifiées.
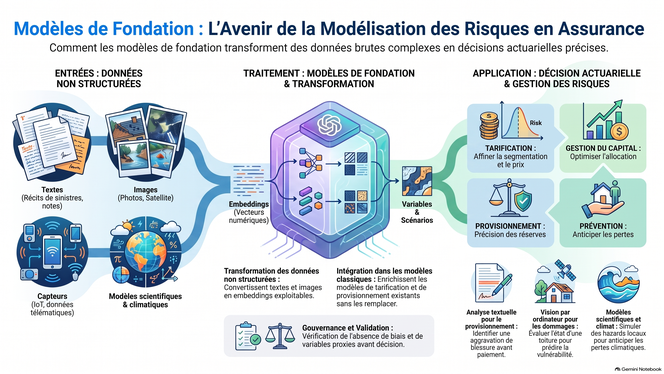
Les Foundation Models (FM) transforment l'assurance en intégrant des données non structurées (textes, images, capteurs) aux modèles actuariels classiques (tarification, provisionnement, capital). Ils améliorent la détection des risques et la précision des prédictions, notamment pour les risques climatiques.
Cependant, leur adoption exige un cadre de gouvernance rigoureux. Pour préserver l'interprétabilité et la conformité prudentielle, les FM doivent s'insérer dans des architectures hybrides (ex. CANN). Les actuaires doivent encadrer des risques spécifiques : fuite temporelle, discriminations indirectes via les embeddings, surcoût computationnel et défaut de calibration des événements extrêmes. L'expertise actuarielle reste indispensable pour garantir l'équité et la stabilité financière.
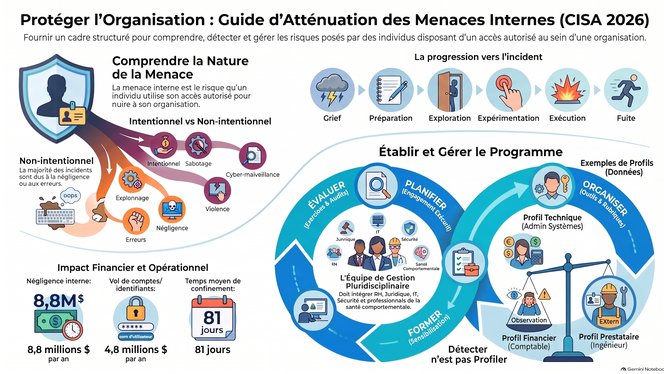
Face aux menaces internes (insiders négligents ou malveillants) qui coûtent en moyenne 17,4 millions de dollars par an aux organisations, la CISA définit un cadre de réponse proactive pour 2026. L'approche cartographie la progression de l'acte malveillant en six étapes (du grief à la fuite) pour anticiper les risques de sabotage, de fraude ou d'espionnage, désormais amplifiés par l'IA. Pour y faire face, le programme s'appuie sur quatre piliers (Plan, Organize, Train, Evaluate) et une gouvernance multidisciplinaire qui combine indicateurs techniques et comportementaux, tout en privilégiant une culture d'entreprise préventive et le soutien aux employés face aux facteurs de stress.
L’enquête AMRAE 2026 montre que 88,6 % des professionnels du risque utilisent l’IA, principalement générative (85,6 %). L'adoption s'est faite par la productivité documentaire (rédaction, analyse juridique) plutôt que par le cœur analytique. Le frein majeur est technique : les données textuelles affichent un taux d’usage de 25,9 %, contre 8,4 % pour les données « terrain » complexes. L’étude identifie 14 usages d’avenir prioritaires (risques émergents, simulations de crise, climat). La profession attend un accompagnement pragmatique (retours d’expérience, guides, cartographie des outils) pour évoluer de la productivité au pilotage des risques.
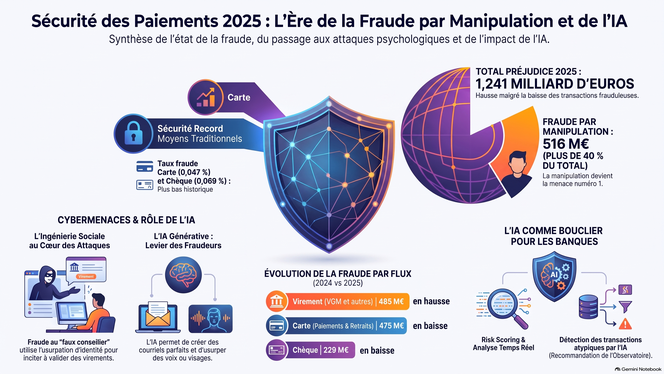
En 2025, les paiements dématérialisés en France progressent (+5,5 %) avec un bilan contrasté : si le taux de fraude sur carte atteint un plus bas historique (0,047 %), le préjudice global croît de 3,8 % pour atteindre 1,241 milliard d'euros. Le risque glisse des failles techniques vers l'ingénierie sociale (faux conseiller, substitution d'IBAN), la fraude par manipulation représentant désormais 516 millions d'euros. Le virement devient le premier poste de fraude en valeur. Pour y faire face, l'OSMP renforce les dispositifs de vérification et cible, d'ici 2027, la sécurité des agents d'IA et la cryptographie post-quantique.