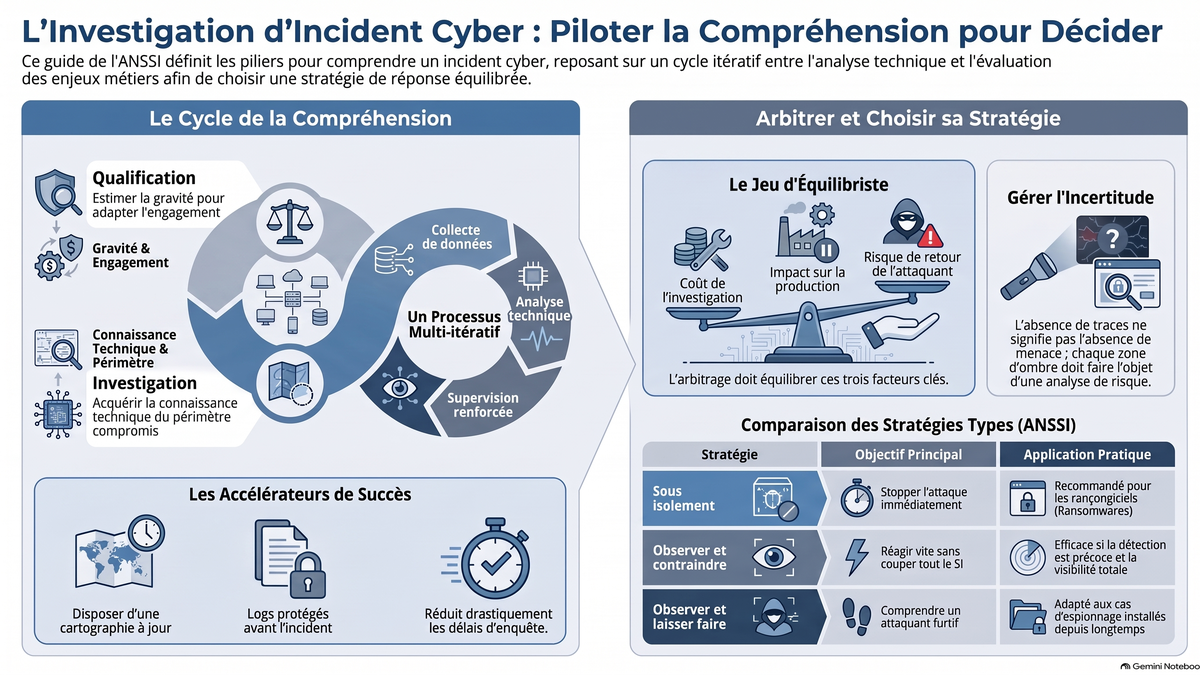
Guide ANSSI : Piloter la qualification et l'investigation d'incidents cyber.
Investigation et qualification d'incidents : Pilotage stratégique de la réponse cyber
Source : Agence nationale de la sécurité des systèmes d'information. (2026). L'investigation et la qualification d'incidents : Les clés de décision nationale (Collection Investigation, Version 1.0). République Française
Sommaire : La réponse à un incident cyber repose sur une phase de compréhension articulant qualification, investigation et supervision. Ce processus itératif permet d'évaluer la gravité, d'identifier le périmètre compromis et d'orienter la remédiation.
Pour maîtriser coûts et délais, l'organisation s'appuie sur des accélérateurs préétablis (cartographie, CTI, conservation des traces) tout en gérant l'incertitude liée à l'adversaire. Selon les enjeux métiers et les risques, le décideur choisit parmi cinq stratégies d'investigation : isolement, environnement dégradé, observation contrainte, observation passive ou exploration.
In fine, cette démarche documentée et guidée par des experts (PRIS, CSIRT) garantit une reprise d'activité sécurisée et conforme aux exigences légales
1. Introduction : La phase de compréhension comme levier décisionnel
Face à une cyberattaque d'origine malveillante, la réactivité ne doit pas primer sur la réflexion. La réponse à incident repose sur une phase de compréhension globale, articulée autour de la qualification, de l'investigation et de la supervision renforcée.
- La qualification consiste en une estimation de la gravité, avérée et potentielle, afin de calibrer un engagement adapté aux impacts métiers et aux risques identifiés.
- L'investigation vise l'acquisition d'une connaissance technique précise pour identifier le périmètre compromis et orienter les choix de remédiation.
L'ensemble de ces étapes constitue le préalable indispensable à une remédiation efficace et adaptée. Ce socle de compréhension est le seul garant d'une maîtrise du coût global de l'incident et de la conformité aux obligations légales.
2. Le processus itératif de la compréhension technique
L'investigation n'est pas une suite d'actions linéaires, mais un cycle dynamique où chaque découverte affine la stratégie globale :
- Qualification – Investigation : L'expertise technique vient éclairer la réalité de la compromission. Toute évolution significative des enjeux doit déclencher une nouvelle phase de qualification pour réévaluer le dispositif de réponse.
- Collecte – Analyse : L'analyse des données définit le périmètre compromis. La découverte de méthodes d'attaques spécifiques, d'une extension du périmètre ou d'une activité persistante de l'attaquant impose systématiquement de nouvelles itérations de collecte.
- Investigation – Supervision : L'investigation identifie des indicateurs techniques qui alimentent une supervision renforcée. En retour, cette visibilité accrue sur les actions en cours de l'adversaire permet d'ajuster l'investigation technique en temps réel.
3. Préalables stratégiques : Les accélérateurs de l'investigation
L'efficacité opérationnelle en période de crise dépend de la préparation réalisée hors crise. Ces éléments constituent des actifs stratégiques pour réduire les délais et les coûts d'investigation.
Accélérateur | Impact sur l'investigation |
Cartographie du SI | Détermine la capacité à identifier les interconnexions et les chemins de propagation. |
Audit des vulnérabilités | Permet de prioriser les hypothèses sur le vecteur d'entrée initial. |
Connaissance de la menace (CTI) | Anticipe les modes opératoires et les objectifs probables de l'attaquant. |
Périmètres d'administration | Identifie les points de contacts. L'absence de SLA adaptés dans les contrats d'infogérance est un frein majeur à la réactivité. |
Conservation des traces | Conditionne techniquement la possibilité de remonter l'historique de l'attaque. |
4. Limites opérationnelles et gestion de l'incertitude
L'investigation se déroule dans un environnement hostile face à un adversaire dynamique capable de supprimer ses traces ou de créer des accès alternatifs. Le décideur doit accepter une part d'incertitude et procéder à des arbitrages entre le coût de la levée de doute et le risque résiduel.
L'analyse de risque est ici centrale : par exemple, faire l'économie d'une investigation sur l'infrastructure d'hypervision par souci d'économie ou de temps représente un risque inacceptable. Une telle impasse peut laisser subsister une porte dérobée critique, conduisant à la mise en échec de l'ensemble de la réponse à incident. Toute décision de limiter le périmètre d'investigation doit être validée par la hiérarchie et intégrée au plan de remédiation.
5. Analyse comparée des cinq stratégies d'investigation
Stratégie 1 - Investigation sous isolement
- Principe : Rupture totale des flux réseau entre le SI compromis et l'extérieur.
- Application pratique : Urgence absolue, notamment face à un rançongiciel ou une menace de destruction imminente.
- Arbitrage Risque/Coût : La discrétion est nulle (l'attaquant est alerté). L'isolement est souvent intenable sur la durée pour le métier et peut s'avérer techniquement impossible si la cartographie des interconnexions est incomplète.
Stratégie 2 - Investigation en environnement dégradé
- Principe : Investigation subie suite à des destructions massives, où la priorité est donnée à la reconstruction.
- Application pratique : Post-incident majeur. L'investigation sert à sécuriser la reprise (vérification des sauvegardes).
- Arbitrage Risque/Coût : Perte massive de traces techniques. L'enjeu est d'éviter que l'attaquant ne soit déjà présent dans les systèmes restaurés.
Stratégie 3 - Observer et contraindre
- Principe : Coupure systématique des accès de l'attaquant dès leur détection.
- Application pratique : Détection précoce avec une visibilité technique jugée très bonne.
- Arbitrage Risque/Coût : Impact métier minimal. Le risque majeur réside dans un mauvais jugement de la capacité à superviser : si le périmètre est mal qualifié, l'attaquant rétablira ses accès en continu, provoquant l'épuisement des équipes de réponse.
Stratégie 4 - Observer et laisser faire
- Principe : Observation discrète pour obtenir une compréhension exhaustive et identifier les lacunes dans la détection.
- Application pratique : Présence ancienne de l'attaquant ou forte probabilité de retour.
- Arbitrage Risque/Coût : Nécessite une discrétion absolue pour éviter que l'attaquant ne détecte la réponse. Il est impératif de définir des lignes rouges métiers dont le franchissement déclenche l'arrêt immédiat de l'observation au profit de l'isolement.
Stratégie 5 - Investigation exploratoire
- Principe : Recherche d'activités malveillantes sans piste initiale (levée de doute ou "chasse").
- Application pratique : Signalement imprécis. Cette approche est agnostique à la menace.
- Arbitrage Risque/Coût : Permet d'éviter l'effet œillères (se focaliser sur un seul type de menace). Cependant, sans cadrage strict ou en cas de forte hétérogénéité du SI, le coût peut devenir prohibitif.
6. Recommandations pour l'exécution du plan d'investigation
- Répondez aux objectifs stratégiques : L'investigation doit servir la décision et être réévaluée selon l'évolution de la crise.
- Évitez les idées fixes : Ne s'obséder par le « patient zéro » que si cela sert réellement la remédiation ou les enjeux légaux.
- Préservez les traces : Garantir l'intégrité via un inventaire et des empreintes numériques pour permettre une future judiciarisation.
- Tracez votre analyse : Documenter chaque étape pour rendre l'investigation objective, répétable et opposable.
- Pensez aux angles morts : Ne pas confondre une absence de traces détectées avec une absence réelle d'activité malveillante sur une zone peu supervisée.
- Pensez attaquant : Anticiper les cibles et chemins d'accès pour définir les critères des lignes rouges.
- Ne restez pas seul : Solliciter des experts qualifiés (PRIS, CSIRT) ou des prestataires autodéclarés sur le portail Cybermalveillance.
7. Conclusion : De la compréhension à la remédiation
La phase de compréhension n'est pas une fin en soi, mais le socle d'une remédiation sereine. Une compréhension technique stabilisée permet d'engager une reprise d'activité maîtrisée et durable. Pour la phase suivante, le décideur doit se référer au volet stratégique du guide de remédiation de l'ANSSI, qui constitue la suite logique de ce dispositif de réponse.