3 résultats pour « risques TIC »
Date : Tags : , , , , , , ,
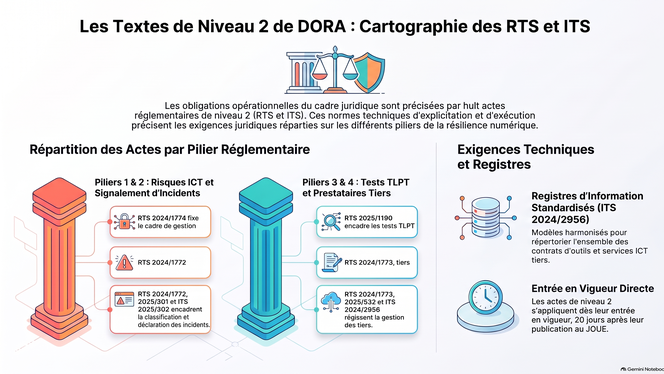
Ce compendium rassemble DORA et les huit actes délégués (RTS/ITS) de Niveau 2 applicables au 15 octobre 2026. L'ensemble définit le cadre juridique unifié de la résilience opérationnelle numérique du secteur financier européen. Le corpus s'articule autour de cinq piliers clés : la gestion des risques TIC, la classification et la notification des incidents majeurs, les tests de résilience (programme annuel et exercices TLPT triennaux), la gestion du risque tiers avec la surveillance des prestataires critiques (CTPP), ainsi que le partage volontaire d'informations sur les menaces cyber. L'ouvrage fournit les matrices d'habilitation, les correspondances d'exécution et des outils d'indexation pour la mise en conformité.
Ce rapport présente un bilan détaillé des incidents majeurs liés aux TIC survenus en 2025. Publié en juin 2026 sous l'égide du règlement DORA, le document analyse plus de 3 300 incidents, principalement concentrés dans les secteurs bancaire et des paiements. Les sources précisent que si la majorité des perturbations proviennent de défaillances systémiques ou de prestataires tiers, les cyberattaques directes restent relativement limitées.
Ce rapport du Comité de Bâle analyse les stratégies mondiales de gestion des risques liés aux technologies de l'information et de la communication (TIC) dans le secteur financier. Il se concentre spécifiquement sur la prévention et l'atténuation des incidents non malveillants, tels que les erreurs de configuration, les défaillances systémiques ou les interruptions chez des prestataires tiers.