Compendium DORA : Structure et Cartographie des Textes Niveau 1 et 2
Source : European Union. (2026). DORA legal compendium (Version 1.0)
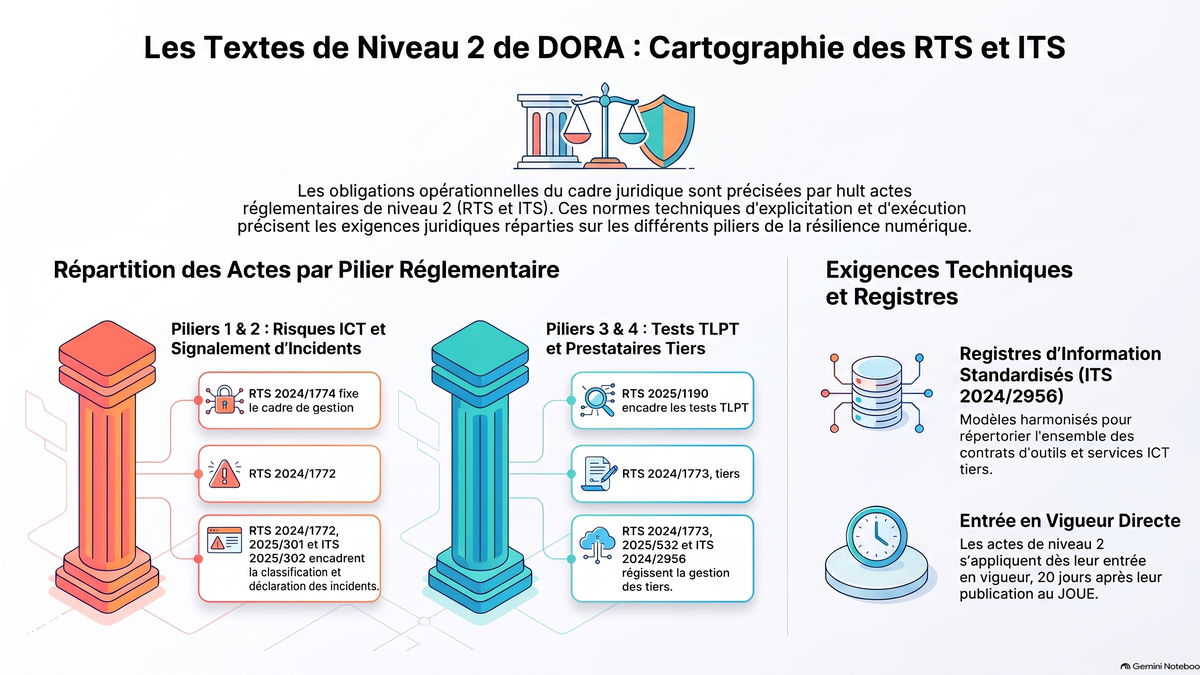
Sommaire : Ce compendium rassemble DORA et les huit actes délégués (RTS/ITS) de Niveau 2 applicables au 15 octobre 2026. L'ensemble définit le cadre juridique unifié de la résilience opérationnelle numérique du secteur financier européen. Le corpus s'articule autour de cinq piliers clés : la gestion des risques TIC, la classification et la notification des incidents majeurs, les tests de résilience (programme annuel et exercices TLPT triennaux), la gestion du risque tiers avec la surveillance des prestataires critiques (CTPP), ainsi que le partage volontaire d'informations sur les menaces cyber. L'ouvrage fournit les matrices d'habilitation, les correspondances d'exécution et des outils d'indexation pour la mise en conformité.
1. Chronologie et Architecture des Textes Normatifs
Le présent Compendium rassemble l'acte fondateur de Niveau 1 et l'intégralité des huit actes délégués et d'exécution de Niveau 2 publiés au Journal officiel de l'Union européenne (JOUE) au 15 octobre 2026. L'architecture normative et l'articulation de la subsidiarité technique reposent sur un cadre juridique unifié visant à garantir la résilience opérationnelle numérique du secteur financier européen.
Le tableau synthétique ci-dessous consigne l'inventaire complet des neuf textes normatifs constitutifs du corpus DORA, détaillant leur référence CELEX, leur mandat d'habilitation, ainsi que la trajectoire temporelle exacte de leur adoption, publication, entrée en vigueur et date d'application :
Acte & Référence CELEX | Intitulé / Nom court | Habilitation DORA (Niveau 1) | Date d'adoption | Publication au JOUE | Entrée en vigueur | Date d'application |
Règlement (UE) 2022/2554 | Digital Operational Resilience Act (DORA) | N/A | 14/12/2022 | 27/12/2022(OJ L 333, p. 1) | 16/01/2023 | 17/01/2025 |
RTS 2024/1774 | RTS relatif au cadre de gestion des risques TIC | Article 15, quatrième alinéa, et Article 16(3), quatrième alinéa | 13/03/2024 | 25/06/2024(OJ L, 2024/1774) | 15/07/2024 | 15/07/2024 |
RTS 2024/1772 | RTS relatif à la classification des incidents TIC et des menaces cyber | Article 18(4), troisième alinéa | 13/03/2024 | 25/06/2024(OJ L, 2024/1772) | 15/07/2024 | 15/07/2024 |
RTS 2025/301 | RTS relatif au contenu et aux délais de notification des incidents | Article 20, troisième alinéa | 23/10/2024 | 20/02/2025(OJ L, 2025/301) | 12/03/2025 | 12/03/2025 |
ITS 2025/302 | ITS relatif aux formulaires et modèles de notification d'incidents | Article 20, quatrième alinéa | 23/10/2024 | 20/02/2025(OJ L, 2025/302) | 12/03/2025 | 12/03/2025 |
RTS 2025/1190 | RTS relatif aux tests de pénétration fondés sur les menaces (TLPT) | Article 26(11), quatrième alinéa | 13/02/2025 | 18/06/2025(OJ L, 2025/1190) | 08/07/2025 | 08/07/2025 |
RTS 2024/1773 | RTS relatif à la politique en matière de services TIC tiers | Article 28(10), troisième alinéa | 13/03/2024 | 25/06/2024(OJ L, 2024/1773) | 15/07/2024 | 15/07/2024 |
RTS 2025/532 | RTS relatif à la sous-traitance des services TIC appuyant des fonctions critiques | Article 30(5), quatrième alinéa | 24/03/2025 | 02/07/2025(OJ L, 2025/532) | 22/07/2025 | 22/07/2025 |
ITS 2024/2956 | ITS relatif aux modèles standard pour le registre d'informations | Article 28(9), deuxième alinéa | 29/11/2024 | 02/12/2024(OJ L, 2024/2956) | 22/12/2024 | 22/12/2024 |
Note technique d'ingénierie juridique : Contrairement au Règlement Niveau 1 DORA dont l'application a été expressément différée au 17 janvier 2025 conformément à son Article 64 (afin de laisser aux entités financières le temps de mise en conformité des systèmes), les actes de Niveau 2 (RTS et ITS) ne comportent aucune clause d'application différée indépendante. Par conséquent, en vertu du droit dérivé de l'Union, ils deviennent applicables de plein droit dès leur entrée en vigueur, fixée au vingtième jour suivant leur publication respective au Journal officiel de l'Union européenne.
2. Répartition Systématique par Piliers Réglementaires
L'architecture prudentielle du cadre DORA s'articule autour de dispositions générales, de cinq piliers opérationnels constitutifs et d'un cadre répressif et d'instruction de la supervision.
2.1 Dispositions Générales
- Articles DORA applicables : Chapitre I, Articles 1 à 4.
- Périmètre normatif : Exigences d'harmonisation maximale couvrant la définition de l'objet (Art. 1), un champ d'application subjectif étendu à 20 catégories d'entités financières (Art. 2), la fixation du lexique réglementaire unifié (Art. 3) et l'obligation transversale d'application du principe de proportionnalité (Art. 4).
2.2 Pilier 1 - Gestion des risques liés aux TIC
- Articles DORA applicables : Chapitre II, Articles 5 à 16.
- Acte de Niveau 2 associé :RTS 2024/1774 (RTS relatif au cadre de gestion des risques TIC).
- Structure technique et déclinaisons opératoires :
- Cadre général (Art. 5 à 15) : Responsabilité ultime du conseil d'administration/organe de direction (Art. 5). Déploiement du cadre complet de gestion des risques TIC couvrant la politique de sécurité des systèmes, la gestion de l'inventaire des actifs (Art. 8), le chiffrement et la gestion des clés cryptographiques (Art. 9), la sécurité des opérations et des réseaux, la gestion des vulnérabilités, le contrôle d'accès, la détection des anomalies (Art. 10), la continuité d'activité (Art. 11), les politiques de sauvegarde et de restauration (Art. 12), ainsi que le rapport de réexamen indépendant (RTS 2024/1774, Art. 27).
- Cadre simplifié (Art. 16) : Régime prudentiel allégé décliné au Titre III du RTS 2024/1774 (Articles 28 à 41), ciblant spécifiquement les entités financières répondant aux critères de taille réduite ou de faible interconnexion (notamment les petites entreprises d'investissement non interconnectées, les institutions de retraite professionnelle de taille réduite ou les établissements de paiement exemptés).
2.3 Pilier 2 - Gestion, classification et notification des incidents liés aux TIC
- Articles DORA applicables : Chapitre III, Articles 17 à 23.
- Actes de Niveau 2 associés :RTS 2024/1772, RTS 2025/301, ITS 2025/302.
- Structure technique et déclinaisons opératoires :
- Mise en œuvre du processus opérationnel de gestion des incidents TIC (Art. 17).
- Classification harmonisée des incidents majeurs et évaluation des seuils de significativité pour les menaces cyber graves (Art. 18 / RTS 2024/1772, Art. 1 à 10).
- Dispositif d'escalade et de notification obligatoire aux autorités compétentes (Art. 19).
- Standardisation du contenu, des échéanciers stricts (notification initiale, rapport intermédiaire, rapport final) (RTS 2025/301) et intégration du glossaire de données et des formulaires types d'incidents (ITS 2025/302 / Art. 20).
- Centralisation des flux de déclaration, retours d'information prudentiels (supervisory feedback) et règles d'absorption des incidents de paiement pour les établissements de crédit et de paiement (Art. 21 à 23).
2.4 Pilier 3 - Test de résilience opérationnelle numérique
- Articles DORA applicables : Chapitre IV, Articles 24 à 27.
- Acte de Niveau 2 associé :RTS 2025/1190 (RTS relatif aux tests de pénétration fondés sur les menaces - TLPT).
- Structure technique et déclinaisons opératoires :
- Exigences de base applicables à l'ensemble des entités financières : programme annuel de tests des outils, systèmes et protocoles TIC (vulnerability assessment, gap analysis, source code reviews) (Art. 24 et 25).
- Exigences avancées (TLPT) imposées triennalement aux entités d'importance systémique ou affichant un niveau de maturité TIC élevé (Art. 26).
- Gouvernance stricte des étapes TLPT formalisée par le RTS 2025/1190 : phase de préparation (Project Charter, périmètre), phase de test (Threat Intelligence, exercices Red Team / Blue Team), phase de clôture, obtention de l'attestation (Attestation) et suivi du plan de correction (Remediation Plan).
- Encadrement juridique de l'externe/interne tester et de la méthodologie de test conjoint ou mutualisé (pooled TLPT) (Art. 27 / RTS 2025/1190, Art. 6, 8, 15).
2.5 Pilier 4 - Gestion du risque lié aux prestataires tiers de services TIC
- Articles DORA applicables : Chapitre V, Articles 28 à 44.
- Actes de Niveau 2 associés :RTS 2024/1773, RTS 2025/532, ITS 2024/2956.
- Bifurcation architecturale du Chapitre V :
- Section I - Principes clés pour une gestion saine du risque tiers au niveau de l'entité (Art. 28 à 30) :
- Adoption obligatoire d'une politique globale sur l'utilisation des services TIC tiers encadrant l'ensemble du cycle de vie contractuel (Art. 28 / RTS 2024/1773).
- Évaluation préalable de la concentration de risque et due diligence approfondie avant conclusion de chaque contrat (Art. 29).
- Harmonisation des stipulations contractuelles essentielles (Art. 30) et encadrement strict de la chaîne de sous-traitance appuyant des fonctions critiques ou importantes (RTS 2025/532).
- Obligation de tenue et de mise à jour continue d'un registre d'informations structuré selon des formats et glossaires standardisés (ITS 2024/2956).
- Section II - Cadre de surveillance européenne des prestataires tiers critiques de services TIC (CTPP) (Art. 31 à 44) :
- Mécanisme de désignation des prestataires tiers d'importance systémique (Critical ICT Third-Party Service Providers) sur la base de critères quantitatifs et qualitatifs européens (Art. 31).
- Architecture institutionnelle de surveillance dirigée par un AEV désigné comme Autorité de Surveillance Principale (Lead Overseer) (Art. 32 et 33), assisté du Réseau de Surveillance Conjoint (Joint Oversight Network) et du Forum de Surveillance (Oversight Forum).
- Pouvoirs d'instruction et de contrainte du Lead Overseer : demandes d'information (Art. 37), enquêtes générales (Art. 38), inspections sur place (Art. 39), émission de recommandations contraignantes et possibilité d'imposer des astreintes financières pour défaut de coopération.
- Section I - Principes clés pour une gestion saine du risque tiers au niveau de l'entité (Art. 28 à 30) :
2.6 Pilier 5 - Dispositifs d'échange d'informations
- Articles DORA applicables : Chapitre VI, Article 45.
- Actes de Niveau 2 associés : Aucun acte d'exécution de Niveau 2.
- Structure technique : Dispositif réglementaire habilitant le partage volontaire d'informations et de renseignements stratégiques sur les menaces cyber (threat intelligence) entre entités financières, conditionné au respect des normes du RGPD (sécurisation des données personnelles) et du droit européen de la concurrence.
2.7 Supervision, Sanctions et Dispositions Finales
- Articles DORA applicables : Chapitres VII à IX, Articles 46 à 64.
- Structure technique : Désignation des autorités nationales compétentes et articulation avec le réseau NIS 2 (Art. 46 à 49). Attribution des pouvoirs d'investigation, d'injonction et d'imposition de sanctions administratives ou pénales (Art. 50 à 56). Cadre d'exercice des actes délégués (Art. 57), clause de révision (Art. 58), amendements aux règlements sectoriels existants (Art. 59 à 63) et modalités finales d'entrée en vigueur (Art. 64).
3. Matrice d'Interconnexion et d'Habilitation (DORA / Niveau 2)
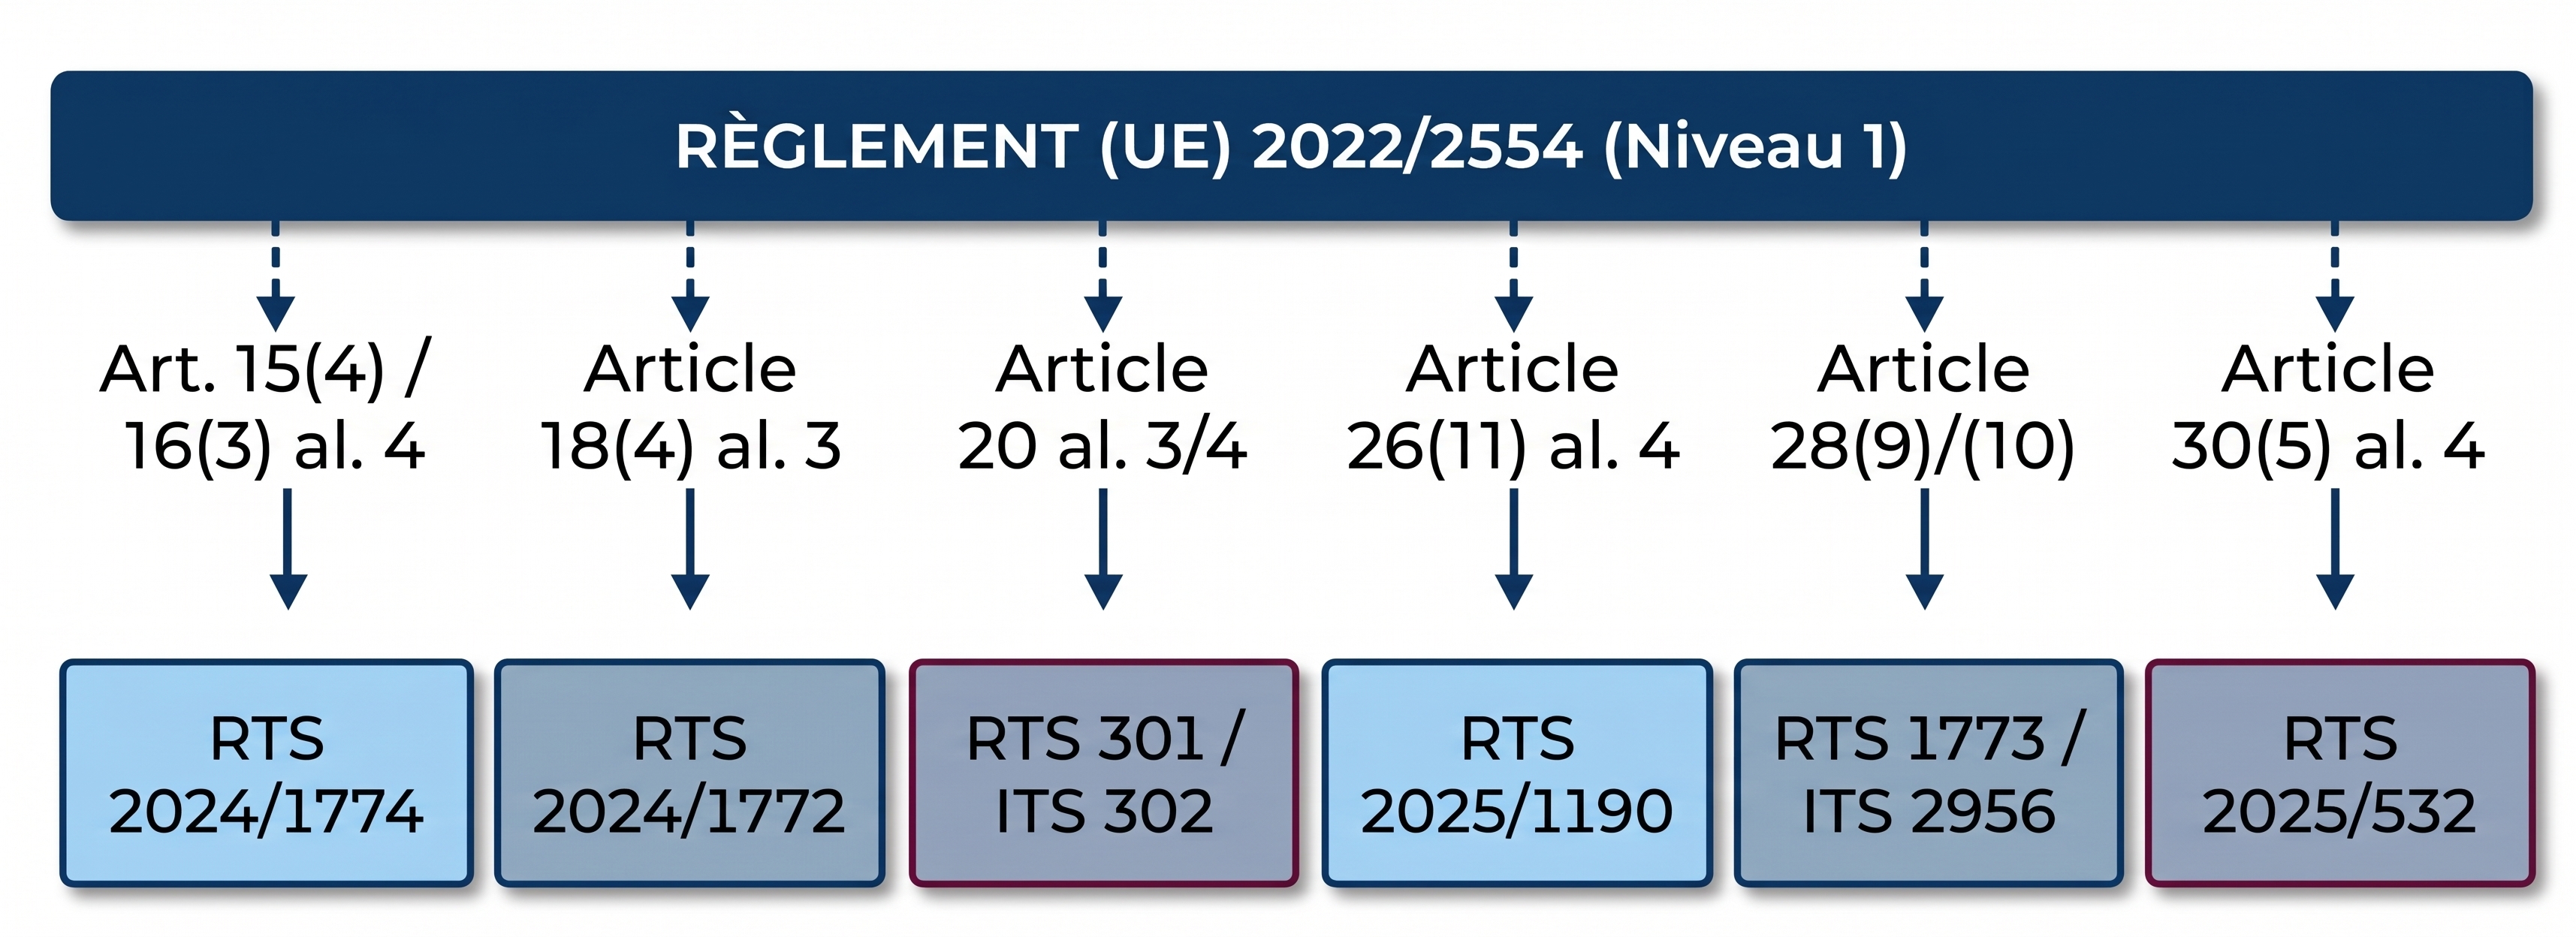
L'ingénierie réglementaire du cadre DORA repose sur des mandats d'habilitation légale précis (empowering provisions) insérés au cœur du texte de Niveau 1, lesquels transfèrent aux Autorités Européennes de Surveillance (EBA, EIOPA, ESMA) la responsabilité de concevoir les normes d'exécution et de réglementation technique.
Mandats d'Habilitation Légale Exacts (Empowering Provisions)
- Article 15, quatrième alinéa, et Article 16(3), quatrième alinéa DORA : Habilitent le RTS 2024/1774 fixant l'harmonisation détaillée des outils, méthodes, processus et politiques de gestion des risques TIC (cadre général et cadre simplifié).
- Article 18(4), troisième alinéa DORA : Habilite le RTS 2024/1772 déterminant les critères de classification des incidents liés aux TIC, les seuils de significativité des incidents majeurs et les critères d'évaluation des menaces cyber graves.
- Article 20, troisième alinéa DORA : Habilite le RTS 2025/301 spécifiant le contenu des notifications initiales, rapports intermédiaires et rapports finaux, ainsi que les échéanciers maximaux de transmission.
- Article 20, quatrième alinéa DORA : Habilite l'ITS 2025/302 établissant les formulaires, modèles standardisés et glossaires de données applicables à la notification des incidents.
- Article 26(11), quatrième alinéa DORA : Habilite le RTS 2025/1190 régissant les exigences d'organisation, la méthodologie de test, l'accréditation des testeurs et la mutualisation des tests TLPT.
- Article 28(9), deuxième alinéa DORA : Habilite l'ITS 2024/2956 établissant les modèles standard, la structure des données et les instructions de renseignement du registre d'informations.
- Article 28(10), troisième alinéa DORA : Habilite le RTS 2024/1773 détaillant le contenu obligatoire de la politique de gestion des risques liés aux services TIC tiers sur l'ensemble de leur cycle de vie.
- Article 30(5), quatrième alinéa DORA : Habilite le RTS 2025/532 fixant les conditions opérationnelles, de contrôle et d'audit applicables à la sous-traitance de services TIC soutenant des fonctions critiques ou importantes.
Cartographie Approfondie des Renvois et Interdépendances d'Exécution
La matrice d'interconnexion issue du Compendium démontre que les dispositions opérationnelles de Niveau 2 s'articulent intimement avec les exigences prudentielles de Niveau 1 :
Article DORA | Acte de Niveau 2 | Dispositions Précises | Objet de l'Articulations Technique / |
Article 1 (Objet) | RTS 2024/1773 | Article 8 | Délimitation des clauses contractuelles obligatoires. |
Article 2 (Champ d'application) | RTS 2025/301 ITS 2025/302 | Article 1 Annexes II & IV | Adaptation des exigences de déclaration selon les typologies d'assujettis. |
Article 3 (Définitions) | ITS 2024/2956 | Annexe III | Alignement de la taxonomie des services TIC dans le registre d'informations. |
Article 6 (Cadre de gestion TIC) | RTS 2024/1774 RTS 2024/1773 ITS 2024/2956 | Articles 2, 3, 27 Article 3 Annexe III | Exigences sur le reexamen du cadre de gestion, l'implication de la gouvernance et le reporting associant l'inventaire des services. |
Article 8 (Identification) | RTS 2024/1774 | Articles 4, 6, 10, 11, 13, 18, 21 | Déclinaison des procédures d'inventaire des actifs, chiffrement, gestion des vulnérabilités, sécurité physique et contrôle d'accès. |
Article 9 (Protection et prévention) | RTS 2024/1774 RTS 2024/1773 | Articles 2, 4, 6, 8, 9, 10, 11, 17 Article 3 | Déploiement opérationnel des politiques de sécurité des opérations, de gestion des capacités, de correctifs et de gouvernance tiers. |
Article 10 (Détection) | RTS 2024/1774 | Article 23 | Spécification des mécanismes de détection des activités anormales et des critères d'alerte. |
Article 11 (Réponse et reprise) | RTS 2024/1774 RTS 2024/1773 | Articles 24, 25, 26 Article 3 | Plan de continuité d'activité TIC, scénarios de basculement, plans de reprise et coordination avec les prestataires. |
Article 14 (Communication) | RTS 2024/1774 | Article 24 | Protocoles de communication de crise internes et externes. |
Article 16 (Cadre simplifié) | RTS 2024/1774 RTS 2024/1772 | Articles 28 à 41 Article 8 | Exécution intégrale du régime simplifié de gestion des risques TIC et seuils d'incidents adaptés. |
Article 17 | RTS 2024/1774 | Article 22 | Intégration de la politique de gestion des incidents au sein du cadre général de sécurité TIC. |
Article 18 | RTS 2024/1772 | Articles 1 à 7, 10 | Application des critères quantitatifs et qualitatifs (perte de données, impact économique, durée, étendue géographique). |
Article 19 (Notification) | RTS 2024/1772 RTS 2025/301 ITS 2025/302 RTS 2024/1773 | Articles 8, 11, 12 Articles 1 à 6 Articles 1, 6, 7, 8 & Annexe II Article 3 | Chaîne opératoire complète de notification des incidents majeurs, de qualification de la pertinence transfrontalière et d'externalisation du reporting. |
Article 26 | RTS 2025/1190 | Articles 1, 5, 6, 12, 13, 14, 15, 16 | Méthodologie du test avancé, red teaming, gestion des risques pendant le test, rapport d'attestation et reconnaissance mutuelle. |
Article 27 | RTS 2025/1190 | Articles 9, 15 | Critères d'indépendance, d'expertise professionnelle et règles de recours aux testeurs internes. |
Article 28 | RTS 2024/1774 ITS 2025/302 RTS 2024/1773 RTS 2025/532 ITS 2024/2956 | Article 11 Annexes II & IV Article 4 Article 4 Article 3 | Politique de gestion du risque tiers, cartographie des sous-traitants, structuration du registre d'informations consolidé. |
Article 29 | RTS 2025/532 | Article 3 | Exigences de due diligence et d'analyse d'impact préalable sur la chaîne d'approvisionnement TIC. |
Article 30 | RTS 2024/1773 RTS 2025/532 | Article 8 Article 4 | Stipulations contractuelles obligatoires et conditions strictes d'autorisation de sous-traitance d'une fonction critique. |
Article 46 | RTS 2025/1190 ITS 2024/2956 | Articles 1, 16 Annexe I | Rôle de l'autorité TLPT, coopération transfrontalière et transmission du registre d'informations aux superviseurs. |
4. Indexation Technico-Réglementaire et Clés de Navigation du Compendium
Afin de garantir une opérabilité maximale lors des audits de conformité réglementaire, le Compendium intègre un ensemble d'outils d'indexation structurés et de mécanismes ergonomiques avancés.
Index Thématique A–Z (Topic Index)
Repérage analytique instantané par concepts opérationnels et mots-clés métiers renvoyant directement aux numéros d'articles et de paragraphes applicables :
- Access control : DORA Art. 9(4) ; RTS 2024/1774 Art. 21, 33.
- Business continuity (ICT) : DORA Art. 11 ; RTS 2024/1774 Art. 24, 25, 39, 40.
- Cryptographic key management : DORA Art. 9(4) ; RTS 2024/1774 Art. 6, 7.
- Major ICT-related incidents : DORA Art. 18, 19, 20 ; RTS 2024/1772 Art. 8, 9 ; RTS 2025/301 Art. 1 ; ITS 2025/302 Art. 1.
- Register of information : DORA Art. 28(3) ; ITS 2024/2956 Art. 3, 5, Annexe I.
- TLPT (Threat-Led Penetration Testing) : DORA Art. 26, 27 ; RTS 2025/1190 Art. 2, 9, 10, 11, 12.
Index Centralisé des Définitions Legal-Tech (Definitions Index)
Consolidation alphabétique unifiée de l'intégralité des termes juridiquement définis à l'Article 3 du Règlement DORA et dans les articles d'ouverture des actes de Niveau 2 :
- critical or important function : DORA Art. 3(22).
- major ICT-related incident : DORA Art. 3(10).
- TLPT Cyber Team (TCT) : RTS 2025/1190 Art. 1(8).
- blue team : RTS 2025/1190 Art. 1(3).
- direct ICT third-party service provider : ITS 2024/2956 Art. 1(1).
- ICT service supply chain : ITS 2024/2956 Art. 1(2).
Système d'Onglets et Repères Visuels
- Onglets latéraux (Thumb tabs) : Repères visuels positionnés sur la marge droite de chaque page permettant une identification immédiate du texte consulté (DORA, RTS 1774, RTS 1772, RTS 301, ITS 302, RTS 1190, RTS 1773, RTS 532, ITS 2956) et un saut direct vers sa fiche d'en-tête (Act Overview).
- Code couleur par pilier réglementaire (Colour Key) :
- Bleu marine : Niveau 1 - Règlement (UE) 2022/2554 (DORA).
- Vert vert-de-gris : Pilier 1 - Gestion des risques TIC (RTS 2024/1774).
- Rouge / Orange brique : Pilier 2 - Gestion, classification et notification des incidents (RTS 2024/1772, RTS 2025/301, ITS 2025/302).
- Orange ambré : Pilier 3 - Test de résilience opérationnelle numérique / TLPT (RTS 2025/1190).
- Violet : Pilier 4 - Gestion du risque tiers et sous-traitance (RTS 2024/1773, RTS 2025/532, ITS 2024/2956).
Dispositifs d'Ergonomie Numérique et d'Hypernavigation
- Panneau de signets PDF (PDF Bookmarks Panel) : Arborescence structurelle multi-niveaux intégralement dépliable (
Partie › Acte › Chapitre › Article), offrant une visibilité immédiate sur la hiérarchie normative. - Renvois croisés hyperliés (Hyperlinked Cross-References) : Toutes les citations d'articles figurant au sein des textes officiels du Journal officiel (ex: « Article 28(2) of Regulation (EU) 2022/2554 ») sont enrichies de liens dynamiques actifs matérialisés par un soulignement bleu fin, permettant un saut direct vers la disposition citée.
- Intégrité de la pagination d'origine : Les pages officielles issues du Journal officiel de l'Union européenne conservent strictement leur numérotation originale (ex: L 333/1), tandis que la couche éditoriale (couverture, sommets d'actes, index, matrices) applique une numérotation continue propre au Compendium pour garantir des références d'audit inaltérables.