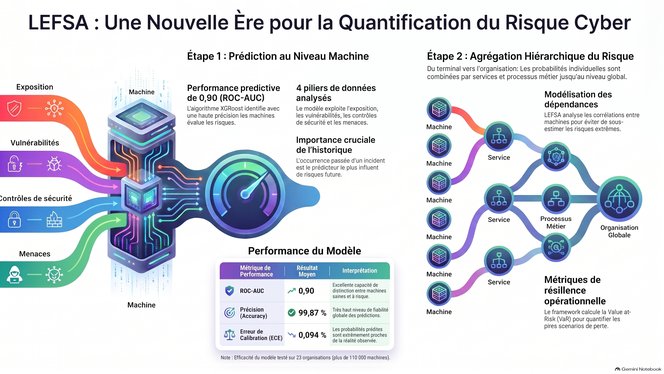
Le cadre LEFSA (Loss Event Frequency Security Analyser) modernise la quantification du risque cyber (modèle FAIR) en remplaçant les scénarios subjectifs par une approche stochastique fondée sur les données.
Plutôt qu’une analyse descendante, LEFSA évalue d'abord la probabilité d'incident au niveau de chaque machine, puis agrège ces données à l'échelle de l'organisation. Pour refléter la dynamique réelle des attaques, il intègre la calibration des probabilités et prend en compte les corrélations (dépendances inter-machines) via des copules et des simulations de Monte Carlo.
Évalué sur plus de 950 000 instances, le modèle offre une grande précision prédictive et permet d'estimer efficacement le risque de queue (Value-at-Risk).
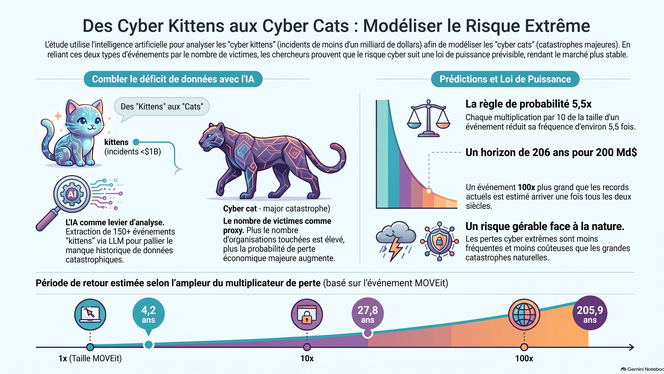
La rareté des données empiriques sur les méga-catastrophes cyber (Cyber Cats > 1 Smilliard) rend leur modélisation complexe. Pour y remédier, une méthodologie s'appuie sur le classement par LLM de réclamations d'assurance pour analyser les Cyber Kittens : des événements systémiques de moindre ampleur.
L'étude démontre que ces événements suivent une loi de puissance (coefficient α=1,74), utilisant le nombre de victimes pondéré comme indicateur de perte. Cette approche permet de quantifier la fréquence des événements extrêmes (Gray Swans) : un sinistre de 20 milliards de dollars présente une période de retour de 28 ans, contre 206 ans pour 200 milliards.
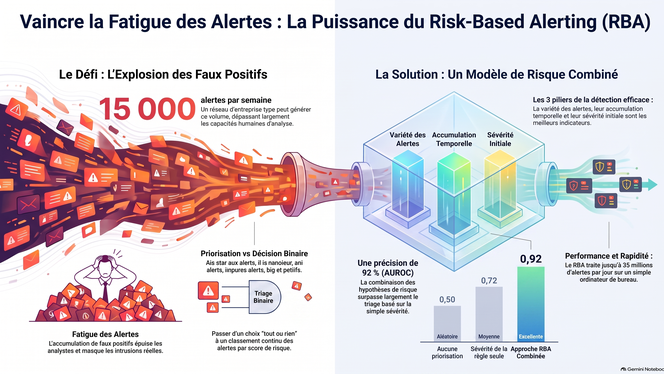
La fatigue des alertes dans les SOC exige de remplacer le triage binaire par une priorisation continue basée sur le risque (RBA). Une évaluation systématique via le framework CATS démontre qu'un pipeline RBA optimisé surpasse nettement la priorisation classique par sévérité, faisant passer l'AUROC de 0,72 à 0,92. La performance repose sur la combinaison des modules de variété (diversité des règles) et d'accumulation spatio-temporelle, tandis que la rareté et l'apériodicité s'avèrent peu fiables. Outre son efficacité de détection dans les environnements saturés, le RBA offre une exécution rapide (413 alertes/s), une explicabilité totale pour les analystes et une grande résilience face aux tactiques d'évasion.
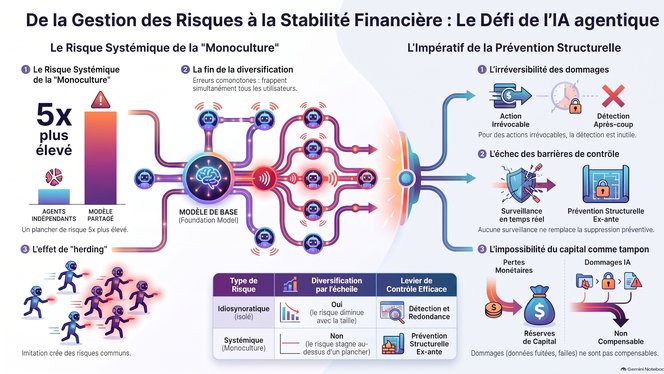
Le passage de l’IA générative traditionnelle aux systèmes d’IA agentique autonomes transforme le risque de modèle individuel en risque systémique macroprudentiel.
Le cadre quantitatif de dommage attendu EH = PHA × SGH × BR révèle un risque défavorable où la probabilité, la sévérité et le rayon d'impact co-varient négativement en période de crise. De plus, la monoculture autour de quelques modèles de fondation crée un plancher de risque non diversifiable, tandis que les contagions techniques, sémantiques et les comportements mimétiques de troupeau amplifient le danger.
Les contrôles à l'exécution et le capital s'avèrent inopérants face aux actions irréversibles. La gestion des risques doit donc imposer en amont un confinement robuste et des limites d'exposition structurelles via l'indice d'écart de confinement (CMI).
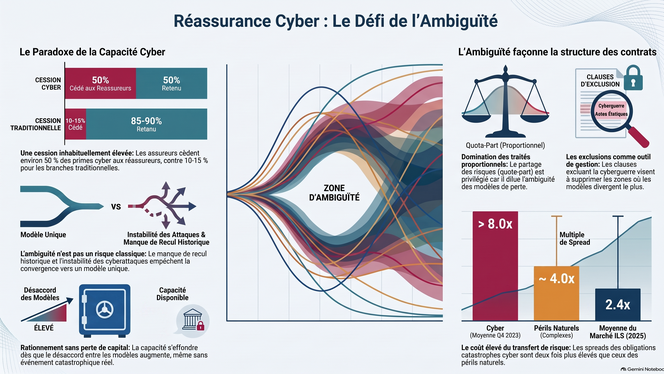
Selon l'article, le marché de la réassurance cyber ne souffrirait pas d'un manque de capital, mais plutôt d'une forme d'ambiguïté découlant de l'absence d'un modèle probabiliste unique pour évaluer le risque systémique. L'auteur souligne que, face à des modèles divergents, les réassureurs adopteraient une posture pessimiste en surpondérant les scénarios les plus sombres, ce qui provoquerait une surcharge tarifaire et un rationnement de l'offre.
Pour contourner ce frein, l'article indique que le marché privilégierait les traités en quote-part, susceptibles de diluer l'incertitude, tout en affinant le langage contractuel grâce à des exclusions claires. Selon la publication, seules la standardisation des données et la convergence des modèles permettront, à terme, de libérer pleinement la capacité de réassurance.
Face au risque cyber systémique, ce cadre macroprudentiel dépasse la simple approche microprudentielle centrée sur la résilience individuelle (ex. DORA) en modélisant la topologie globale du réseau financier. Il repose sur quatre piliers : une cartographie des dépendances (Cyber Map), des stress tests dynamiques, des objectifs de résilience fondés sur les moments pour mieux capturer les risques de queue, et des mesures d'atténuation structurelles. L'étude met en lumière un paradoxe majeur : la redondance (backups) visant à se protéger des pannes accroît la connectivité globale et aggrave la propagation des malwares. La régulation doit donc arbitrer entre fragmentation et redondance selon la menace.
Le secteur européen de l'assurance conserve une résilience globale avec un niveau de risque maintenu à « médium », porté par une solide solvabilité (groupes à 210 %) et la haute qualité de ses fonds propres (86 % en Tier 1).
Toutefois, le risque lié à la numérisation et aux menaces cyber a été relevé à « Élevé » en raison de l'IA de pointe, de la complexité de la souscription cyber et de la hausse des attaques. L'environnement macroéconomique s'assombrit sous l'effet d'une croissance atone (1,0 %) et d'une inflation en hausse (2,9 %), imposant une vigilance accrue à long terme.
Le rapport de stabilité de l’EIOPA (juin 2026) souligne la solidité financière du secteur européen de l’assurance malgré un contexte marqué par les tensions géopolitiques, l’inflation et la volatilité des marchés. L’IA améliore l’efficacité opérationnelle mais crée de nouveaux risques : biais algorithmiques, dépendance à quelques fournisseurs technologiques et concentration systémique. Parallèlement, les modèles d’IA avancés renforcent les menaces cyber, compliquant l’évaluation des sinistres et pouvant accroître les besoins en capital. L’EIOPA prépare l’application coordonnée de l’IA Act et de Solvabilité II révisée afin de renforcer la résilience du secteur face à ces risques émergents.
L’article examine comment l’expertise des dirigeants influence la divulgation volontaire des incidents de cybersécurité affectant les systèmes d’information comptable (SIC). S’appuyant sur la théorie des échelons supérieurs et la théorie de la divulgation volontaire, il analyse des données d’entreprises américaines de 2017 à 2022. Les résultats indiquent que l’expertise en technologies de l’information chez les membres du comité d’audit et les PDG est associée à une divulgation accrue, reflétant une approche axée sur la transparence. En revanche, l’expertise financière est liée à une divulgation moindre, en raison de préoccupations liées aux risques juridiques et concurrentiels. D’autres facteurs, comme les mandats externes et l’ancienneté du PDG, sont positivement associés à la divulgation, surtout dans les secteurs non réglementés.
Face à l’augmentation des risques (climatiques, technologiques, démographiques), le secteur doit évoluer d’une logique d’indemnisation vers une approche de prévention et de gestion globale des risques. Il insiste sur la nécessité d’anticiper, d’innover et de coopérer avec l’ensemble des acteurs pour maintenir l’assurabilité. L’assurance est ainsi appelée à contribuer davantage à la résilience économique et sociale, tout en intégrant les enjeux environnementaux et sociétaux dans ses pratiques.