Intégration de DORA et gouvernance EBA (EBA/GL/2026/10) : Ce qui change pour les établissements financiers
Source : European Banking Authority. (2026). Final report on guidelines on internal governance under Directive 2013/36/EU (EBA/GL/2026/10).
Sommaire : Les nouvelles lignes directrices de l'EBA (EBA/GL/2026/10) intègrent le règlement DORA et la directive CRD VI au cadre de gouvernance interne des établissements financiers. Ce texte renforce la résilience opérationnelle face aux risques technologiques (TIC) et à la cybercriminalité.
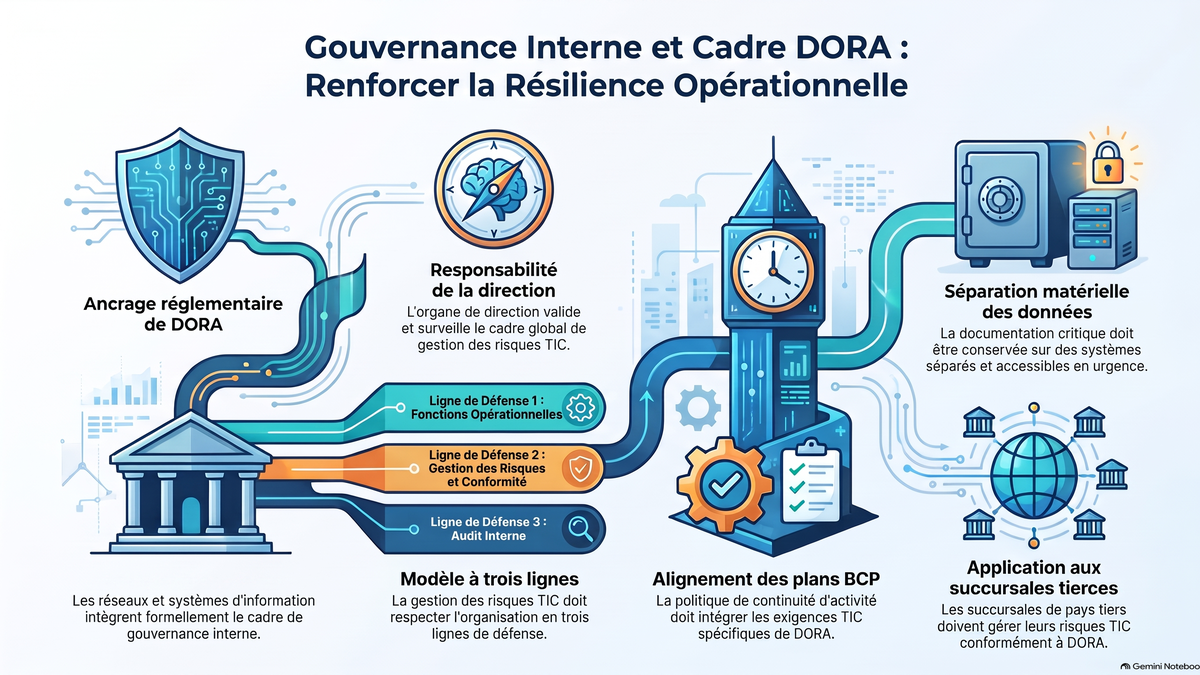
L'organe de direction porte la responsabilité ultime, avec des rôles distincts pour la gestion exécutive (opérationnelle) et la surveillance non exécutive (contrôle). La gouvernance s'articule autour des trois lignes de défense, exigeant l'indépendance et des ressources adéquates pour les fonctions de contrôle.
Ces exigences s'appliquent de manière proportionnée au profil de risque, à l'échelle du groupe et aux succursales de pays tiers.
1. Articulation réglementaire entre DORA et les Lignes directrices de l'EBA
La mise à jour des Lignes directrices de l'EBA sur la gouvernance interne (EBA/GL/2026/10), publiées au titre du mandat légal confié à l'EBA par l'article 74(3) de la directive 2013/36/UE (CRD), concrétise l'alignement du cadre de supervision prudentielle avec la directive (UE) 2024/1619 (CRD VI) et le règlement (UE) 2022/2554 relatif à DORA.
Cette révision réglementaire structurelle répond aux nécessités opérationnelles et prudentielles suivantes :
- Intégration formelle de DORA et de l'article 74(1)(d) de la CRD : L'article 74(1)(d) de la directive 2013/36/UE impose désormais de manière explicite aux établissements de crédit et entreprises d'investissement de disposer de réseaux et de systèmes d'information configurés, exploités et gérés en stricte conformité avec les exigences de sécurité et de résilience définies par le règlement DORA.
- Évolution du paysage des risques et complexification technologique : L'accélération de la digitalisation, la connectivité accrue des infrastructures financières et l'adoption de technologies émergentes (services cloud, intelligence artificielle de frontière, technologies quantiques) accentuent l'exposition des établissements aux risques liés aux technologies de l'information et de la communication (TIC), aux cyberattaques, aux vulnérabilités des données et aux dépendances vis-à-vis des prestataires tiers.
- Exigence de résilience opérationnelle globale : Le cadre prudentiel intègre la résilience operationalisée comme un pilier de la gouvernance et du contrôle interne, exigeant des dispositifs capables d'absorber les perturbations majeures et de maintenir l'intégrité du système financier.
« La résilience opérationnelle désigne l'aptitude d'un établissement à assurer la continuité des fonctions critiques ou importantes en cas de perturbation. »
2. Responsabilités de l'organe de direction en matière de risque TIC et de résilience
L'organe de direction (management body) porte la responsabilité ultime et inaliénable de l'établissement au titre de l'article 88 de la CRD. Dans le cadre de la gestion des risques TIC et de la résilience opérationnelle, les orientations EBA/GL/2026/10 imposent une distinction claire entre les rôles de l'organe de direction dans sa fonction de gestion (exécutive) et dans sa fonction de surveillance (non exécutive) :
- La fonction de gestion (exécutive) : Elle est chargée de l'engagement opérationnel direct, de la mise en œuvre effective des stratégies validées, de la prise de décision au quotidien et de la conduite des activités TIC. Elle doit appliquer la stratégie de risque et faire part régulièrement - et sans délai en cas d'incident majeur - d'un état complet des expositions et des développements TIC à la fonction de surveillance.
- La fonction de surveillance (non exécutive) : Elle est chargée de challenger de manière constructive et critique les propositions et décisions de la fonction de gestion, de surveiller la mise en œuvre de la stratégie de risque TIC, de contrôler le respect des limites d'appétence pour le risque et de garantir la solidité des systèmes de contrôle interne et d'information financière.
Les axes d'intervention obligatoires de l'organe de direction s'articulent selon la structure suivante :
- Approbation, révision et supervision du cadre de gouvernance interne et des risques TIC : L'organe de direction doit définir, approuver et réviser périodiquement l'ensemble du dispositif de gouvernance interne. Il doit s'assurer de l'intégration systématique des risques TIC et des objectifs de résilience opérationnelle au sein de la stratégie globale de l'établissement et consigner ces responsabilités dans des descriptions écrites et des relevés individuels de rôles et missions.
- Conformité et gestion pérenne des réseaux et systèmes d'information : Il incombe à l'organe de direction de garantir que les architectures informatiques, les réseaux et les systèmes d'information sont établis, sécurisés et gérés en conformité continue avec les normes techniques et réglementaires de DORA.
- Garantie de continuité des fonctions critiques ou importantes : L'organe de direction doit s'assurer que les dispositifs organisationnels, les plans de continuité d'activité et les plans de rétablissement TIC garantissent le maintien ou le rétablissement rapide des fonctions critiques ou importantes de l'établissement lors de survenances de perturbations opérationnelles graves.
- Pilotage holistique et prospective du modèle d'affaires : L'organe de direction doit évaluer la viabilité du modèle d'affaires en intégrant une analyse transversale des risques financiers et non financiers (incluant les risques TIC, cyber, de conformité, AML/CFT et ESG) sur des horizons temporels de court, moyen et long terme.
3. Opérationnalisation du modèle des trois lignes de défense appliqué au risque TIC
Conformément aux orientations de l'EBA et à l'article 6(4) du règlement DORA, la gouvernance du risque TIC doit s'insérer rigoureusement dans le modèle des trois lignes de défense.
Ligne de défense | Acteurs / Fonctions | Missions spécifiques aux risques TIC / DORA | |
Première ligne de défense | Lignes de métier opérationnelles et fonctions support (y compris IT / TIC, Ressources Humaines, Juridique) | Assure la prise de risque ainsi que la gestion opérationnelle directe et permanente des risques TIC au quotidien. Requis de concevoir et d'exécuter les procédures de contrôle interne pour identifier, évaluer, atténuer et déclarer les risques TIC. Les opérations doivent strictement respecter les limites fixées par l'appétence pour le risque (risk appetite), sans jamais excéder la capacité de risque (risk capacity) globale de l'établissement. | |
Deuxième ligne de défense | Fonction de gestion des risques (RMF) et fonction de conformité (Possibilité ou exigence de structurer une fonction dédiée au contrôle du risque TIC selon l'Art. 6(4) de DORA) | Conçoit et maintient le cadre global de gestion des risques TIC et de conformité. Assure une supervision indépendante, valide les méthodologies et établit une vision holistique et consolidée de l'ensemble des risques de l'établissement. La deuxième ligne dispose de l'autorité explicite d'intervenir et d'exiger la modification des dispositifs de contrôle et de gestion des risques mis en œuvre par la première ligne. | |
Troisième ligne de défense | Fonction d'audit interne | Réalise des évaluations et des audits indépendants, basés sur le risque, pour vérifier l'adéquation, la solidité, la conformité réglementaire et l'efficacité opérationnelle des dispositifs de gouvernance TIC, des infrastructures informatiques ainsi que des activités d'encadrement menées par les première et deuxième lignes. |
Exigences transversales relatives aux fonctions de contrôle interne
Pour garantir l'efficacité opérationnelle des deuxième et troisième lignes de défense, l'établissement doit se conformer aux exigences suivantes :
- Indépendance organisationnelle : Séparation fonctionnelle et hiérarchique stricte vis-à-vis des lignes de métier et des unités opérationnelles ou supports qu'elles contrôlent.
- Stature et autorité d'intervention : Les responsables des fonctions de contrôle interne doivent bénéficier d'une stature hiérarchique supérieure (cadres dirigeants indépendants) leur conférant l'autorité nécessaire pour challenger la gestion exécutive et imposer des mesures correctives.
- Ressources appropriées : Attribution de moyens humains, financiers, technologiques et de compétences d'expertise TIC adéquats et suffisants pour remplir l'intégralité de leurs mandats de contrôle.
- Accès direct et droit d'alerte à la fonction de surveillance : Les responsables des fonctions de contrôle interne doivent disposer d'un accès direct et sans entrave à l'organe de direction dans sa fonction de surveillance. Ils doivent pouvoir émettre des avertissements et signaler directement à cette instance toute évolution défavorable ou manquement majeur, sans interférence ni filtrage de la part de la fonction de gestion exécutive (paragraphe 37).
4. Proportionnalité et périmètre d'application des exigences
Critères d'application du principe de proportionnalité
Conformément à l'article 74(2) de la directive 2013/36/UE et au Titre I des Lignes directrices (paragraphe 19), la mise en œuvre du cadre de gouvernance et de gestion des risques TIC doit être proportionnée au profil de risque et au modèle d'affaires de l'établissement. L'évaluation de la proportionnalité s'appuie sur le cadre des 15 critères réglementaires suivants :
- La taille de l'établissement en termes de total du bilan (au niveau individuel et consolidé).
- La présence géographique et l'ampleur des opérations dans chaque juridiction.
- La forme juridique de l'établissement et son mode d'intégration au sein d'un groupe.
- Le statut d'établissement coté (listed institution) sur un marché réglementé ou MTF.
- L'autorisation d'utiliser des modèles internes pour le calcul des exigences de fonds propres (ex. approche IRB).
- La nature et la typologie des activités et services agréés.
- Le modèle d'affaires sous-jacent, la stratégie commerciale et la complexité de la structure organisationnelle.
- La stratégie de risque, l'appétence pour le risque et le profil de risque réel, intégrant les résultats du processus SREP (fonds propres et liquidité).
- La structure de propriété, d'actionnariat et de financement.
- La typologie de la clientèle (détail, entreprises, institutionnels) et la complexité des produits financiers souscrits.
- Le niveau de recours à des prestataires tiers de services (y compris les services cloud critiques).
- La diversité et la complexité des canaux de distribution utilisés.
- La nature et la complexité des systèmes d'information (TIC) déployés, y compris les architectures de continuité d'activité.
- La classification de l'établissement au sens du CRR (établissement de petite taille et non complexe ou grand établissement).
- La classification des succursales de pays tiers (TCB de Classe 1 ou de Classe 2).
Périmètre d'application au niveau du groupe et des succursales de pays tiers (TCB)
- Application consolidée à l'échelle du groupe : Les établissements mères et leurs filiales soumises à la CRD doivent s'assurer que les dispositifs de gouvernance interne et de gestion des risques TIC sont cohérents, rigoureusement intégrés et appliqués sur des bases consolidées et sub-consolidées. Cette obligation s'impose également aux filiales non directement soumises à la CRD (y compris les entités situées dans des pays tiers ou des centres financiers offshore), à moins que l'établissement mère ne démontre une incompatibilité avec le droit local de la juridiction d'accueil (article 109(3) CRD).
- Succursales de pays tiers (TCB) et interdiction des structures sans substance : Conformément à l'article 48g de la directive 2013/36/UE (introduit par la directive CRD VI) et aux règlements délégué (UE) 2022/2580 et d'exécution (UE) 2022/2581, les succursales de pays tiers doivent disposer d'une gouvernance locale robuste et de ressources adéquates. Il est strictement interdit de constituer des entités dépourvues de substance opérationnelle réelle (dites « coquilles vides » ou « letter-box entities »), notamment dans le cadre de transactions back-to-back ou d'accords d'externalisation intragroupe.
- Modulation pour les TCB de Classe 1 et Classe 2 : Pour les TCB de Classe 2, l'article 48g(3) CRD prévoit une flexibilité réglementaire : les fonctions de contrôle interne doivent être effectives, mais la séparation stricte entre la fonction de gestion des risques et la fonction de conformité n'est pas obligatoirement exigée par la loi. Néanmoins, les autorités de supervision compétentes conservent la faculté d'imposer cette séparation fonctionnelle aux TCB de Classe 2 si la taille, la complexité ou le profil de risque de la succursale le justifient au titre du principe de proportionnalité.