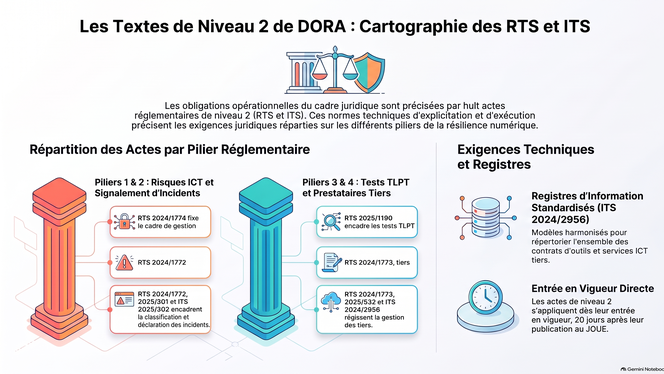
Ce compendium rassemble DORA et les huit actes délégués (RTS/ITS) de Niveau 2 applicables au 15 octobre 2026. L'ensemble définit le cadre juridique unifié de la résilience opérationnelle numérique du secteur financier européen. Le corpus s'articule autour de cinq piliers clés : la gestion des risques TIC, la classification et la notification des incidents majeurs, les tests de résilience (programme annuel et exercices TLPT triennaux), la gestion du risque tiers avec la surveillance des prestataires critiques (CTPP), ainsi que le partage volontaire d'informations sur les menaces cyber. L'ouvrage fournit les matrices d'habilitation, les correspondances d'exécution et des outils d'indexation pour la mise en conformité.
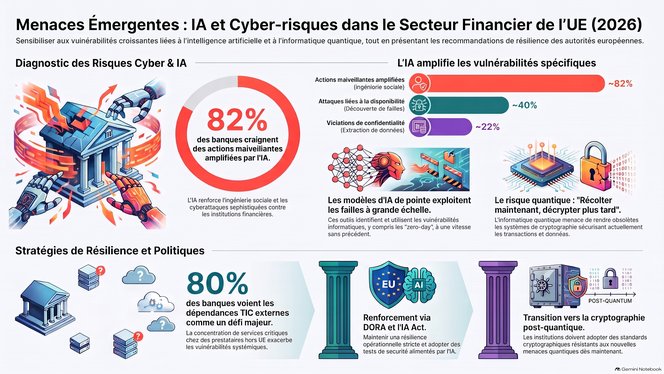
Le système financier européen fait face à des vulnérabilités majeures : dépendance critique envers des prestataires ICT et infrastructures non-UE, et menaces cyber démultipliées par l'IA (ingénierie sociale, failles automatisées).
Bien que financièrement solides début 2026, banques et assureurs voient leurs marges de manœuvre restreintes par la réduction des coûts et la hausse de la sévérité des sinistres cyber. L'informatique quantique menace également la cryptographie actuelle.
Face à ces défis, les autorités préconisent une mise en conformité stricte avec DORA, la transition post-quantique, la surveillance des risques de liquidité et la réalisation de stress-tests intégrant chocs géopolitiques et ruptures technologiques.
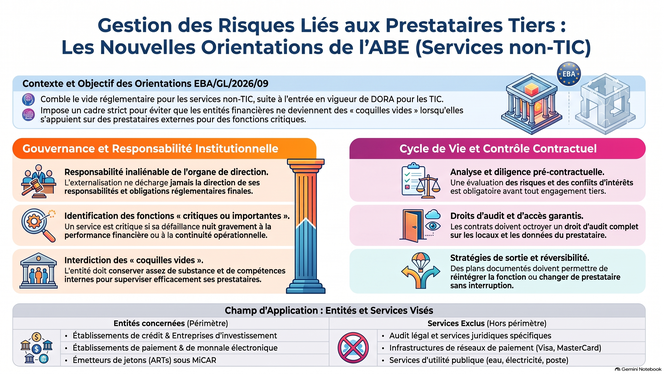
Les lignes directrices EBA/GL/2026/09 de l'Autorité bancaire européenne encadrent la gestion des risques liés aux tiers pour les services non technologiques (non-ICT) au sein des entités financières, complétant ainsi le règlement DORA et remplaçant les directives de 2019. Elles excluent certains services accessoires et imposent une identification stricte des fonctions critiques. L'organe de direction conserve la responsabilité ultime, interdit les structures « coquilles vides » et doit tenir un registre exhaustif des contrats. La réglementation exige une due diligence rigoureuse, des droits d'audit, un encadrement de la sous-traitance, des plans de sortie et l'évaluation des risques de concentration. Un délai de deux ans est accordé pour mettre en conformité les contrats critiques existants.