DORA et IA Générative : Bilan et Enseignements de l'AMF pour les SGP
Bilan Opérationnel et Enseignements de la Supervision de l'AMF
Source : Webinaire - Risque cyber et résilience opérationnelle à l'heure des IA génératives. AMF
Sommaire : Ce bilan de l'AMF évalue l'alignement des sociétés de gestion au règlement DORA et l'impact de l'IA.
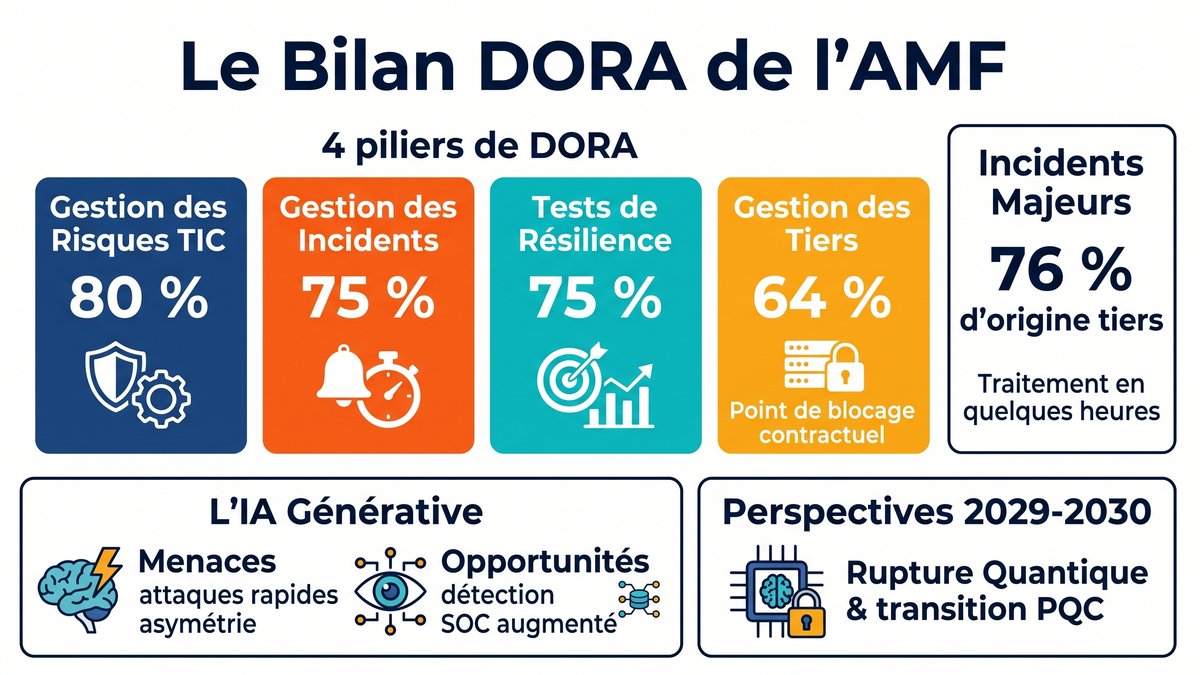
La conformité atteint 80 % en gestion des risques TIC, mais chute à 64 % sur la gestion des tiers (blocages contractuels, qualification des valorisateurs). Les incidents majeurs proviennent à 76 % de sous-traitants.
L'IA « frontière » accentue l'asymétrie offensive (automatisation, attaques en quelques minutes), imposant une intégration défensive rigoureuse (statut d'actif TIC, souveraineté des données, contrôle humain). L'AMF prône une hygiène stricte (ANSSI, audits PASSI) et l'anticipation des risques souverains ainsi que de la rupture cryptographique quantique (2029-2030).
1. État des lieux de la mise en conformité au règlement DORA
1.1 Bilan quantitatif et analyse des 4 piliers réglementaires
L'évaluation menée par l'AMF au travers de sa campagne d'auto-évaluation (self-assessment) fournit une cartographie précise du niveau d'alignement opérationnel des sociétés de gestion de portefeuille (SGP). Sur un univers global de 662 SGP agréées, 619 sont captées par le périmètre d'application du règlement (UE) 2022/2554 (DORA). Sont ainsi assujetties les SGP agréées au titre des directives OPCVM et AIFM « full », ainsi que les acteurs sous les seuils AIFM ayant formellement opté pour un régime d'application intégrale.
L'analyse consolidée des données de supervision fait ressortir une disparité structurelle de maturité selon les piliers réglementaires, synthétisée ci-après :
Pilier DORA | Taux de conformité moyen | Avancées constatées | Axes d'amélioration / Blocages |
1. Gestion des risques liés aux TIC | 80 % | Structuration formelle de la gouvernance ; intégration satisfaisante des outils d'inventaire et d'évaluation au dispositif global. | Incomplétude du cadre procédural exigé par le texte ; manque de formalisation de la documentation d'architecture. |
2. Gestion, classification et notification des incidents | 75 % | Nette inflexion qualitative au S2 2025 : amélioration de la précision des déclarations et focalisation des échanges sur les causes racines (root causes). | Le S1 2025 a révélé une phase d'apprentissage chaotique : notifications hors délais, déclarations incomplètes ou biais de classification. |
3. Tests de résilience opérationnelle | 75 % | Clarification de la gouvernance interne ; attribution explicite des rôles et sélection formalisée des prestataires de test. | Retards d'exécution technique : l'année 2025 a été préemptée par l'implémentation d'un cadre opérationnel encore mouvant. |
4. Gestion des risques liés aux prestataires tiers de TIC | 64 % | Avancée notable sur la constitution du Registre des Informations (ROI), atteignant 85 % d'alignement en fin d'exercice. | Blocages majeurs lors des renégociations contractuelles ; refus ou réticences d'éditeurs clés ; délais d'alignement juridique excessifs. |
Conformément aux exigences du Pilier 1, la gestion du risque informatique ne peut plus être appréhendée de manière statique. Elle doit s'articuler autour d'un cycle continu de résilience opérationnelle structuré en 5 étapes séquentielles :
- 1. Identification : Établissement et mise à jour dynamique d'inventaires exhaustifs, documentés et cartographiés de l'ensemble des actifs matériels, applicatifs et des flux d'informations critiques.
- 2. Protection : Conception et déploiement d'un arsenal procédural et technique (chiffrement, gestion stricte des privilèges, segmentations réseau) garantissant la défense en profondeur des actifs identifiés.
- 3. Détection : Implémentation de mécanismes d'au moins niveau SOC (Security Operations Center) assurant une surveillance en temps réel pour déceler toute anomalie de comportement ou vulnérabilité sous-jacente.
- 4. Réponse et Rétablissement : Opérationnalisation de plans de continuité d'activité (PCA) et de plans de réponse aux incidents cyber (PRIC), adossés à des politiques de sauvegarde déconnectées et de restauration éprouvées.
- 5. Apprentissage et Évolution : Conduite de RETEX automatisés et de campagnes de tests régulières (incluant la Threat Intelligence) pour adapter en continu le dispositif aux mutations de la menace.
1.2 Focus sur le pilier 4 : Gestion des risques liés aux prestataires tiers de TIC
Le taux de conformité particulièrement bas enregistré sur le quatrième pilier (64 %) reflète les frictions majeures observées lors du passage à l'échelle opérationnelle. Trois facteurs explicatifs prédominent :
- Le refus de qualification TIC : La réticence de certains fournisseurs logiciels ou informatiques à se voir qualifier de « prestataires de services TIC » au sens de l'article 3 de DORA, afin de se soustraire à l'assujettissement indirect et aux contraintes d'audit de tutelle.
- L'âpreté des négociations contractuelles : Un blocage systématique sur les clauses minimales obligatoires (article 30), notamment concernant les droits d'accès sans restriction, les préavis de modification de service et les engagements d'assistance en cas d'incident.
- L'asymétrie des rapports de force juridiques : L'étirément des délais de négociation face à de grands éditeurs ou acteurs du Cloud imposant leurs conditions générales (take-it-or-leave-it).
Pour surmonter ces contraintes, les retours d'expérience conduits auprès d'acteurs de premier plan (Amundi, BNP Paribas Asset Management) mettent en exergue des leviers d'arbitrage stratégiques :
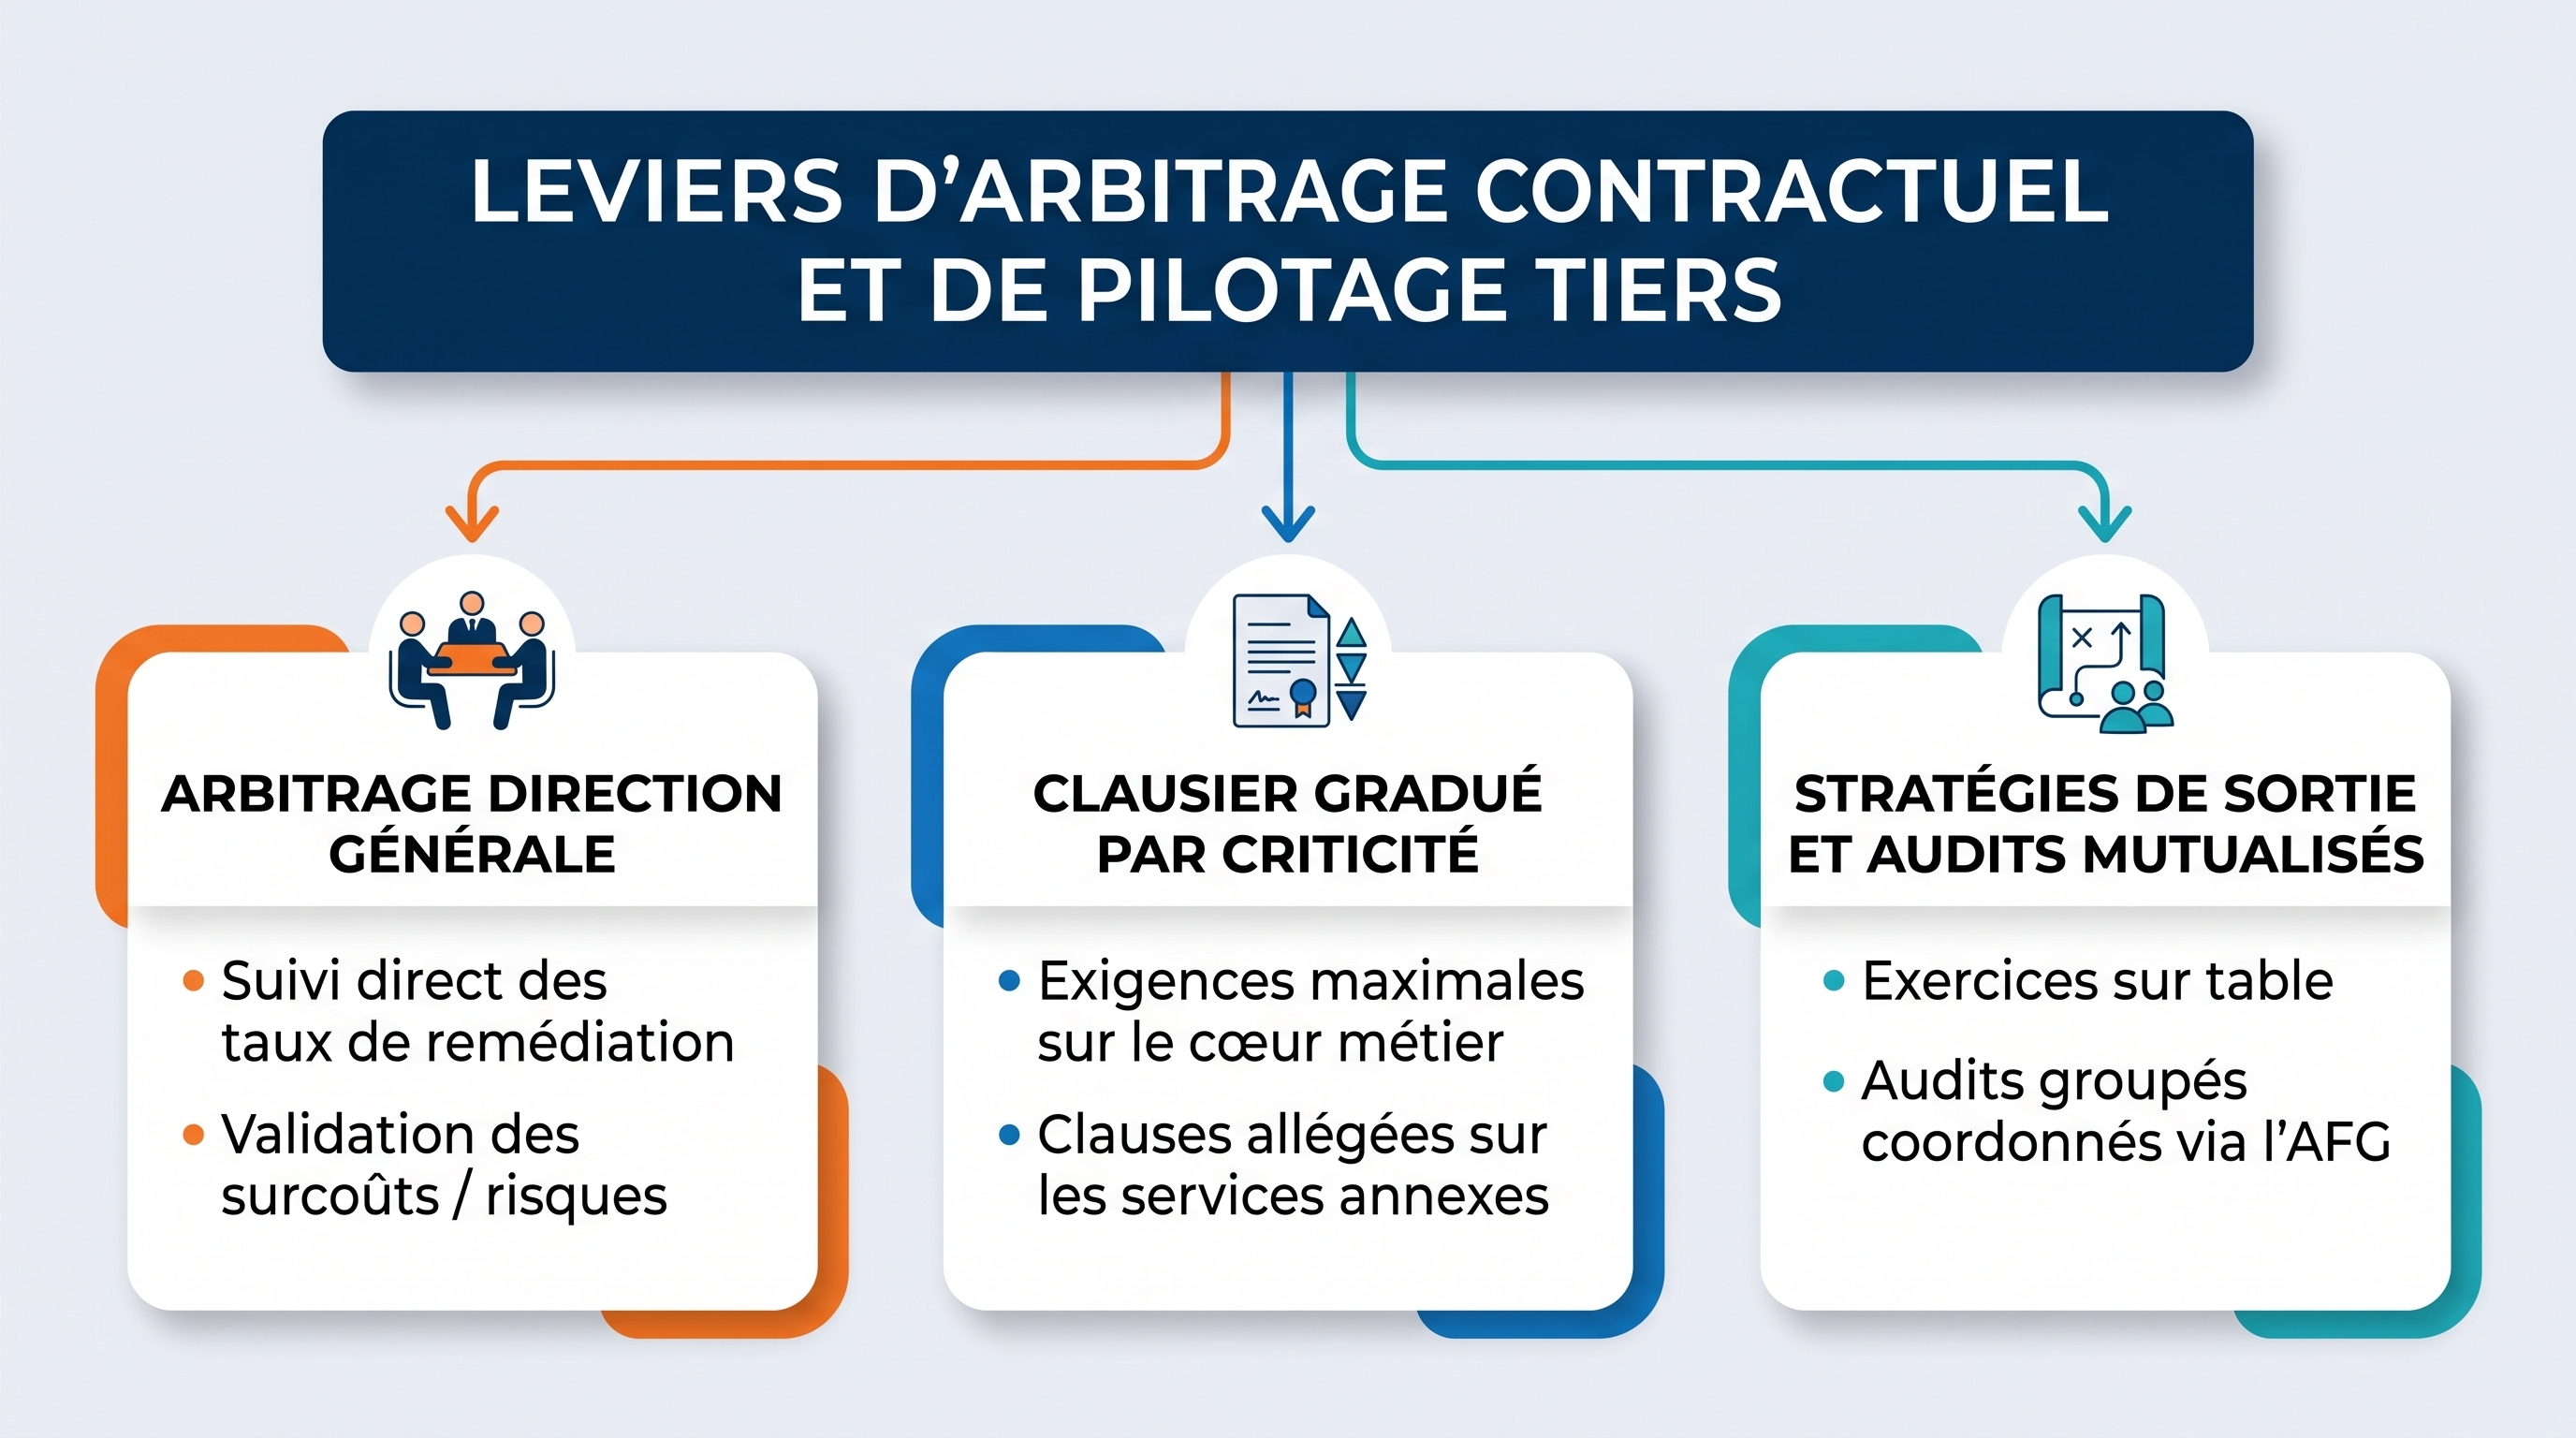
- Pilotage au niveau de la Direction Générale : Arbitrage politique direct des arbitrages financiers et opérationnels. La comitologie exécutive valide soit la prise en charge des surcoûts de mise en conformité facturés par les prestataires, soit l'acceptation formelle des risques résiduels en cas de blocage persistant.
- Graduation par la criticité (Clausier différencié) : Priorisation absolue des efforts juridiques sur les prestataires supportant des fonctions critiques ou importantes (FCI), en appliquant une grille de négociation alléguée aux fournisseurs de services non essentiels.
- Opérationnalisation des stratégies de sortie : Conduite de simulations de rupture de service (tabletop exercises) testant la réversibilité effective des données et la basculer vers un fournisseur alternatif ou une solution interne dégradée.
- Mutualisation des audits et rôle catalyseur de l'AFG : Pour surmonter le coût d'audit individuel des éditeurs critiques, l'écosystème financier s'appuie sur des initiatives mutualisées. L'Association Française de la Gestion financière (AFG) joue un rôle central de coordinateur en structurant des cadres d'audits groupés et des trames de négociation standardisées au bénéfice des SGP de taille moyenne ou modeste.
S'agissant des Prestataires Tiers Critiques de TIC (CTTP), l'AMF rappelle qu'ils sont désignés à l'échelle européenne et soumis à la supervision directe des Autorités Européennes de Surveillance (dont l'EBA et l'ESMA). L'exhaustivité du Registre des Informations (ROI) transmis par chaque SGP - affichant désormais 85 % de conformité - constitue la donnée d'entrée fondamentale permettant aux autorités de calculer les seuils de concentration systémique.
Sur le segment spécifique des valorisateurs, l'AMF maintient une position d'invariabilité réglementaire. Bien que cette profession ne dispose pas d'un statut d'entité financière régulée homogène à l'échelle de l'Union Européenne, et malgré les contestations de certains acteurs de marché, l'AMF qualifie fermement les valorisateurs de prestataires de services TIC. Par conséquent, les contrats liant une SGP à un valorisateur doivent impérativement intégrer les dispositions de l'article 30, et spécifiquement l'article 32G exigeant le droit d'accès, d'inspection et de collaboration directe des autorités de tutelle auprès des installations du prestataire.
2. Retour d'expérience sur les incidents majeurs et chaîne d'alerte
2.1 Panorama statistique et cartographie des menaces
L'analyse consolidée des notifications d'incidents collectées par l'AMF sur une période de 18 mois d'application du règlement DORA permet de dresser le bilan statistique suivant :
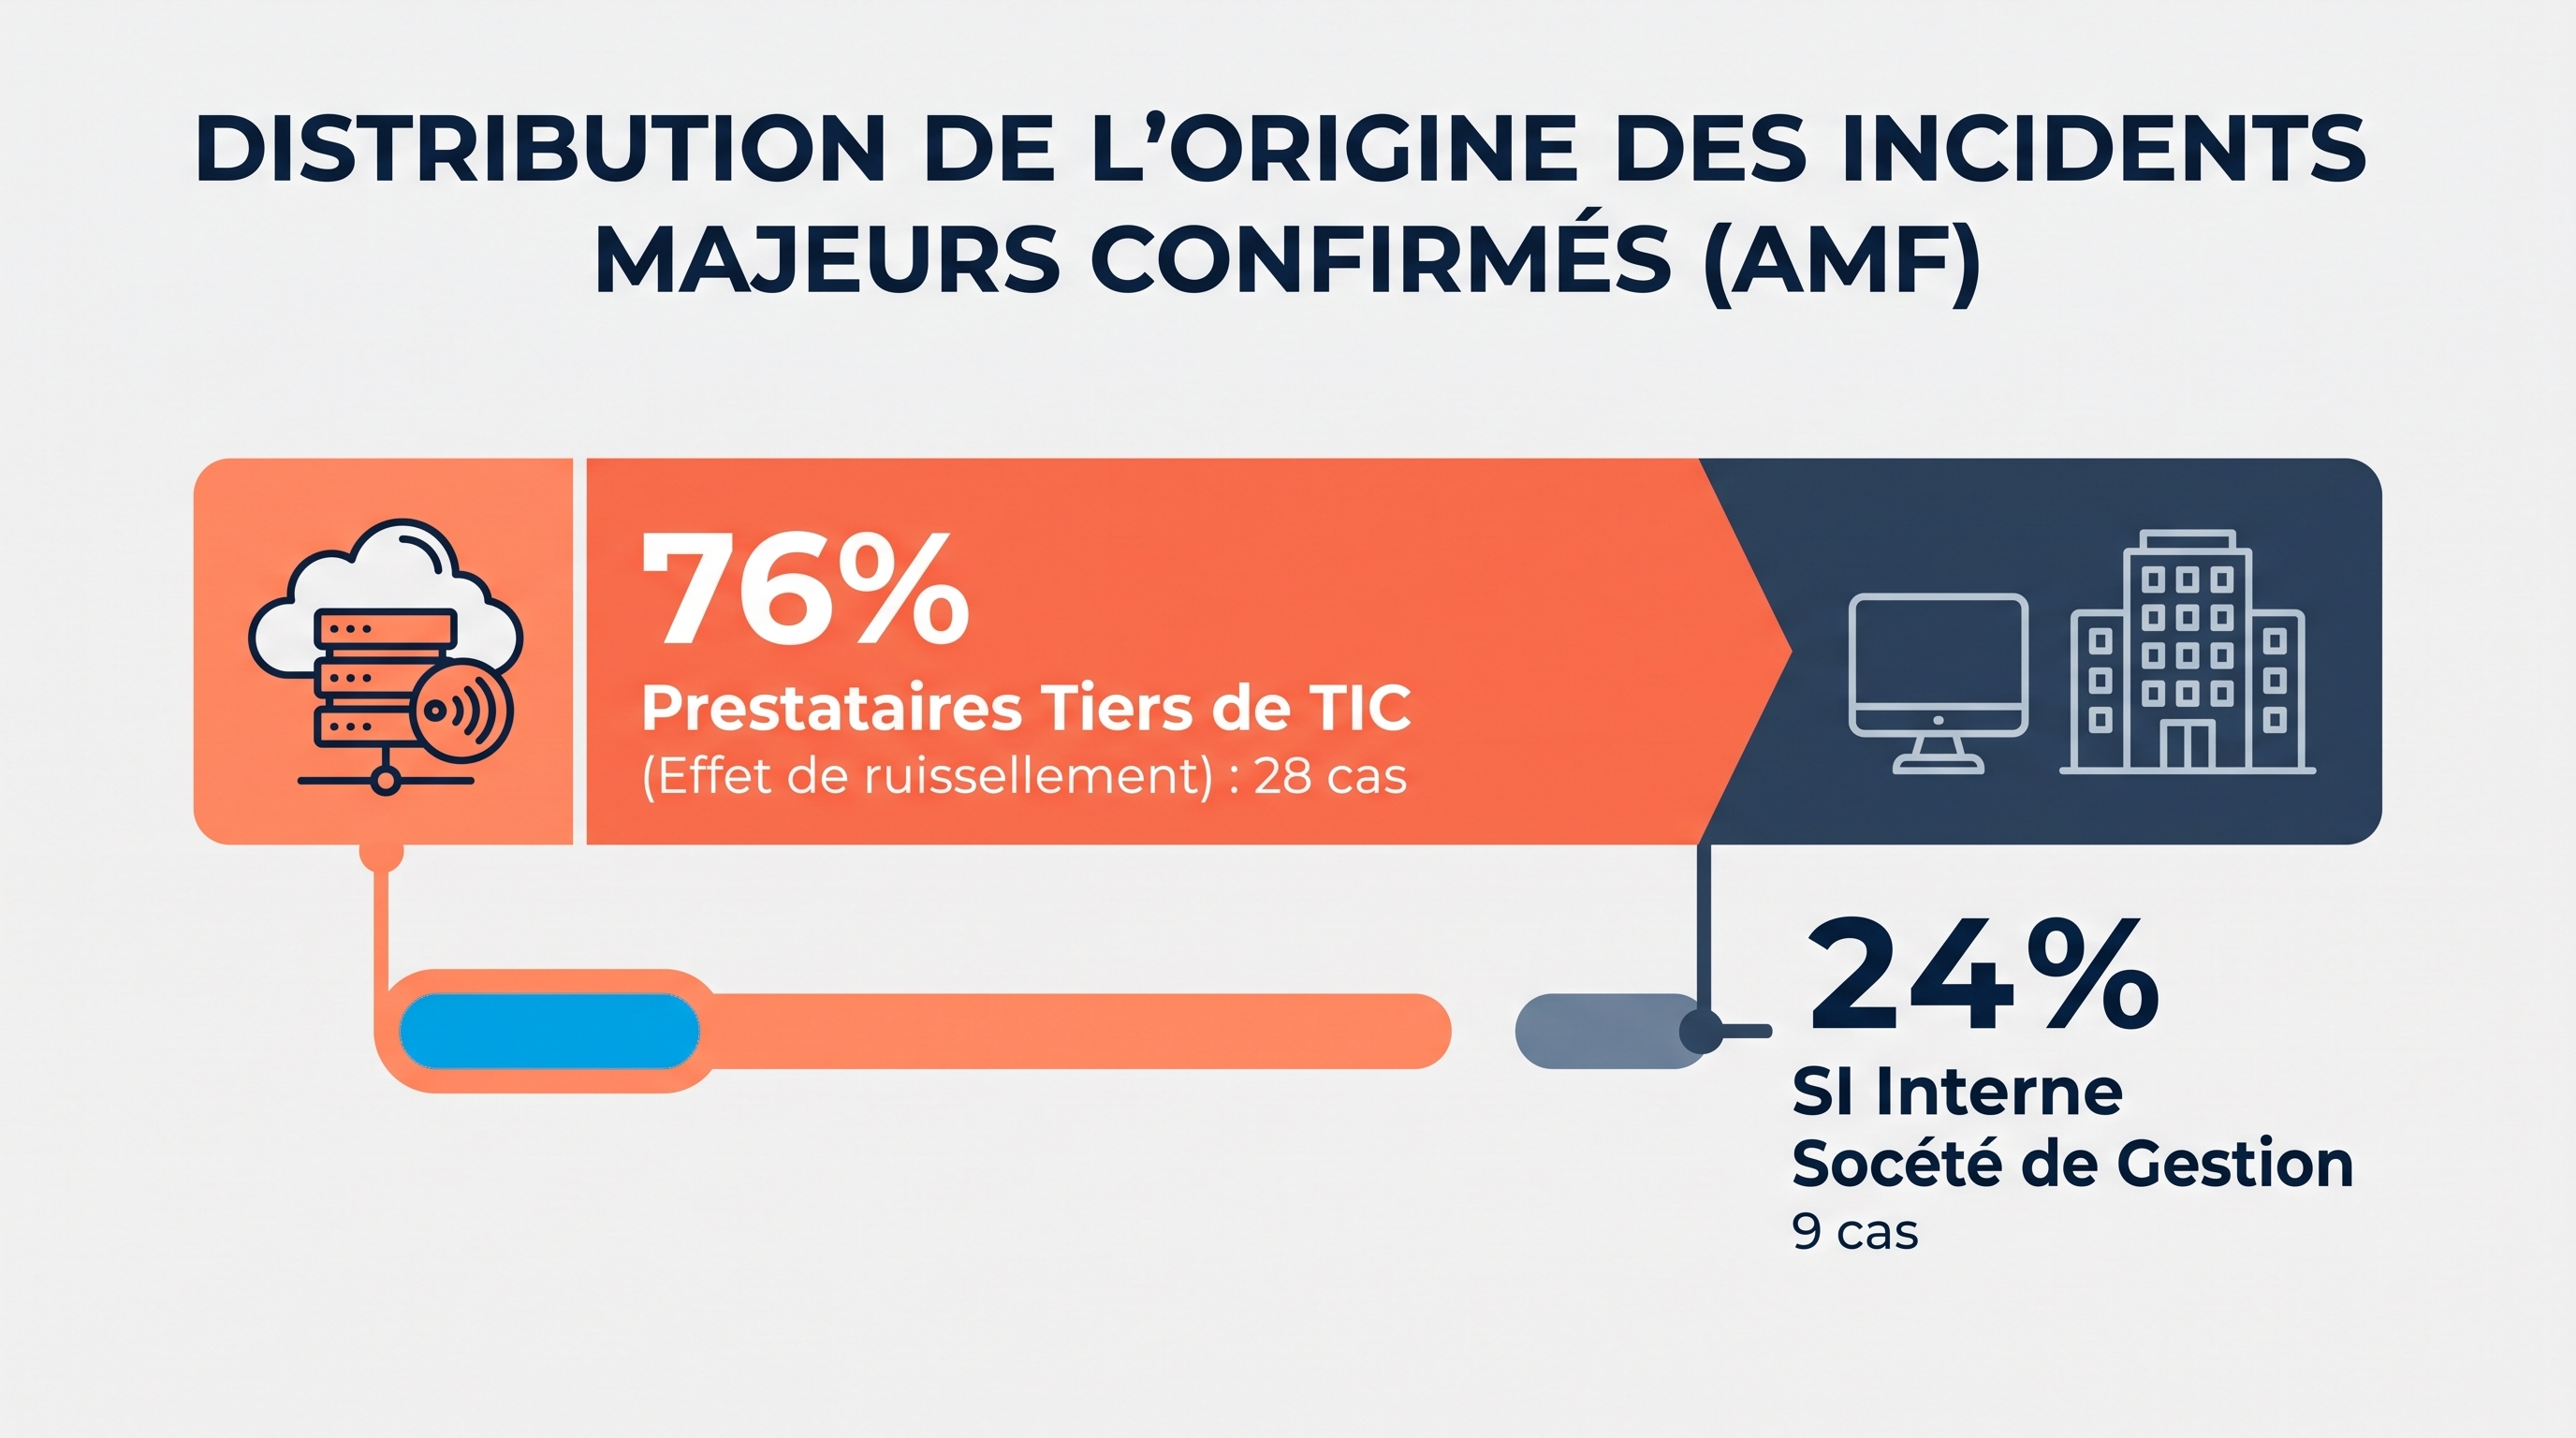
- 53 déclarations initiales d'incidents transmises à l'autorité de supervision, ayant qualifié après instruction consolidée 37 incidents majeurs.
- ~75 % des incidents majeurs confirmés sont la conséquence directe de cyberattaques sophistiquées, le solde (25 %) résultant de défaillances opérationnelles d'infrastructures ou de ruptures d'interconnexion réseau.
- ~76 % des cas (28 incidents sur 37) prennent leur source dans le système d'information d'un prestataire tiers, illustrant la matérialisation massive du risque de chaîne d'approvisionnement (supply chain attack) par effet de propagation.
Les interruptions d'activité enregistrées s'échelonnent de 2 heures à plus de 30 jours consécutifs, impactant l'ensemble des maillons de la chaîne de valeur financière. Les fonctions critiques et services TIC les plus touchés sont :
- L'exécution et le suivi des ordres : Indisponibilité des progiciels OMS/PMS (Order/Portfolio Management System).
- La tenue des registres et bases clients : Compromission ou chiffrement des bases CRM et des serveurs de messagerie.
- La conformité et le contrôle des flux : Paralysie des moteurs de filtrage LCB-FT et des outils de vérification KYC.
- La chaîne d'entrée en relation (onboarding) : Blocage des processus de souscription et de signature électronique.
2.2 Analyse de cas d'usage typiques
L'instruction des dossiers de crise par le régulateur met en évidence deux typologies récurrentes d'attaques :
Cas N°1 : Usurpation d'identité et hameçonnage ciblé sur gérant financier
Un gérant de portefeuille accède à distance au SI de l'entreprise depuis un équipement personnel non sécurisé (BYOD dépourvu d'agent EDR et d'isolation). Un hameçonnage ciblé (spear-phishing) permet aux assaillants de dérober ses identifiants de session et le jeton de double authentification par relecture. Les attaquants s'introduisent dans la boîte de messagerie, étudient le langage métier, puis émettent des instructions frauduleuses d'appels de fonds et de modification de relevés d'identité bancaire (RIB) à destination des sousripteurs et des dépositaires. Le manque de contrôle strict sur les connexions nomades et l'absence de validation hors-bande des ordres de virement entraînent une exécution de flux non autorisés avant détection.
Cas N°2 : Exfiltration de données et arrêt d'activité chez un agrégateur de données
Un prestataire d'agrégation de données de portefeuille subit une intrusion par ransomware. Pour stopper la propagation de la menace, l'éditeur isole brutalement l'intégralité de son infrastructure, coupant sans préavis les liaisons API vers les SGP clientes. La SGP subit une indisponibilité immédiate du système de suivi de ses risques et de sa chaîne d'entrée en relation client. La perte d'accès aux moteurs d'agrégation contraint la société de gestion à interrompre temporairement ses ouvertures de comptes et à basculer ses contrôles de limites sur des procédures manuelles sur dégradation papier. L'analyse médico-légale (forensics) révèle en outre l'exfiltration préalable de données à caractère personnel et de données financières confidentielles relatives aux porteurs de parts.
2.3 Exigences réglementaires de notification
L'encadrement temporel de la chaîne d'alerte s'impose aux entités financières au travers de deux règlements délégués pris en application de DORA :
- Règlement délégué (UE) 2024/1772 : Définit les critères qualitatifs et quantitatifs de qualification des incidents majeurs (seuils de durée d'interruption, périmètre des utilisateurs touchés, volumes de données critiques altérées, impact économique direct et dégradation réputationnelle).
- Règlement délégué (UE) 2025/301 : Fixe le calendrier strict de notification aux autorités compétentes.
L'entité assujettie est soumise à une double contrainte temporelle d'escalade :
\text{Délai Notification Initial} \le \min \left( \text{Heure de Classification} + 4\text{h} \,,\, \text{Heure de Découverte} + 24\text{h} \right)
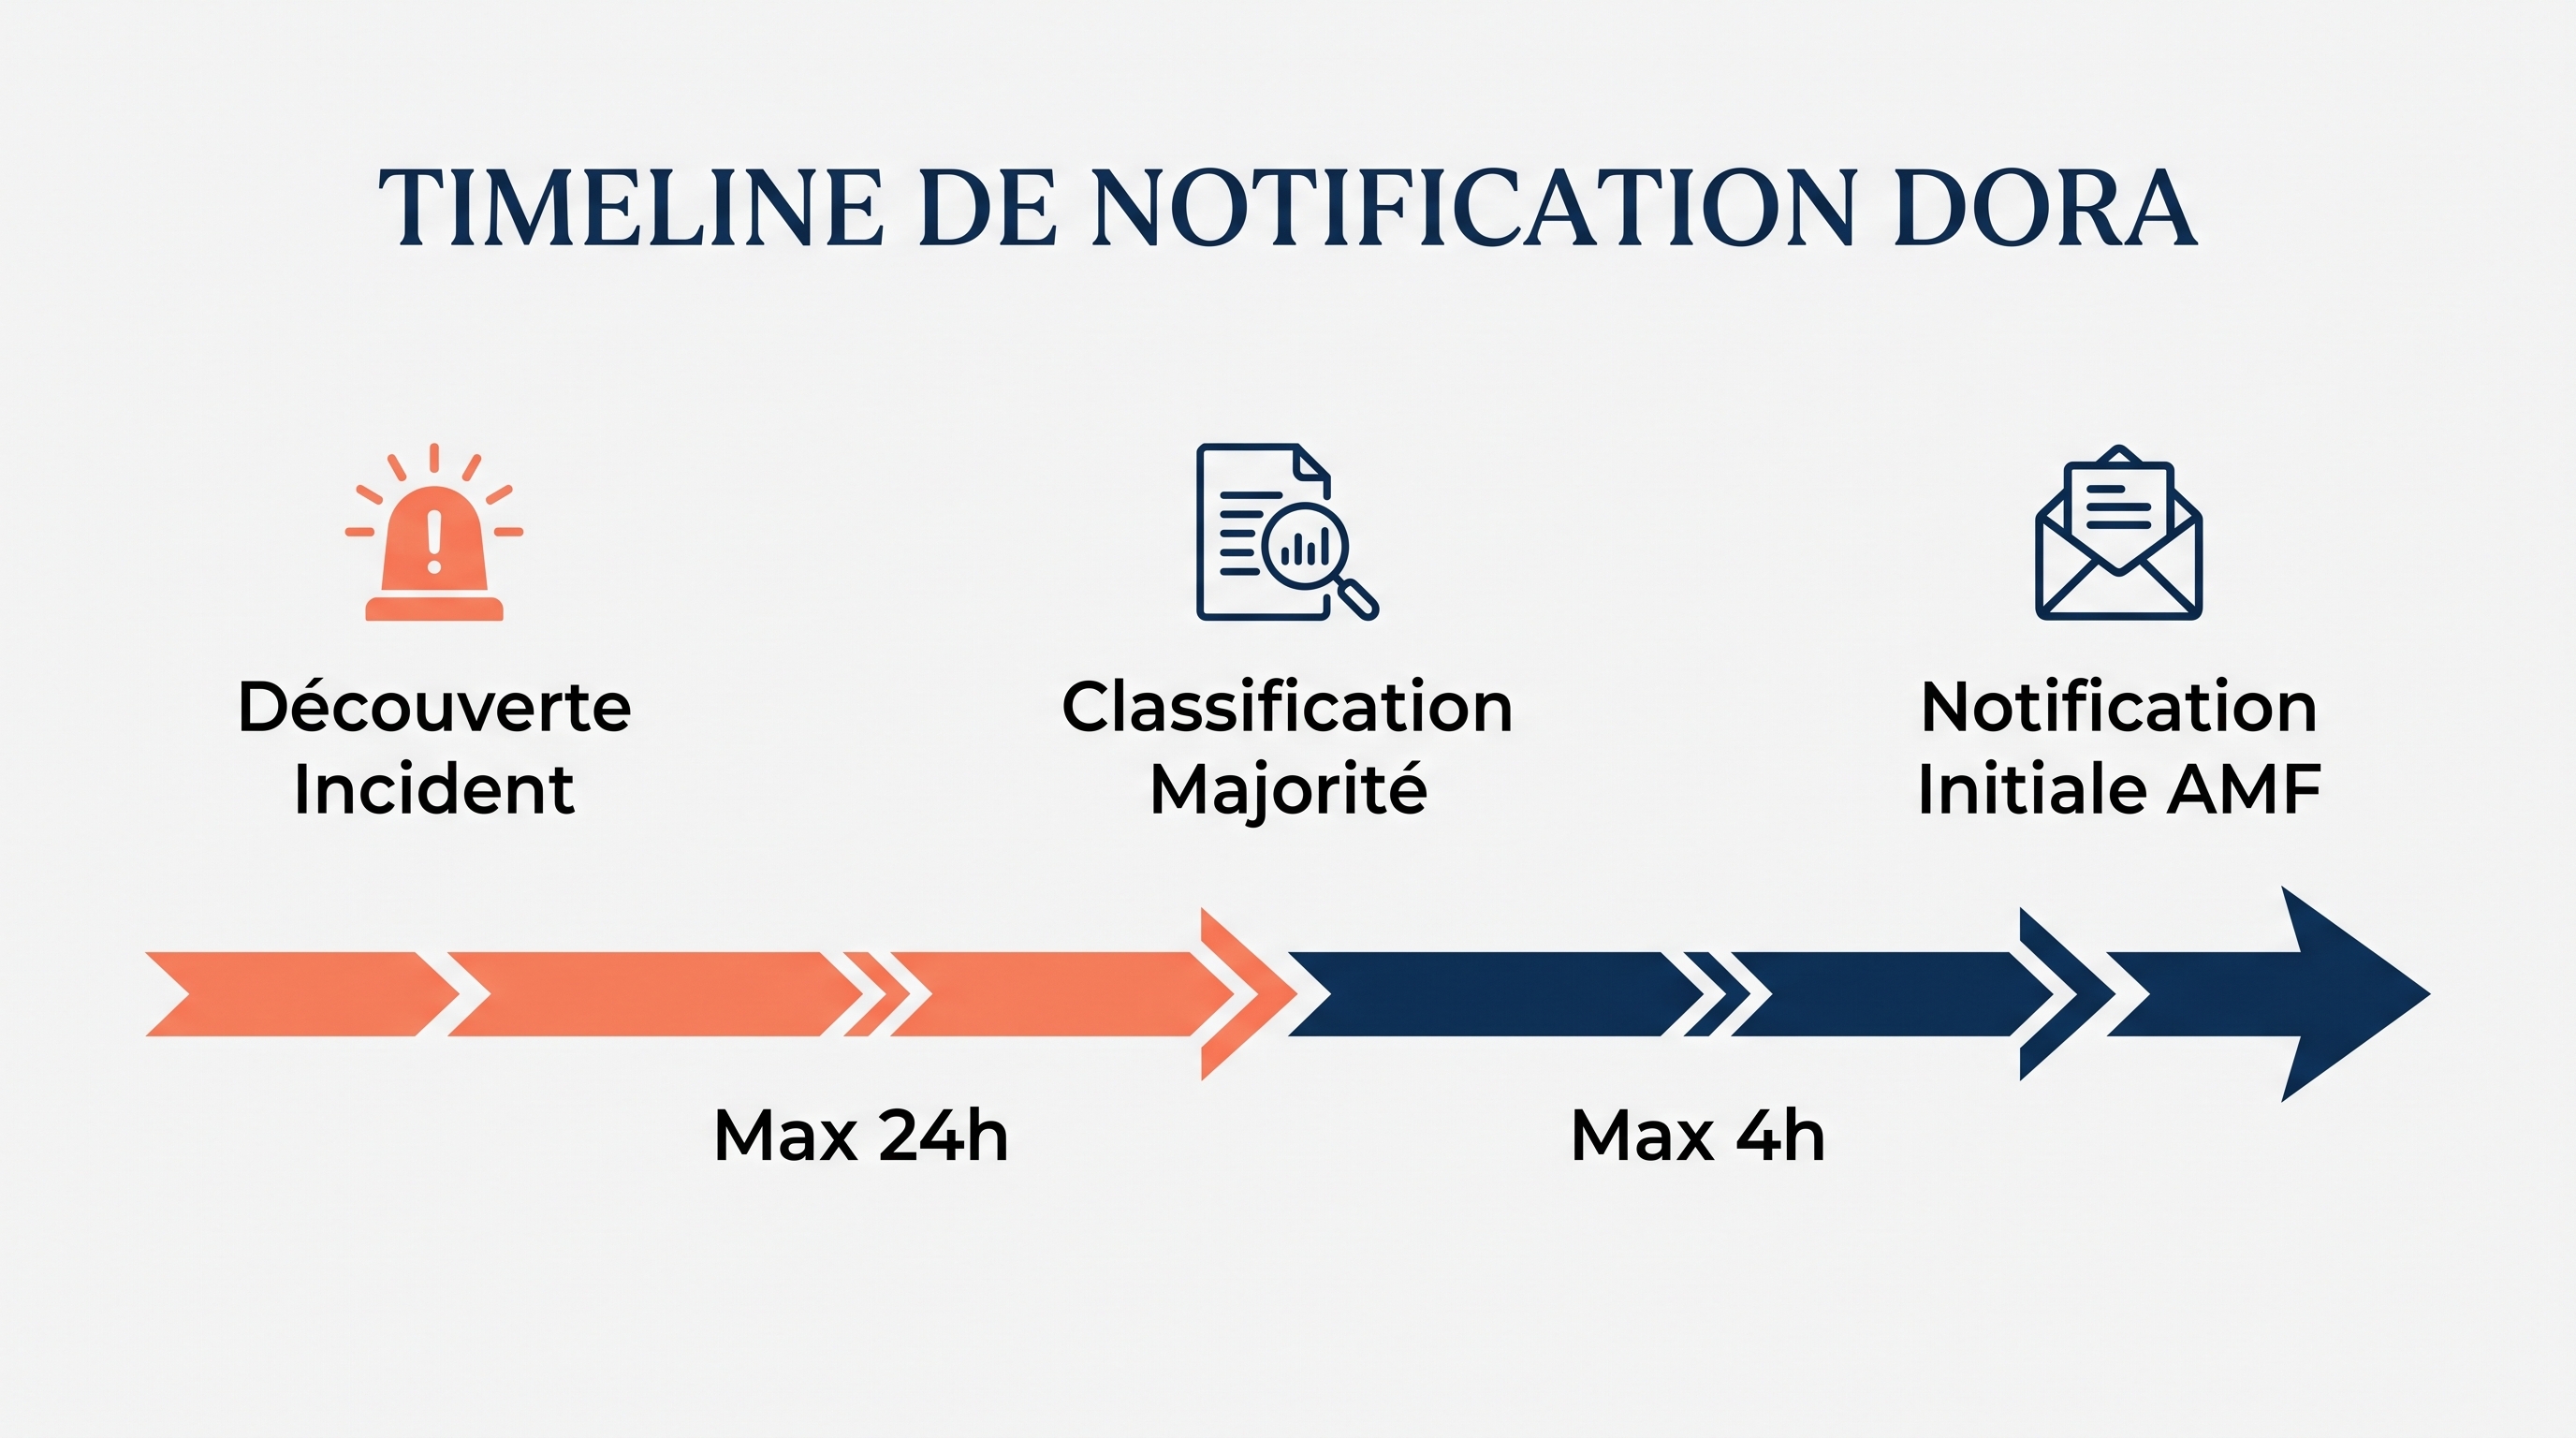
Note d'application (Art. 8 du Règlement Délégué UE 2025/301) : Si l'analyse technique initiale ne permet pas de qualifier l'incident comme majeur dans les 24 heures suivant sa détection, mais que la qualification s'impose ultérieurement en raison de l'aggravation des impacts, la notification initiale doit intervenir impérativement dans les 4 heures suivant le constat de déclenchement du seuil de majorité.
3. Synthèse des contrôles de l'AMF et constats d'hygiène informatique
3.1 Modalités d'intervention et rôle des audits PASSI
Dans le cadre de ses campagnes d'enquêtes thématiques (spot) et de ses contrôles classiques (ayant couvert environ 30 SGP, dont 15 entités auditées spécifiquement au cours de 3 vagues spot), l'AMF évalue la réalité opérationnelle des dispositifs de sécurité. L'autorité recourt aux prérogatives accordées par le Code monétaire et financier pour mandater des Prestataires d'Audit de la Sécurité des Systèmes d'Information (PASSI), qualifiés par l'ANSSI, chargés d'exécuter des tests d'intrusion techniques sur les cibles contrôlées.
Les investigations PASSI sont encadrées par une convention de test formalisée (définissant le périmètre d'IP sources, les fenêtres d'exécution et les règles d'engagement) et couvrent deux périmètres d'attaque :
- Les vecteurs externes : Évaluation de la résistance des applications exposées sur Internet (portails clients, API, serveurs Web) contre l'injection de code, l'exfiltration de bases de données et le contournement d'authentification.
- Les vecteurs internes : Simulation de la prise de contrôle d'un poste de travail au sein du réseau d'entreprise pour tester la capacité du système à bloquer l'élévation non autorisée de privilèges et la progression latérale.
L'AMF martèle un principe de responsabilité réglementaire non transmissible : l'entité financière contrôlée est seule comptable de la faisabilité des audits techniques sur son SI étendue.
Dans l'hypothèse où un éditeur tiers (notamment extra-européen) oppose un refus catégorique à la réalisation des tests PASSI mandatés par l'autorité - cas documenté lors d'un contrôle portant sur une application de speech-to-text exploitée pour la rédaction de comptes-rendus - le refus de l'éditeur est imputé directement à l'entité contrôlée. Ce constat de non-conformité majeure au titre de l'article 32G de DORA contraint l'entité assujettie à procéder à la résiliation obligatoire du contrat d'édition sous peine de sanction financière.
3.2 Relevé des vulnérabilités et manquements récurrents
Les conclusions d'inspection révèlent la persistance de carences élémentaires en matière d'hygiène informatique. Ces faiblesses constituent autant de violations directes des obligations d'organisation et de prévention prévues par l'article 9 de DORA (Protection et prévention).
Le tableau ci-après cartographie la matrice des manquements relevés sur le terrain par le collège d'inspection de l'AMF :
Domaine de contrôle | Constats d'inspection / Vulnérabilités récurrentes | Risque opérationnel et réglementaire (Art. 9 DORA) |
Gouvernance & Organisation | • Rattachement hiérarchique direct du RSSI à la DSI, neutralisant l'indépendance d'arbitrage.<br>• Défaut d'acculturation et faible implication effective de la Direction Générale dans le suivi des risques TIC. | Absence d'arbitrage impartial sur la dette technique ; défaut de supervision exécutive en cas de crise cyber. |
Politiques & Procédures | • Cartographie des actifs informatiques et des données sensibles incomplète ou non actualisée.<br>• Procédures d'escalade d'incident floues, dépourvues de seuils de notification opérationnels. | Incapacité à définir le périmètre à défendre en priorité ; retard d'escalade vers les autorités de tutelle. |
Administration IT | • Postes de travail autorisant les ports USB sans blocage applicatif (constaté dans 70 % des SGP lors des enquêtes de place).<br>• Postes nomades dépourvus de chiffrement intégral du disque dur.<br>• Inventaires matériels et applicatifs obsolètes. | Vecteur majeur d'infection matérielle et d'exfiltration de données ; fuite de données confidentielles en cas de vol de PC portable. |
Contrôle Interne | • Inexistence de revues périodiques des accès logiques (maintien de comptes actifs pour des salariés ayant quitté la SGP).<br>• Absence de cadrage budgétaire et stratégique des tests d'intrusion (méconnaissance des cibles et coûts). | Utilisation de comptes orphelins pour l'intrusion latérale ; tests d'intrusion de façade non pertinents vis-à-vis des menaces réelles. |
4. L'IA générative et l'IA "frontière" : Changement de paradigme pour la cybersécurité
4.1 L'effet de levier offensif de l'IA (Frontier AI)
L'émergence des modèles d'intelligence artificielle dits « frontière » (tels que Mythos preview ou GPT 5.5-ci cyber) annule l'étanchéité des systèmes défensifs traditionnels. L'IA frontière démocratise l'ingénierie d'attaque sur du code hérité (legacy) type Cobol, abolissant le coût d'entrée technique pour l'exploitation de failles dormantes parfois enfouies depuis plus de vingt ans.
L'effet de levier offensif s'articule autour de trois axes de rupture :
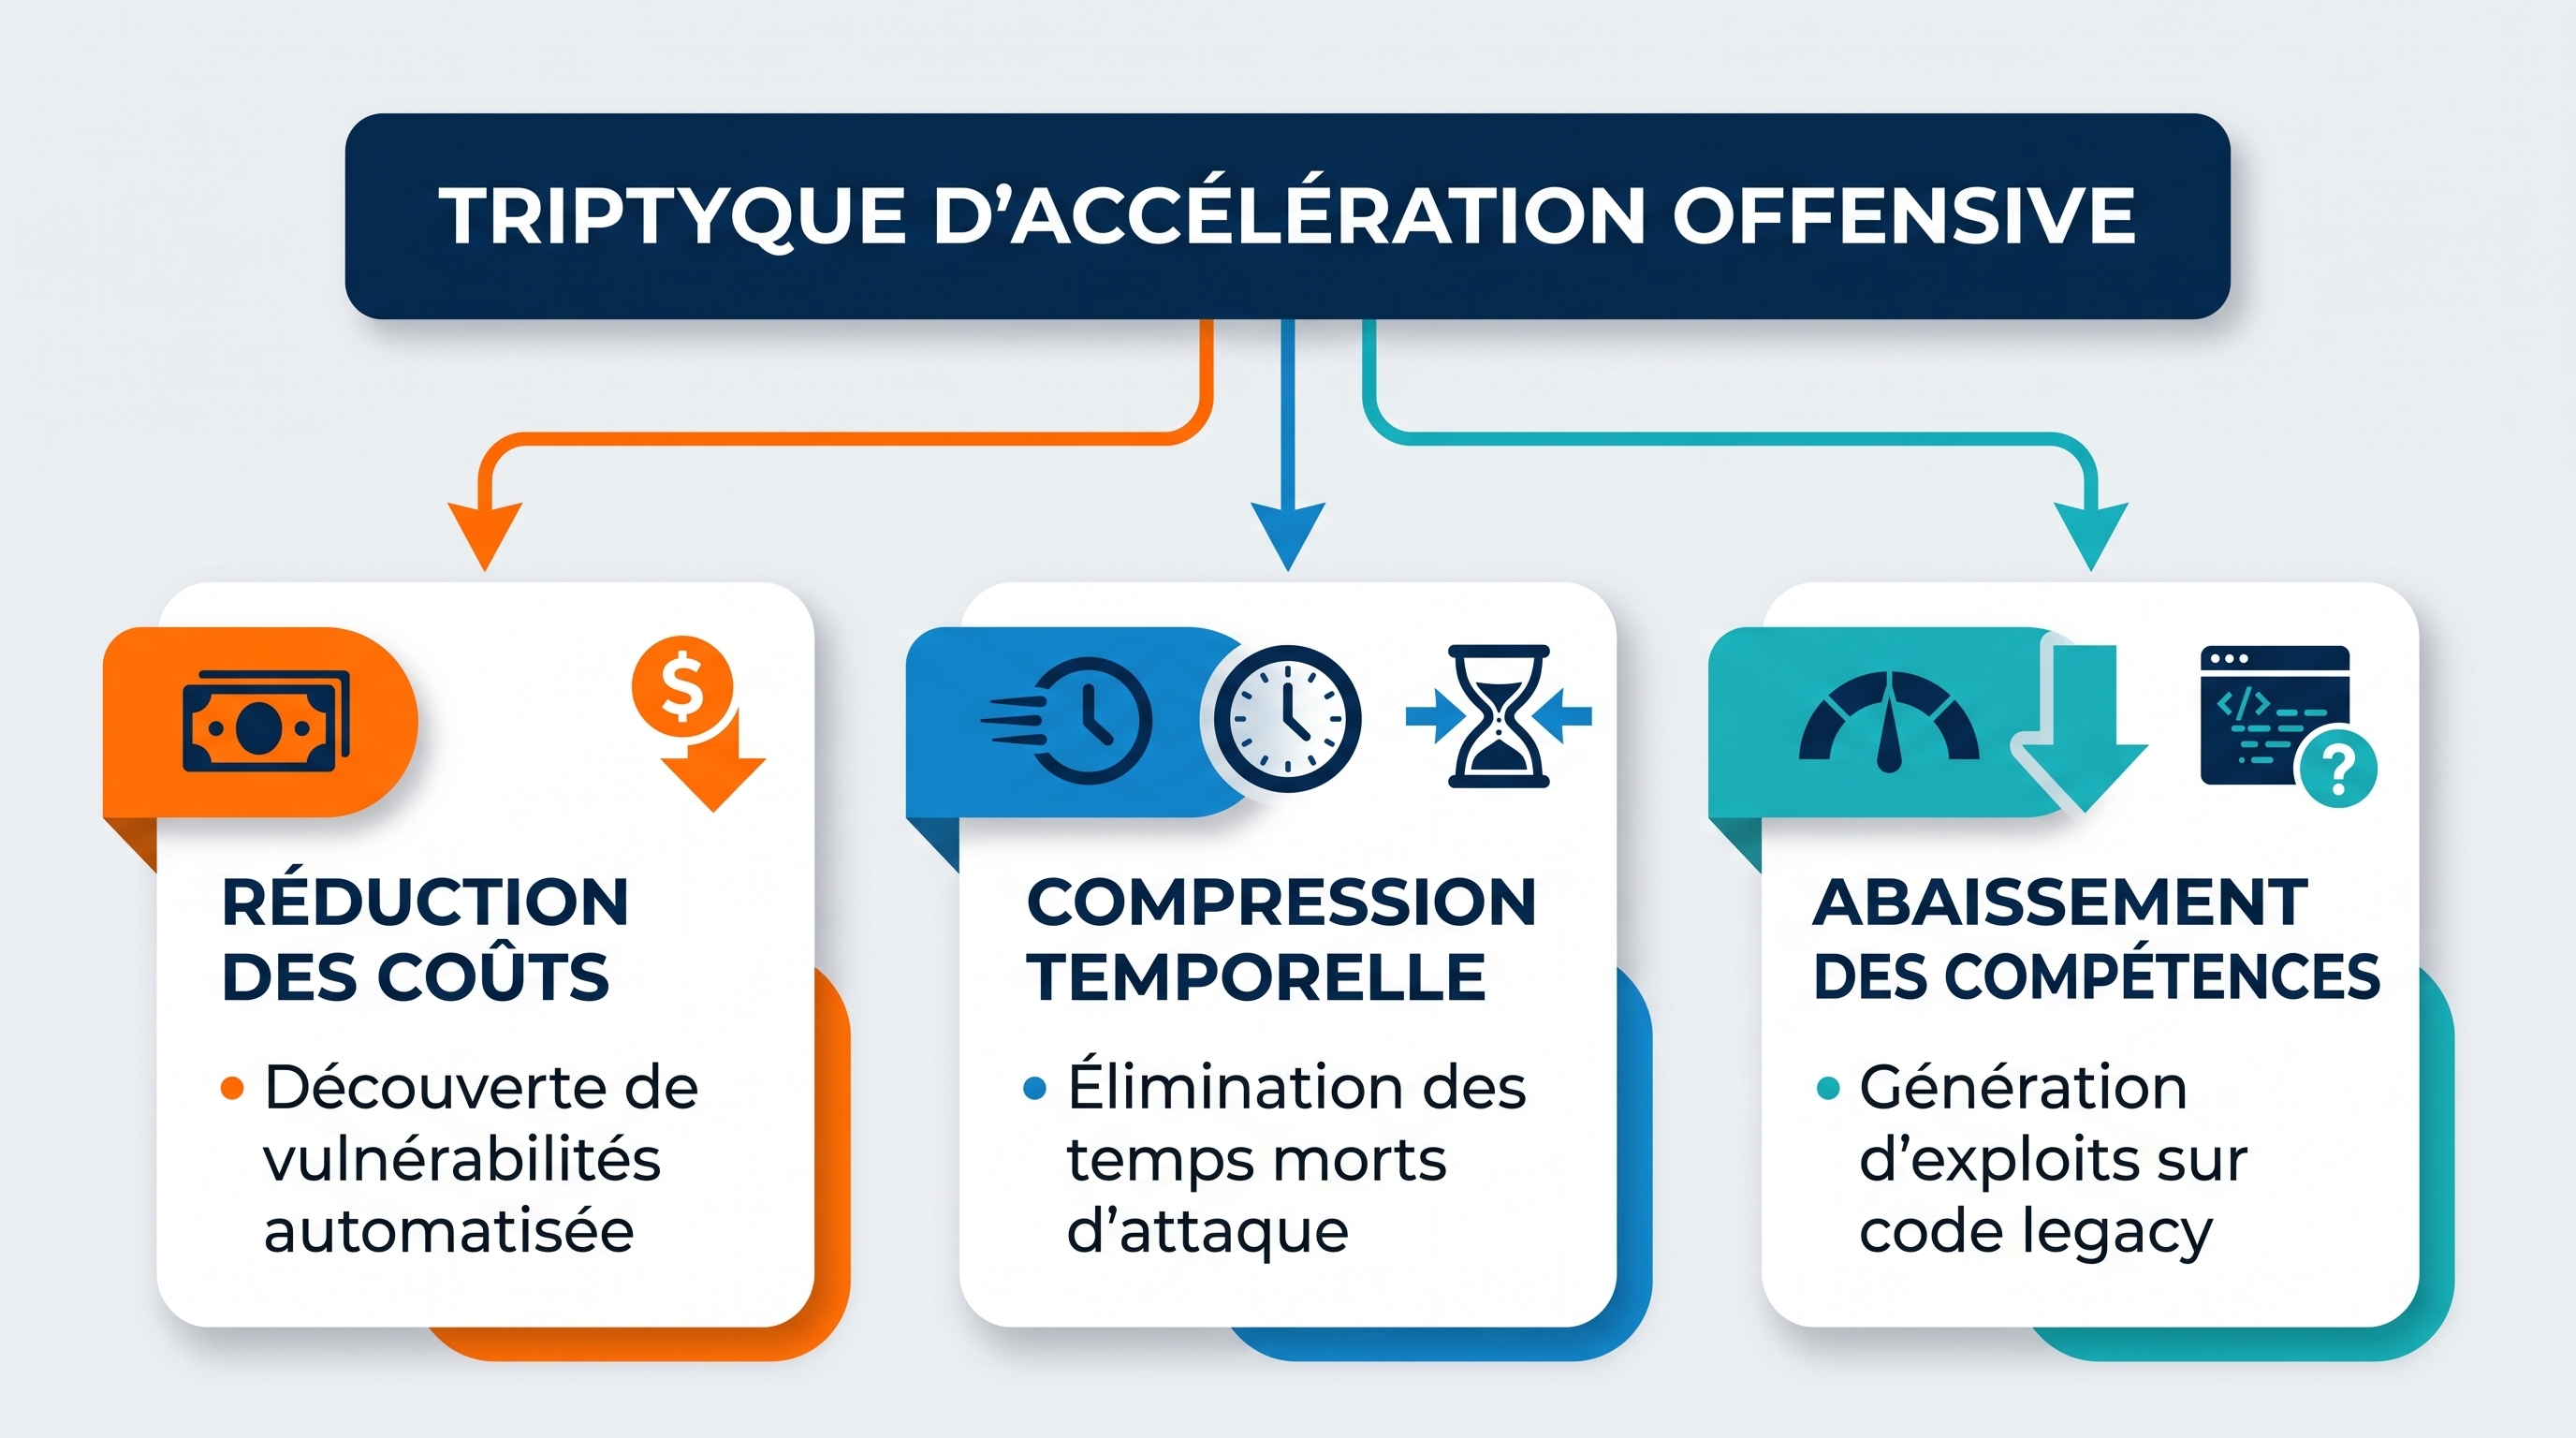
- L'automatisation à coût marginal nul : Les agents autonomes scannent en continu les dépôts de code et les interfaces exposées pour identifier les vulnérabilités exploitables sans intervention humaine.
- La compression temporelle de l'attaque : La séquence globale d'intrusion (reconnaissance, élévation de privilèges, exfiltration) est comprimée dans une fenêtre temporelle de quelques minutes, annulant la capacité de réaction des SOC fondés sur une intervention humaine.
- La prolifération des attaquants : La suppression des prérequis d'expertise algorithmique permet à des acteurs peu qualifiés d'exécuter des campagnes de piratage hautement sophistiquées.
Il en résulte une asymétrie financière et opérationnelle violente : le ratio de coût entre l'attaque et la défense s'établit désormais à 1 pour 100. Une offensive complexe développée pour un coût d'ingénierie de 1 000 $ génère en moyenne 100 000 $ de dépenses de remédiation, d'investigation et d'interruption d'activité chez la victime.
Le risque géopolitique et souverain de rupture d'accès
Cette mutation technologique a pris une dimension géopolitique systémique. Au lendemain des annonces relatives à l'efficacité offensive de Mythos et GPT 5.5-ci cyber, le Trésor américain, la Réserve Fédérale (Fed) et la Banque Centrale Européenne (BCE) ont convoqué en urgence les dirigeants des plus grandes institutions bancaires mondiales.
La concrétisation du risque souverain est intervenue en juin 2026 : sur injonction de l'administration américaine via un décret de sécurité nationale (Executive Order), la société Anthropic a brutalement interrompu l'accès à ses modèles pour l'ensemble des entités non américaines.
Pour les SGP et entités financières européennes, cet événement démontre que la dépendance à des modèles d'IA tiers extra-européens constitue un risque d'interruption d'activité unilatéral majeur. Au sens de DORA, l'utilisation d'une IA souveraine ou la capacité de basculement vers un modèle alternatif constitue désormais une exigence stricte de continuité opérationnelle.
4.2 Usages défensifs et intégration de l'IA dans la gouvernance DORA
Pour compenser l'asymétrie offensive, l'IA doit être intégrée dans les chaînes de défense sous la forme d'un « défenseur augmenté ». En analyse de code, l'expérimentation conduite par Firefox au travers du projet Glasswing (utilisant Mythos preview) démontre une puissance de détection inédite : 271 failles critiques identifiées en un mois (avril 2026), contre un rythme historique moyen de 70 correctifs mensuels.
Néanmoins, l'intégration de l'IA au sein du système d'information de l'entité financière ne peut s'affranchir du cadre réglementaire DORA. Elle doit respecter l'architecture de gouvernance modélisée ci-dessous :
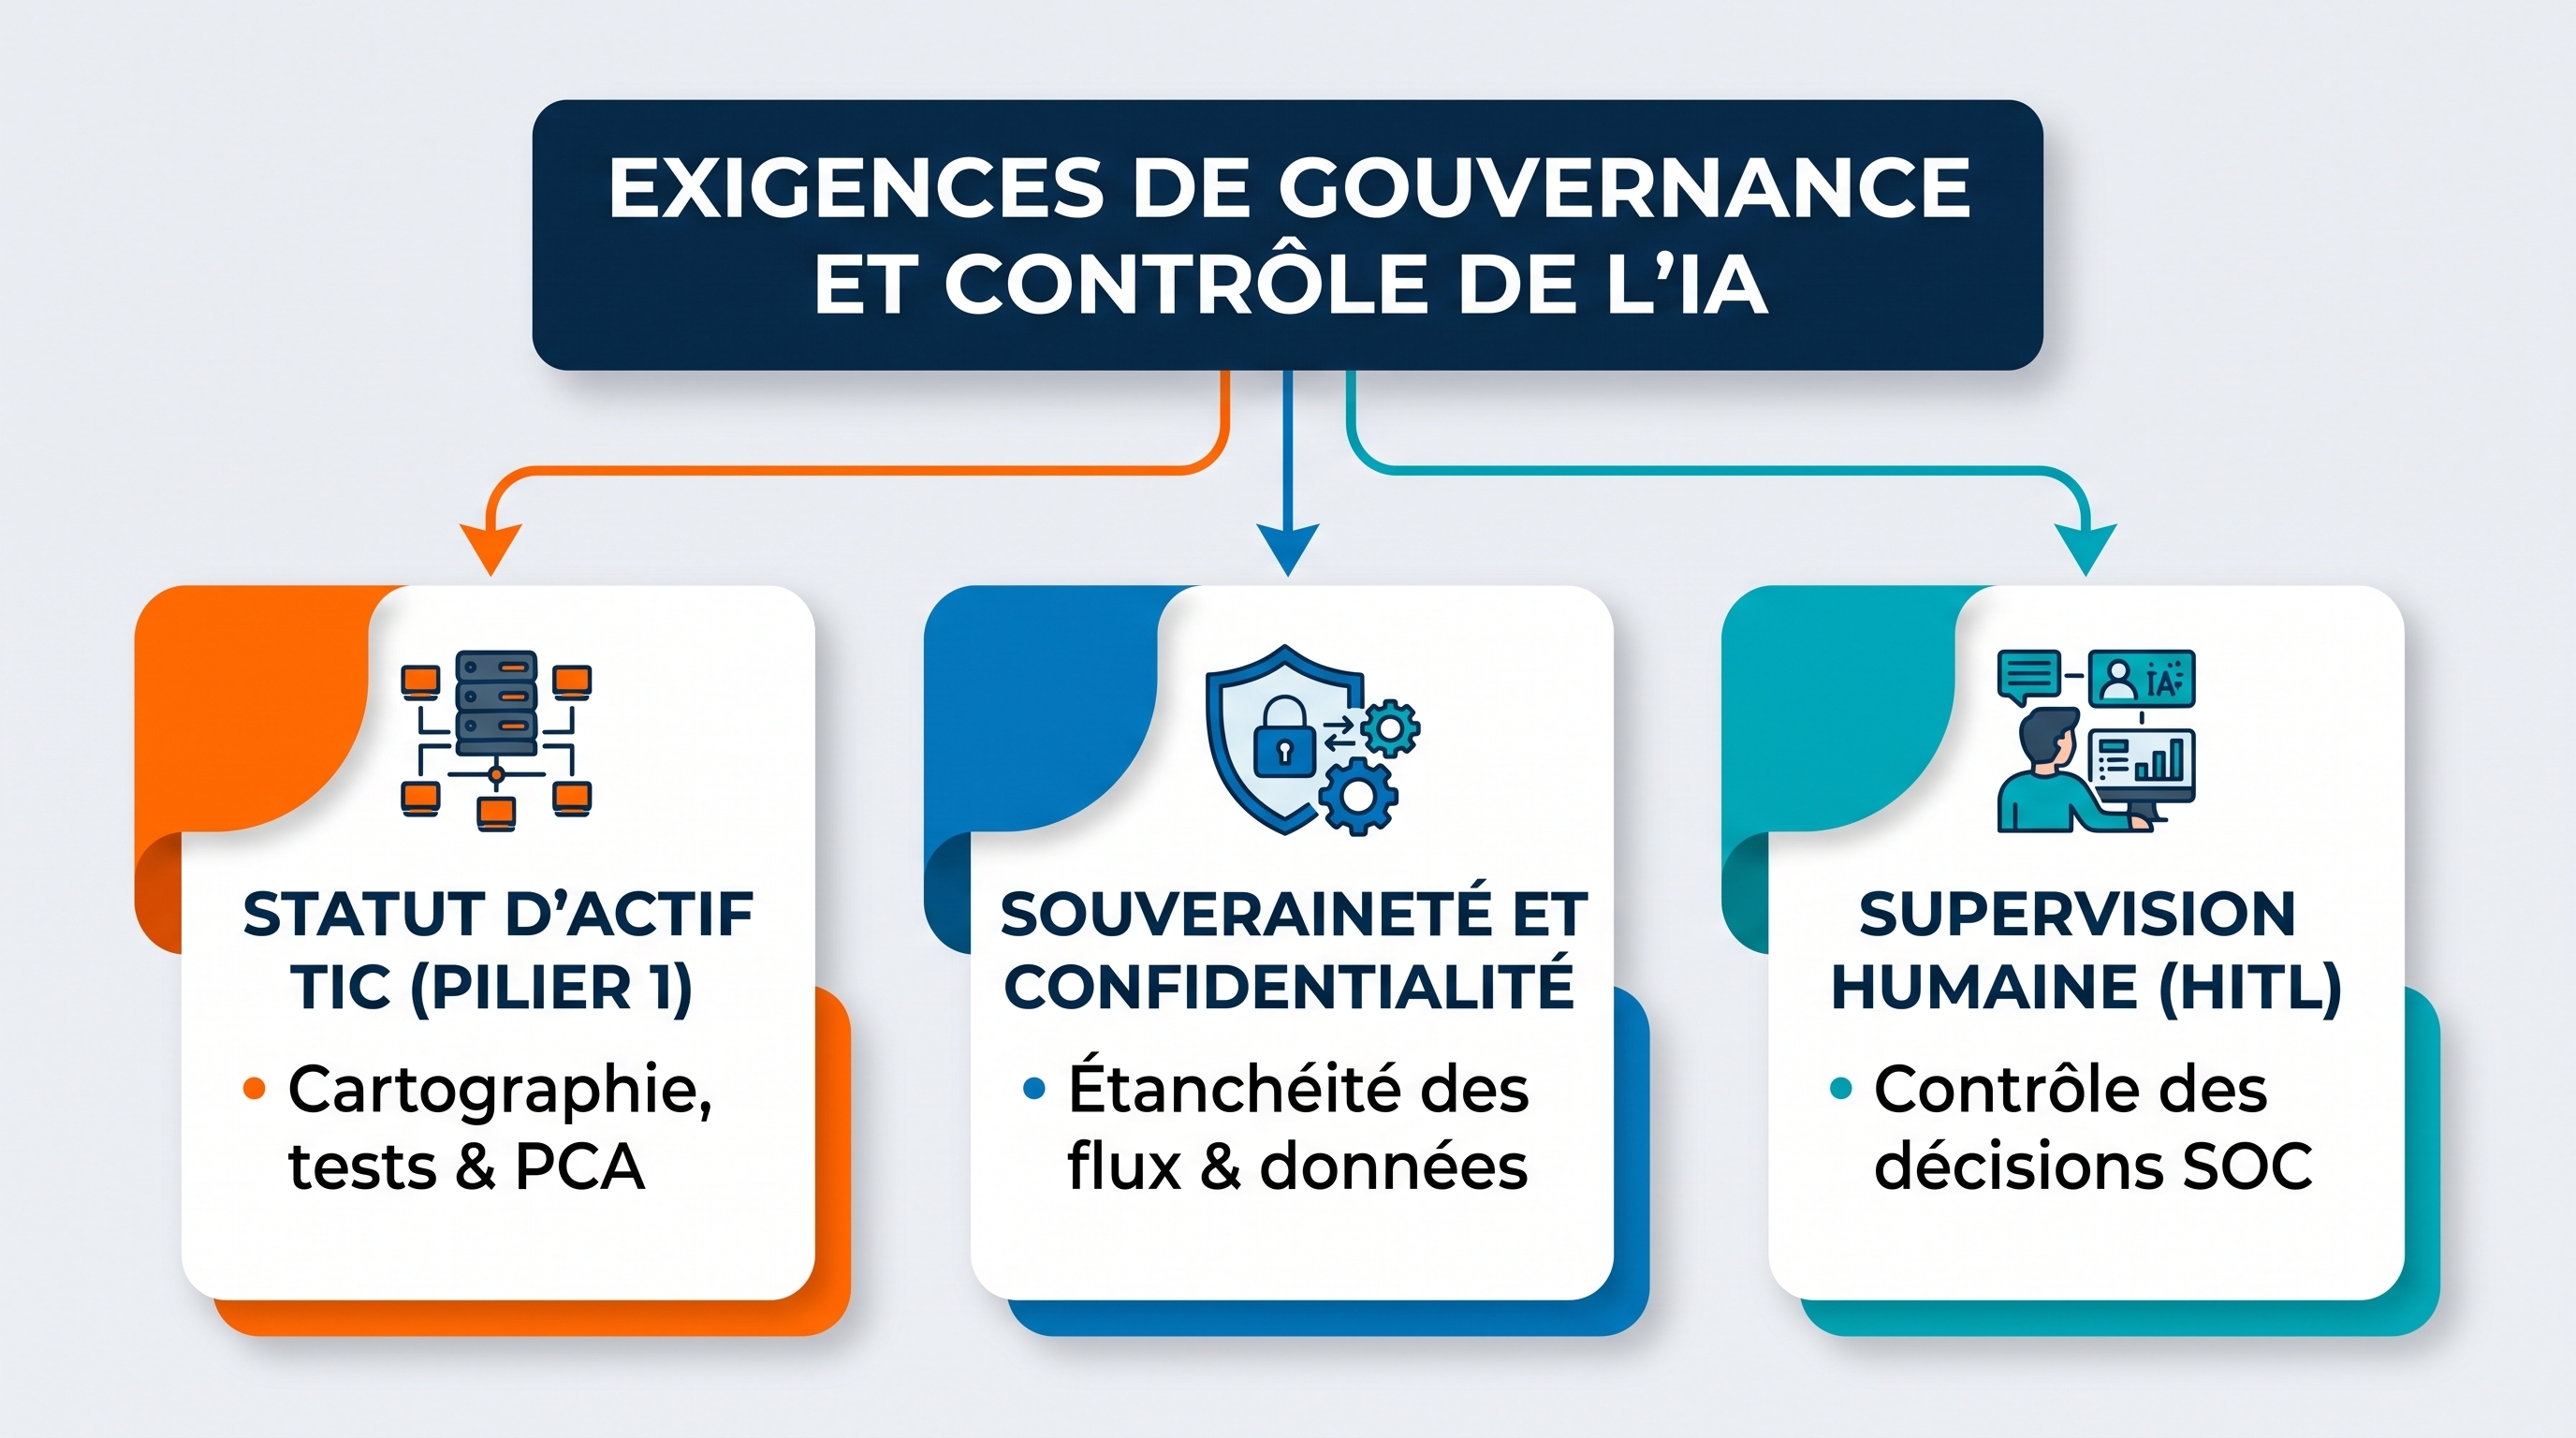
- 1. Qualification formelle d'actif TIC : Tout modèle d'IA (externe ou interne) utilisé pour la gestion de portefeuille, le contrôle conformité ou la cyberdéfense doit être inscrit au Registre des Informations et soumis au cycle complet de gestion des risques TIC.
- 2. Étanchéité et souveraineté des données : Interdiction stricte d'alimenter des modèles LLM publics ou hébergés hors UE avec des données financières confidentielles, des secrets d'affaires ou des données KYC. Encadrement strict contre le Shadow AI via le blocage technique des outils non homologués.
- 3. Maintien du contrôle humain (Human-in-the-Loop) : Aucune décision critique relative à la qualification d'un incident majeur, à la suspension d'un accès ou à l'arbitrage d'un virement ne doit être déléguée de manière entièrement automatisée à une IA.
- 4. Résilience face à la rupture de service : Obligation d'intégrer dans les plans de continuité d'activité (PCA) le scénario de défaillance ou de coupure souveraine d'accès au fournisseur d'IA.
5. Recommandations stratégiques et trajectoire de résilience
5.1 Synthèse des mesures prioritaires (Grands acteurs vs TPE/PME)
Face à l'intensification des risques croisés DORA / IA, les autorités de supervision (ANSSI, AMF, FMI, BCE) préconisent une feuille de route opérationnelle différenciée selon la taille et la complexité des structures :
Profil d'entité | Feuille de route opérationnelle et priorités d'allocation des ressources |
Grands établissements / Entités systémiques | • Réduction drastique des fenêtres de correctif : Passage imposé de cycles mensuels de patching à un traitement des vulnérabilités critiques en quelques heures.<br>• Création de centres dédiés VOC (Vulnerability Operation Center) : Unités chargées d'intercepter et corriger en continu les failles remontées par les IA offensives.<br>• Intégration SecOps dans les pipelines DevSecOps : Correctifs automatisés de code au sein des chaînes CI/CD guidés par l'IA.<br>• Exercices Red Team / TLPT avancés : Scénarisation d'attaques guidées par l'IA (Threat Intelligence) testant la réaction des équipes de défense. |
TPE / PME de la gestion d'actifs | • Mise en œuvre des 5 règles d'hygiène prioritaires de l'ANSSI :<br> 1. Mises à jour systématiques et automatisées des systèmes et applications.<br> 2. Sauvegardes déconnectées (immuables et hors-ligne) pour contrer les rançongiciels.<br> 3. Authentification multifacteur (MFA) forte sur l'ensemble des accès distants et sessions admin.<br> 4. Partitionnement des accès et réduction maximale du réseau exposé.<br> 5. Plan de continuité simplifié (PCA) adossé à un contrat de réponse à incident.<br>• Externalisation sécurisée et mutualisation AFG : Raccordement obligatoire à un prestataire de réponse aux incidents qualifié PRIS par l'ANSSI ; participation aux audits groupés organisés par l'AFG. |
5.2 Évolution de la menace et perspectives réglementaires
L'accélération de l'intensité de la menace cyber au cours du quart de siècle écoulé illustre une contraction continue des temps de réaction accordés aux responsables de la résilience :
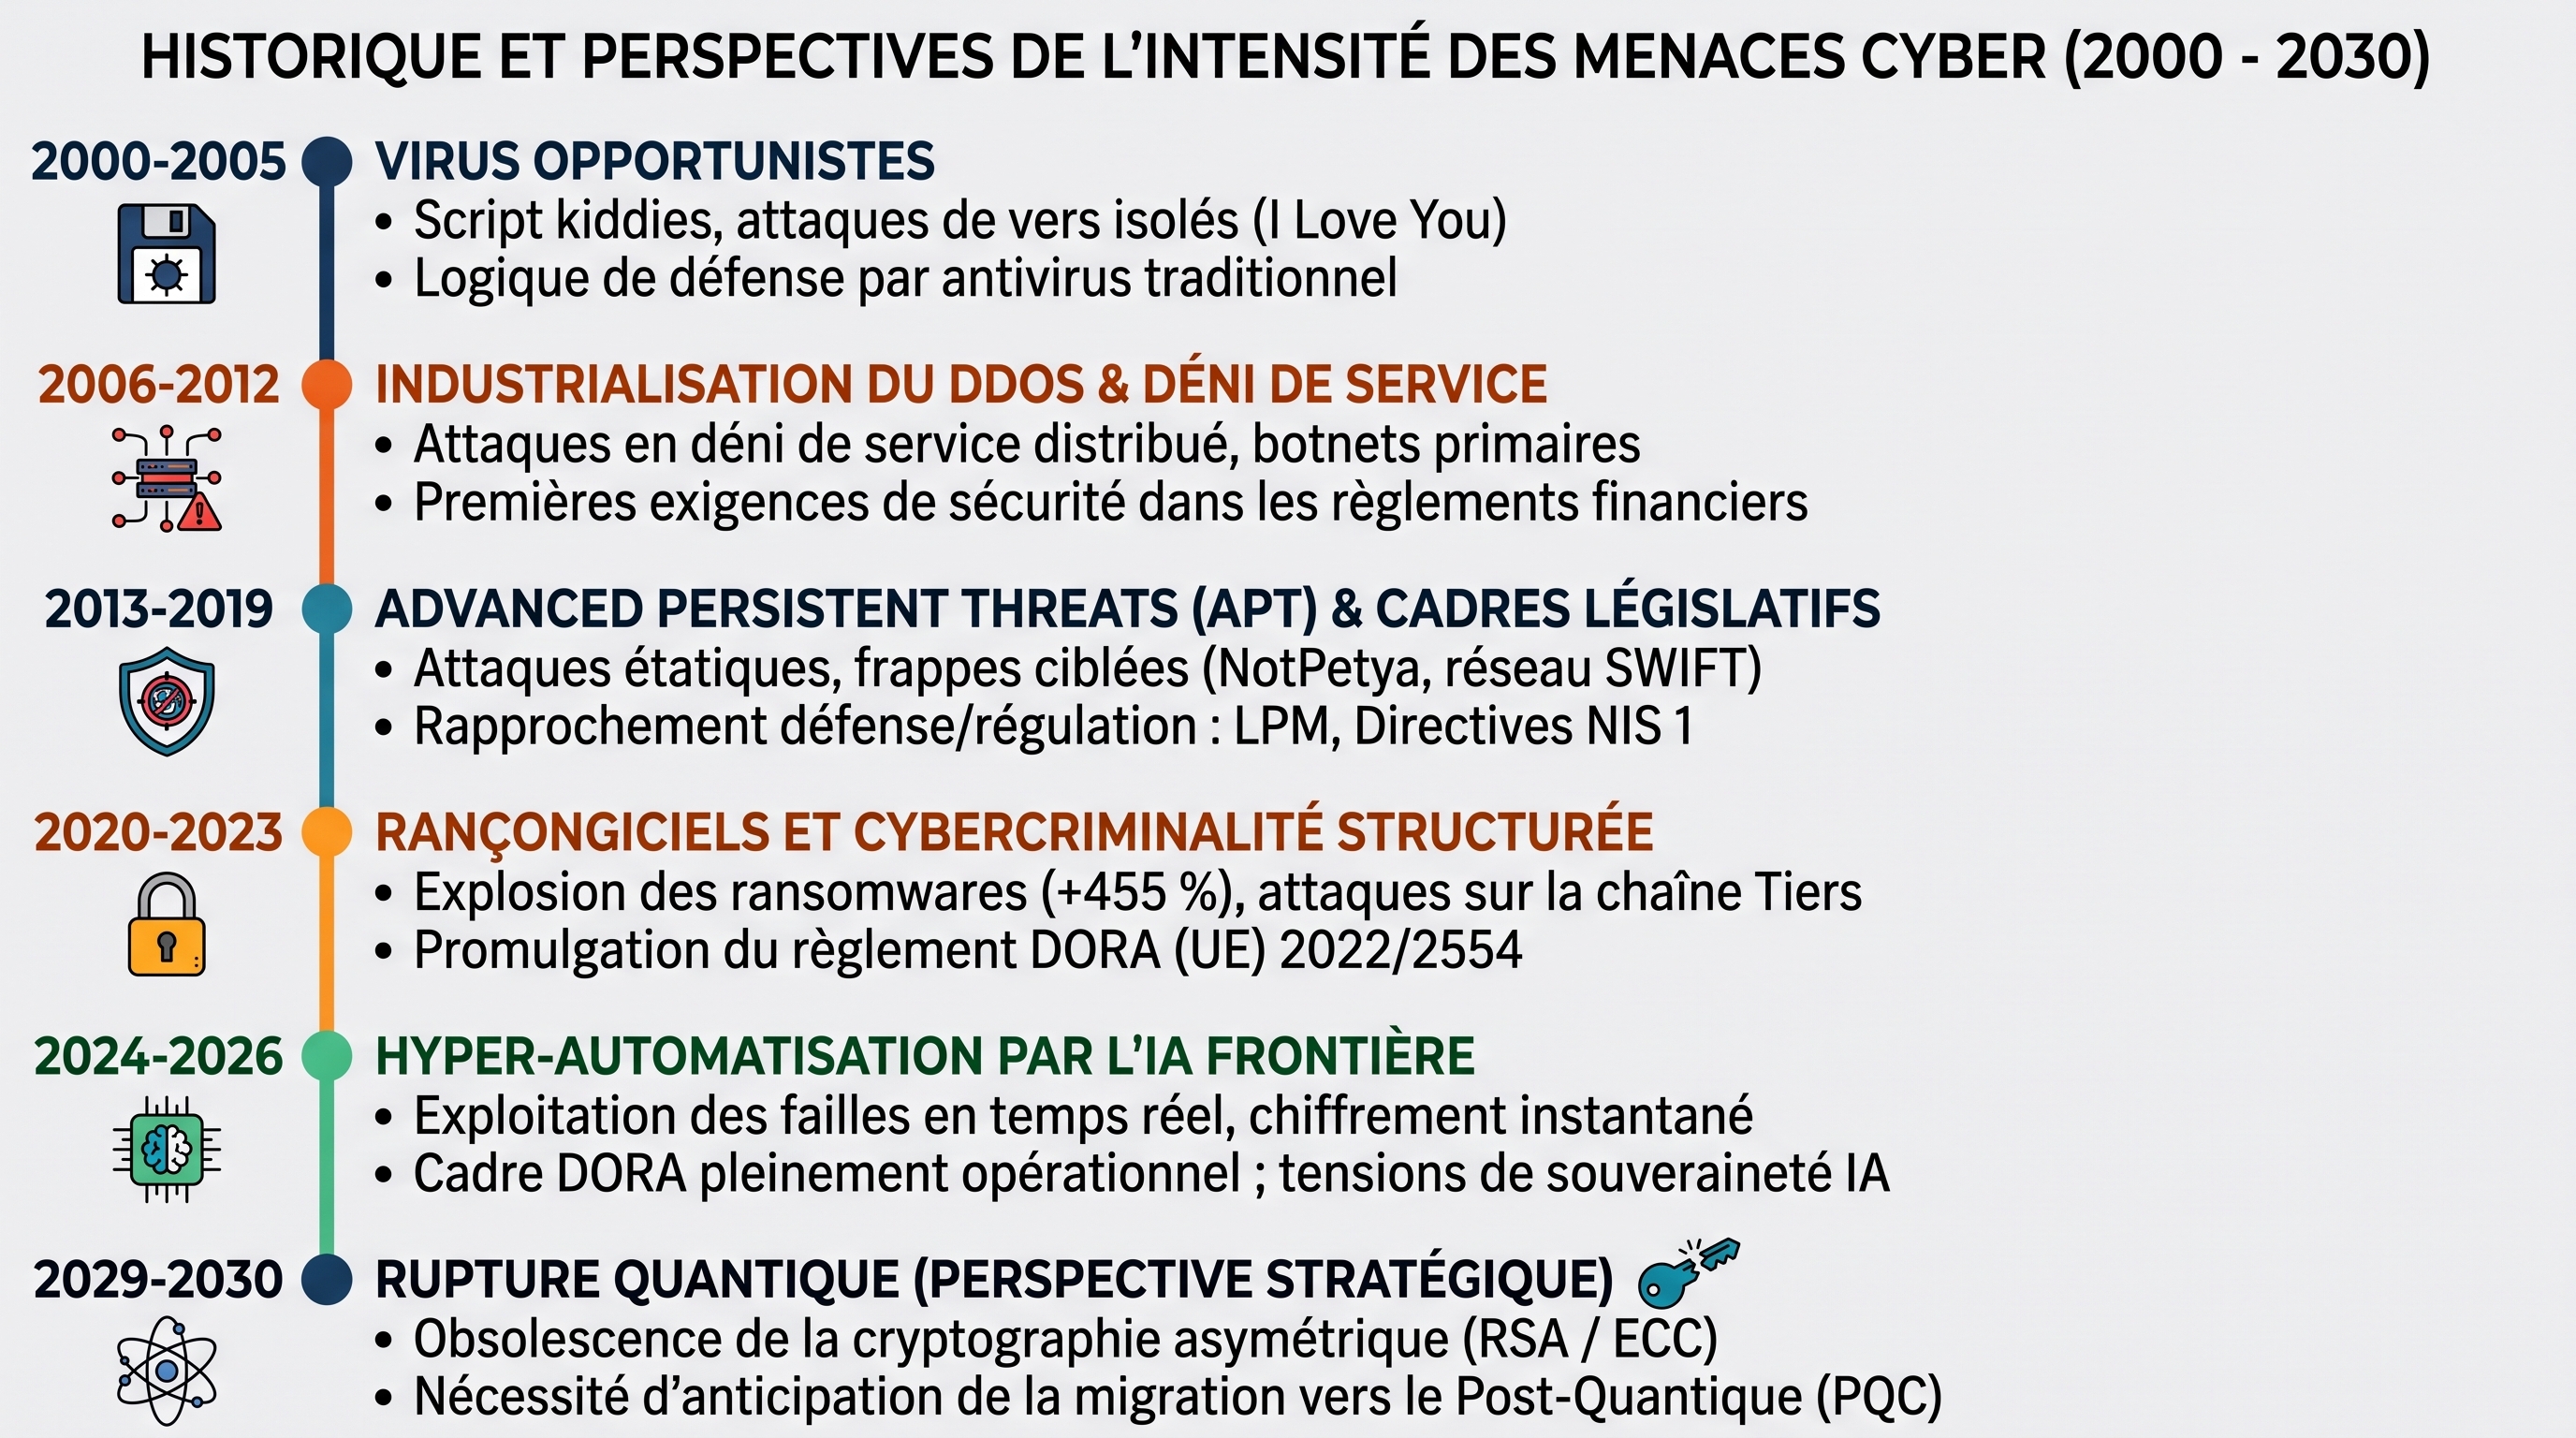
La pleine conformité au règlement DORA ne constitue en rien l'aboutissement d'une démarche de gestion des risques ; elle en pose le socle opérationnel minimal. Face à l'industrialisation des attaques par l'IA frontière, la résilience imposera une automatisation poussée de la détection et une rigueur sans faille dans le contrôle des sous-traitants.
Enfin, les comités de direction doivent dès à présent inscrire à leur agenda stratégique le prochain saut technologique majeur : la rupture cryptographique quantique à l'horizon 2029-2030. L'émergence des premiers calculateurs quantiques stables rendra obsolètes les algorithmes de chiffrement actuels (RSA, ECC) qui protègent la confidentialité des flux bancaires et des données des porteurs. La capacité à inventorier dès aujourd'hui les briques cryptographiques exposées pour préparer la transition vers la cryptographie post-quantique (PQC) constitue l'ultime frontière de la résilience opérationnelle.