Traçabilité du risque cyber sous DORA : Modèle & Analyse
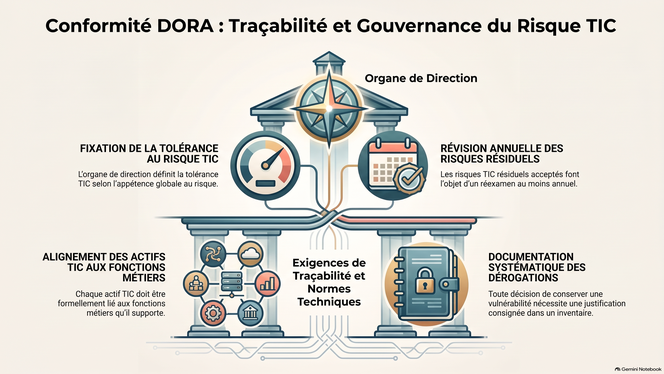
Le règlement DORA et la directive NIS2 imputent à l'organe de direction la responsabilité inaliénable du risque cyber. Pourtant, l'acceptation concrète s'effectue localement. En remontant la hiérarchie, les risques subissent une « compilation sémantique » : une vulnérabilité technique devient un risque stratégique global, masquant la réalité du terrain.
Pour garantir la traçabilité et l'auditabilité, chaque fiche d'acceptation doit obligatoirement intégrer deux métadonnées : un lien d'objet vers le risque supérieur et un lien de seuil vers la version de politique appliquée. Absents des standards actuels, ces liens sont indispensables au contrôle de l'appétence globale par le Conseil.
Pour garantir la traçabilité et l'auditabilité, chaque fiche d'acceptation doit obligatoirement intégrer deux métadonnées : un lien d'objet vers le risque supérieur et un lien de seuil vers la version de politique appliquée. Absents des standards actuels, ces liens sont indispensables au contrôle de l'appétence globale par le Conseil.