Traçabilité du risque cyber sous DORA : Modèle & Analyse
Analyse du modèle multi-niveaux et des maillons manquants
Source : Mouchoux, R., & Moerman, F. (2026). Tracing cyber risk acceptance from the information system to the management body: A multilevel model. SSRN.
Sommaire : Le règlement DORA et la directive NIS2 imputent à l'organe de direction la responsabilité inaliénable du risque cyber. Pourtant, l'acceptation concrète s'effectue localement. En remontant la hiérarchie, les risques subissent une « compilation sémantique » : une vulnérabilité technique devient un risque stratégique global, masquant la réalité du terrain.
Pour garantir la traçabilité et l'auditabilité, chaque fiche d'acceptation doit obligatoirement intégrer deux métadonnées : un lien d'objet vers le risque supérieur et un lien de seuil vers la version de politique appliquée. Absents des standards actuels, ces liens sont indispensables au contrôle de l'appétence globale par le Conseil.
1. Contextualisation : La responsabilité de l'organe de direction face aux décisions locales
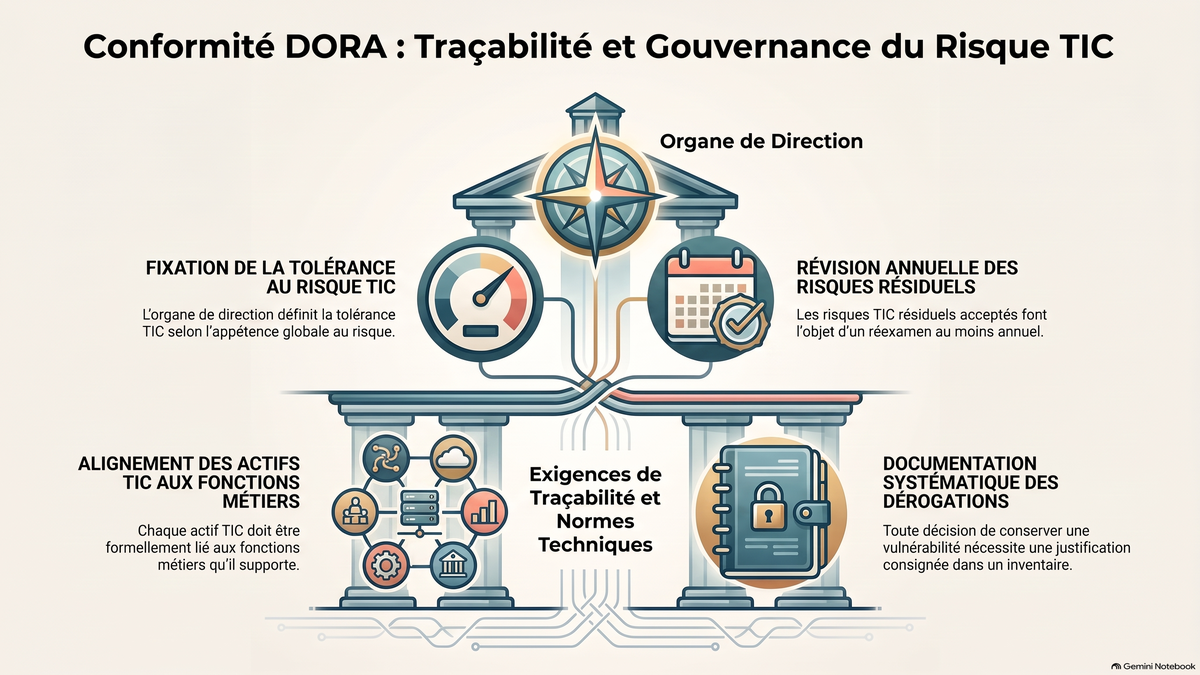
Le cadre réglementaire européen impose une responsabilité directe et inaliénable à l'organe de direction des entités financières et critiques quant à la gouvernance de la sécurité des systèmes d'information. La directive NIS2 (Directive UE 2022/2555) dispose expressément que l'organe de direction doit approuver et superviser les mesures de gestion des risques de cybersécurité, en portant la responsabilité juridique des manquements. De manière convergente, le règlement DORA (Règlement UE 2022/2554) attribue la charge de la résilience opérationnelle numérique aux organes de direction des entités financières, leur imposant de définir la tolérance au risque lié aux technologies de l'information et de la communication (TIC) en alignement strict avec l'appétence globale au risque de l'entreprise.
Toutefois, une tension structurelle majeure émerge lors de l'exécution opérationnelle de ces mandats. Si l'organe de direction fixe formellement le cadre stratégique, la matérialité des décisions d'acceptation du risque cyber s'effectue de manière décentralisée à des échelons opérationnels inférieurs. Le règlement d'exécution NIS2 (Règlement UE 2024/2690) illustre cette dualité : alors que les risques résiduels globaux doivent être validés au niveau exécutif ou par des responsables désignés rendant compte à l'organe de direction, l'annexe technique autorise explicitement le propriétaire d'un système à ne pas appliquer un correctif de sécurité lorsque les contraintes opérationnelles ou les risques d'interruption l'emportent sur le bénéfice cyber immédiat, sous réserve de documenter et de justifier ce choix.
Dans la réalité opérationnelle, l'absence de déploiement d'un correctif sur une passerelle d'accès distant constitue une vulnérabilité technique locale. À mesure que l'information remonte la hiérarchie organisationnelle, cette vulnérabilité est recontextualisée sous forme de risque de compromission des accès distants, puis d'interruption des services clients, jusqu'à devenir l'un des risques cyber principaux soumis au Conseil. Si la réglementation exige la justification locale et le reporting agrégé, elle omet de spécifier les métadonnées obligatoires des fiches d'acceptation. En l'absence de standards d'enregistrement stricts, la capacité de l'organe de direction à vérifier qu'une décision d'acceptation locale respecte l'appétence validée est compromise. Les travaux de recherche en gouvernance du risque ont abondamment documenté le rôle de l'expertise de l'organe de direction (Li et al., 2026 ; Lowry et al., 2026) ; or, l'expertise intellectuelle des administrateurs demeure inopérante si l'architecture des données d'acceptation ne préserve pas la traçabilité entre la décision locale et le seuil d'appétence global.
2. Le modèle d'acceptation multi-niveaux : Les deux mouvements descendants et ascendants
Le modèle conceptuel formalisé par Mouchoux et Moerman, de XRATOR / IAE Paris-Sorbonne, structure la gouvernance et les droits de décision du risque cyber selon quatre niveaux d'autorité distincts : le système d'information, l'organisation, l'entreprise et l'organe de direction. S'inspirant de la théorie multi-niveaux (Kozlowski & Klein, 2000), ce modèle décrit l'interaction entre deux dynamiques croisées :
- Flux descendant d'autorité (Délégation de seuils) : L'autorité s'exerce de haut en bas par la dérivation de limites décisionnelles. L'appétence et la tolérance globales validées par l'organe de direction sont déclinées au niveau entreprise en seuils d'exposition pour les risques prioritaires. Ces seuils sont ensuite traduits en critères d'acceptation au niveau organisationnel pour chaque palier de management, jusqu'aux règles décisionnelles appliquées par les propriétaires de systèmes.
- Flux ascendant du risque (Compilation vs Composition) : Le risque remonte la structure hiérarchique selon un processus que la théorie multi-niveaux qualifie de compilation (Kozlowski & Klein, 2000). Contrairement à une simple composition - où la propriété de niveau supérieur est une agrégation à l'identique de ses composants (ex. une somme financière) -, la compilation implique un changement fondamental de nature sémantique et de contenu à chaque niveau d'autorité. Un « correctif non appliqué sur une passerelle » au niveau SI est recompilé sous l'intitulé « compromission de l'accès distant » au niveau organisationnel, puis « interruption des services clients » au niveau entreprise, pour devenir un « risque cyber principal » soumis à l'organe de direction.
Cette transformation sémantique propre à la compilation crée un vide d'information : la seule lecture du libellé « risque cyber principal » ne permet pas à l'organe de direction de déceler les vulnérabilités système sous-jacentes acceptées localement.
Niveau d'autorité | Objet du risque accepté | Droit de décision et seuil applicable |
Organe de direction (Management body) | Risque cyber principal (dans la limite de l'appétence approuvée) | Approuve l'appétence et la tolérance au risque ; accepte directement les risques stratégiques ou délègue l'acceptation sous condition de reporting. |
Entreprise (Enterprise) | Scénario de risque d'entreprise, catégorie de risque (ex. interruption des services clients) | La fonction de gestion des risques fixe les seuils pour les risques prioritaires ; un rôle désigné accepte les risques dépassant la tolérance. |
Organisation (Organization) | Risque de sécurité de l'information sur un périmètre ou une entité | Le propriétaire du risque (risk owner) décide dans la limite des seuils fixés par niveau de management ; valide les dérogations (overrides) motivées. |
Système d'information (Information system) | Vulnérabilité ou faiblesse spécifique d'un système (ex. passerelle d'accès distant non patchée) | Le propriétaire du système ou l'autorité d'homologation décide du non-traitement ou du report d'un correctif, sous réserve de justification. |
3. Les exigences de traçabilité : Lien d'objet et lien de seuil
Pour garantir l'auditabilité des décisions et permettre à un organe de direction de vérifier formellement la conformité des acceptations locales par rapport à son appétence, les enregistrements d'acceptation doivent satisfaire trois propositions théoriques :
- P1 (Lien d'objet / Object link) : En raison du phénomène de compilation sémantique où chaque niveau d'autorité recontextualise et renomme le risque, un niveau supérieur ne peut attribuer une décision d'acceptation locale à l'un de ses propres risques que si la fiche d'enregistrement de l'acceptation mentionne explicitement l'identifiant unique du risque de niveau supérieur auquel elle se rattache.
- P2 (Lien de seuil / Threshold link) : Un niveau d'autorité pouvant éditer plusieurs critères simultanés et les réviser au fil du temps (notamment à la suite d'incidents, Kamiya et al., 2021), le niveau supérieur ne peut évaluer la conformité d'une acceptation que si l'enregistrement indique la référence exacte et la version du seuil en vigueur au moment précis de la prise de décision. Ce lien est indispensable pour tracer les dérogations (overrides), définies par le dépassement formel d'un seuil spécifique à un instant t.
- P3 (Chaîne ininterrompue / Chain) : L'organe de direction ne peut exercer sa supervision sur une acceptation décidée aux échelons inférieurs que s'il existe une chaîne ininterrompue de liens d'objets et de seuils reliant la décision locale au risque pour lequel il a validé l'appétence. Une seule rupture de chaîne au long des échelons masque l'ensemble des acceptations sous-jacentes.
4. Évaluation des normes et réglementations (Focus DORA, NIS2 et standards NIST/ISO)
Une analyse comparative exhaustive d'un corpus de 12 textes réglementaires et standards internationaux majeurs (incluant notamment NIST SP 800-39, SP 800-37 Rev. 2, ISO/IEC 27001, les principes du FSB sur l'appétence au risque, le Orange Book britannique et les Global Internal Audit Standards) révèle un angle mort normatif : aucun texte n'impose la présence combinée et obligatoire du lien d'objet et du lien de seuil versionné au sein des fiches d'acceptation du risque. Les cadres actuels traitent les flux ascendants (registres de risques) et descendants (politiques d'appétence) de manière étanche, sans exiger leur jonction formelle dans l'acte d'acceptation.
Le tableau synthétique ci-dessous résume les conclusions de l'analyse sur les textes clés :
Réglementation / Standard | Exigences sur l'acceptation | Présence du lien d'objet | Présence du lien de seuil |
DORA (Règlement UE 2022/2554, Art. 5-6) | L'organe de direction définit la tolérance au risque TIC en cohérence avec l'appétence au risque d'entreprise. | Non | Non |
Normes techniques DORA (Règlement délégué UE 2024/1774, Art. 3, 4, 27) | Acceptation des risques résiduels hors tolérance par des rôles désignés ; inventaire motivé ; association des actifs aux fonctions supportées ; critères généraux d'acceptation décrits dans un rapport de revue. | Partiel (Lien de l'actif vers la fonction métier) | Partiel (Critères mentionnés globalement dans un rapport) |
Règlement d'exécution NIS2 (UE 2024/2690, Annexe 2.1) | Acceptation par l'organe de direction ou des personnes responsables avec reporting ; alignement de la tolérance sur l'appétence ; justification du non-patching système. | Non | Non |
ISO/IEC 27005 (2022, Sec. 6.4.2, 8.6.3) | Critères d'acceptation comportant plusieurs seuils associés aux niveaux de management ; dérogations motivées et approuvées. | Non | Non |
NIST IR 8286Cr1 (2025, Sec. 2.1) | Registres de risques à trois niveaux avec agrégation vers le haut ; identifiant source (source identifier) requis pour remonter au registre d'origine. | Partiel (traçabilité vers l'entrée du registre) | Non |
Évaluation factuelle des 5 mécanismes palliatifs existants
L'examen détaillé des mécanismes fréquemment invoqués par les organisations démontre pourquoi aucun d'eux ne pallie l'absence formelle de ces deux liens dans les registres :
- Identifiant source (Source identifier) : Prescrit par le NIST IR 8286Cr1, l'identifiant source permet de remonter d'une entrée agrégée au registre local d'origine. S'il fournit une fraction du lien d'objet, il n'apporte aucune information sur le seuil ou la version de politique appliquée au moment de l'acceptation.
- Dates d'enregistrement : L'horodatage d'une fiche croisé avec l'historique des politiques permet théoriquement d'identifier la règle en vigueur. Ce mécanisme s'effondre lorsque plusieurs seuils coexistent simultanément à une même date (ex. critères différenciés par niveau de management) ou en cas d'un override, car la date ne permet pas de déterminer quel seuil précis l'décideur a sciemment dépassé.
- Revue périodique sous DORA (Règlement délégué UE 2024/1774, Art. 3(d)(iv)) : L'obligation de revoir au moins une fois par an la validité des risques résiduels évalue si une acceptation passée reste tolérable au vu des critères actuels. Elle ne permet en aucun cas de vérifier si la décision initiale était conforme au seuil en vigueur le jour de sa signature, et laisse une aveuglement complet entre deux cycles de revue.
- Limites d'exposition : Les indicateurs d'exposition mesurent un état constaté à un instant donné. Une même exposition peut résulter d'une acceptation conforme, d'un override formel ou d'une négligence (acceptation implicite). De plus, ce suivi ignore les décisions sous les limites ou relatives à des risques non quantifiables par une métrique d'exposition (ex. un correctif logiciel manquant).
- Audit interne : Conformément aux normes de l'IIA (Standard 11.5), l'audit escalade les acceptations hors tolérance. Ses travaux, par nature pnrrimétriques et ponctuels, fournissent des rapports circonstanciés mais ne remplissent pas de manière continue les champs de traçabilité dans les registres d'acceptation opérationnels.
5. Analyse des conditions limites dans les structures financières complexes
L'efficacité du modèle d'acceptation multi-niveaux et de ses liens est mise à l'épreuve lorsque la structure organisationnelle s'écarte de l'alignement théorique standard à quatre niveaux.
Niveaux fusionnés
Pour les petites entités financières soumises au cadre simplifié de DORA (Règlement délégué UE 2024/1774), l'organe de direction approuve directement la liste des risques principaux, fusionnant l'échelon entreprise et l'échelon exécutif. De même, dans le cadre français de l'homologation de sécurité des SI (guide ANSSI/DINUM, 2025), lorsque l'autorité d'homologation accepte elle-même le risque, le lien de seuil devient trivial puisque la même instance fixe la limite et accepte le risque. Néanmoins, bien que le guide ANSSI/DINUM autorise formellement la délégation de la décision d'homologation, les sections régissant l'autorité et la décision ne contiennent aucune exigence imposant à la décision déléguée de faire référence au seuil de l'autorité délégante ou au risque de niveau supérieur, rétablissant la rupture de traçabilité.
Niveaux scindés : Groupe et filiale
Au sein des groupes financiers, une filiale dispose de son propre organe de direction et d'une appétence locale qui doit s'articuler avec le cadre global du groupe (FSB, 2013). Deux ensembles de seuils (groupe et filiale) sont formellement validés par des organes de direction distincts. Le lien de seuil doit impérativement spécifier quel référentiel réglementaire et organisationnel (groupe ou filiale) a servi de base à l'acceptation locale, nuance sur laquelle les textes actuels restent silencieux.
Niveaux externes : Prestataires de services TIC tiers (PSIC)
Lorsqu'une entité financière externalise des fonctions critiques à un PSIC, ce dernier gère et accepte les risques sur ses propres infrastructures selon ses propres critères. Bien que le règlement DORA maintienne la responsabilité finale sur l'entité financière cliente, aucun texte n'impose un identifiant d'objet partagé entre le registre d'acceptation du prestataire et le registre des risques du client. Le lien d'objet est donc irrémédiablement rompu à la frontière organisationnelle du sous-traitant.
Acceptation implicite
L'acceptation implicite survient lorsqu'un risque identifié ne fait l'objet d'aucune réponse formelle, notamment lors du dépassement non maîtrisé d'un délai de remédiation (Quinn, Ivy, Barrett, & Witte, 2025). Ne générant aucune fiche décisionnelle, l'acceptation implicite est exempte de tout lien. Seuls des contrôles externes, comme le constat par l'audit interne du retard d'un plan d'action, permettent de la mettre en lumière. Les organisations peuvent pallier cette faille en imposant la création automatisée d'un enregistrement d'acceptation dès le franchissement de l'échéance de remédiation sans travaux exécutés.
6. Application pratique pour la gestion des risques et la tenue des registres ICT
Afin de satisfaire aux exigences d'auditabilité imposées par DORA - spécifiquement la tenue de l'inventaire des risques résiduels (Article 3(d)(iii) du Règlement délégué UE 2024/1774) et sa revue périodique (Article 3(d)(iv)) -, les Responsables de la gestion des risques SI doivent structurer formellement les enregistrements d'acceptation.
Fiche de données type d'une acceptation de risque
Toute fiche d'enregistrement d'une décision d'acceptation de risque résiduel au niveau du système d'information doit comporter la structure de données standardisée suivante :
- Identifiant unique du risque local : Code de référence invariable de l'enregistrement au niveau SI.
- Objet du risque local : Description formelle de la vulnérabilité ou du composant concerné (ex. « Passerelle VPN non mise à jour »).
- Justification et mesures compensatoires : Analyse coût-bénéfice motivant le non-traitement et description des contrôles compensatoires déployés.
- Informations d'approbation et temporalité : Identité et rôle du signataire (ex. propriétaire du système), date exacte de signature et date d'expiration de l'acceptation.
- Identifiant du risque de niveau supérieur (Lien d'objet) : Clé étrangère / référence explicite et invariable vers l'identifiant du registre du niveau supérieur (ex. « R-ENT-042 : Compromission des accès distants »).
- Référence et version du seuil (Lien de seuil) : Code de référence exact et numéro de version de la politique d'acceptation appliquée au moment de la signature (ex. « CRIT-ACC-2025-V2, Section 3.1 »), spécifiant s'il s'agit d'une décision conforme ou d'une dérogation (override).
Agrégation et reporting pour l'organe de direction
L'organe de direction n'a pas vocation à analyser individuellement des milliers de fiches système. En revanche, la présence de ces métadonnées structurées permet d'alimenter un reporting agrégé automatisé. Pour chaque risque cyber principal, le Conseil peut ainsi piloter :
- Le volume agrégé d'acceptations locales actives qui s'y rattachent ;
- Le nombre d'overrides (dérogations) accordés hors tolérance standard ;
- Le volume d'acceptations historiques accordées sous des seuils qui ont été durcis depuis la prise de décision.
Risques de gouvernance et déviances organisationnelles
L'implémentation de ces métadonnées doit être prémunie contre trois déviances documentées par la recherche :
- Allocation stratégique du lien (Gaming) : Un propriétaire de risque cherchant à faire approuver une acceptation contestable peut être tenté de la rattacher stratégiquement au risque de niveau supérieur doté du seuil le plus permissif. Les processus de validation doivent vérifier la pertinence théorique du lien d'objet attribué.
- Ritualisme administratif : L'ajout de champs obligatoires risque de se transformer en un simple « rituel de conformité » symbolique (Power, 2021) où la saisie des codes devient un exercice mécanique dépourvu d'analyse critique.
- Vernis quantitatif (Quantitative veneer) : Les managers doivent éviter de dissimuler des évaluations hautement subjectives derrière l'apparence de métriques structurées et de codes de version, créant une illusion de maîtrise du risque (Slapničar, Axelsen, & Eulerich, 2026).
7. Conclusion
L'acceptation des risques cyber s'effectue à tous les échelons d'une organisation, mais chaque niveau décrit et catégorise ces risques dans son propre langage. Alors que l'autorité se décline de haut en bas sous forme de seuils et que le risque remonte sous forme de synthèses agrégées, la jonction entre l'orientation stratégique et la décision locale ne s'opère que si la fiche d'acceptation intègre formellement le lien vers le risque de niveau supérieur et le lien vers la version exacte du seuil appliqué. En l'état actuel des réglementations et standards internationaux, aucun texte n'impose de manière combinée ces deux références dans les registres d'acceptation, faisant de la traçabilité effective du risque cyber un enjeu d'architecture des données de gouvernance plutôt qu'une simple question d'expertise du Conseil d'administration.