Prédire les Cyber-Attaques grâce aux LLM et à l'Analyse Géopolitique
La prédiction du cyber-risque repose sur deux dimensions : la faisabilité technique (mesurée par la télémétrie réseau) et la motivation des attaquants (stimulée par le contexte géopolitique et médiatique).
Si les indicateurs réseau traditionnels révèlent la vulnérabilité d'une organisation, ils négligent les catalyseurs d'attaques. Pour y remédier, un système RAG (Retrieval-Augmented Generation ou génération augmentée par recherche) exploite un LLM, LLaMA-2-7B, afin d'extraire des représentations sémantiques géopolitiques à partir de la presse et de podcasts transcrits avec un faible WER (Word Error Rate ou taux d'erreur de mots).
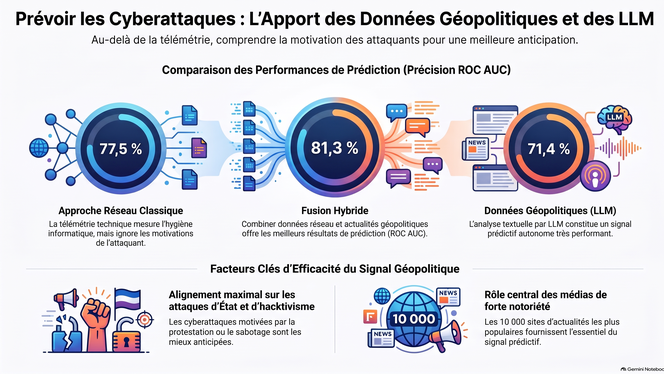
Combinant signaux géopolitiques, données GDELT (Global Database of Events, Language, and Tone) et télémétrie issue notamment d'un agrégateur BLAG (Blacklist Aggregator) via une couche de porte pondérée, l'architecture d'intégration hybride alimente un classificateur MLP (Multilayer Perceptron ou perceptron multicouche). Cette approche atteint un score ROC AUC (Receiver Operating Characteristic - Area Under Curve) de 81,3 % à horizon tactique (30 jours) et 78,6 % à horizon stratégique (1 an), surpassant les modèles fondés uniquement sur la télémétrie d'infrastructure.
Ces indicateurs avancés trouvent une application directe dans les centres d'opérations de sécurité, ou SOC (Security Operations Center), ainsi qu'en souscription d'assurance cyber.