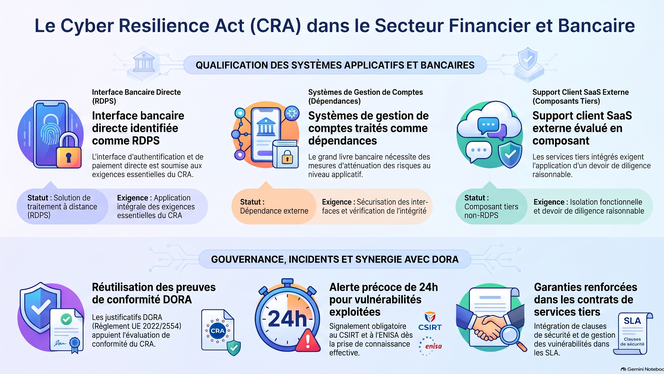
Cyber Resilience Act (CRA) et secteur financier : Analyse des lignes directrices européennes.
Le Cyber Resilience Act (CRA), complété par les lignes directrices C/2026/6013, impose aux produits numériques des exigences de cybersécurité dès leur conception, s'articulant en amont avec DORA, NIS 2 et le RGPD. Si son application générale est fixée au 11 décembre 2027, la notification stricte des failles exploitées et incidents graves (24h/72h) est obligatoire depuis le 11 septembre 2026. Pour les institutions financières, le texte encadre les solutions de traitement distant (RDPS) comme les API bancaires, impose une due diligence sur les composants open-source et définit l'évaluation de conformité selon la fonctionnalité de base et les modifications substantielles.