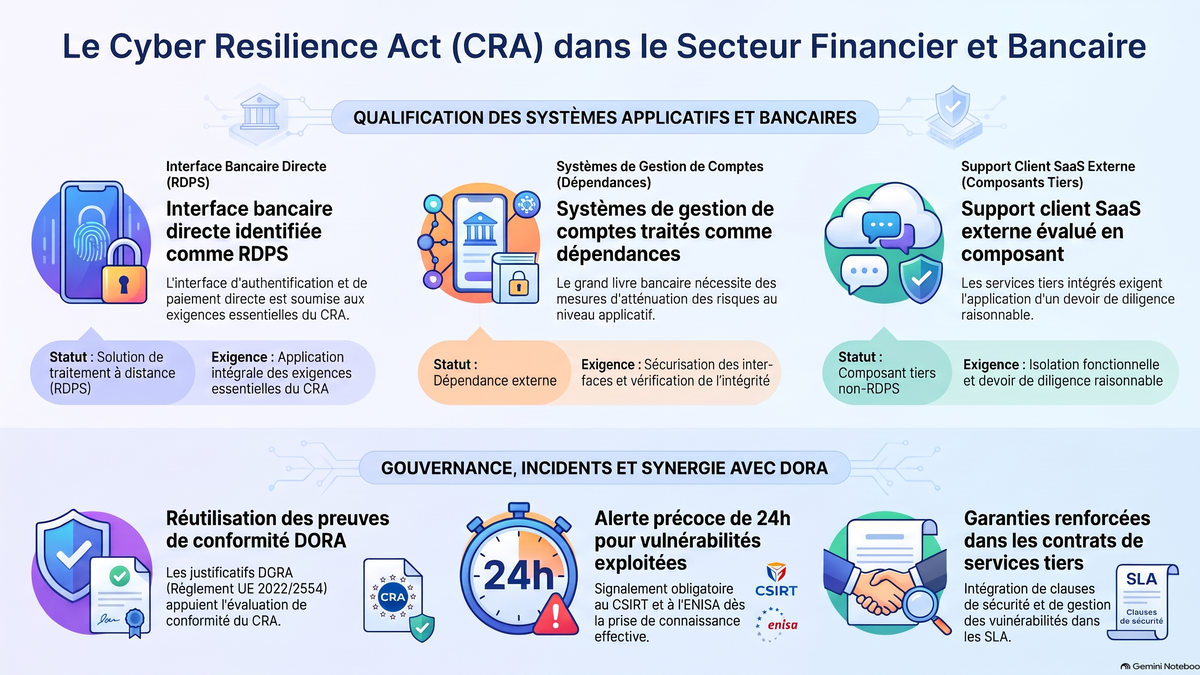
Cyber Resilience Act (CRA) et secteur financier : Analyse des lignes directrices européennes.
Source : Commission européenne. (2026). Orientations de la Commission relatives à l'application du règlement (EU) 2024/2847 (règlement sur la cyberrésilience) (Communication de la Commission C/2026/6013). Journal officiel de l'Union européenne, Série C, 17 novembre 2026, 1–61.
Sommaire : Le Cyber Resilience Act (CRA), complété par les lignes directrices C/2026/6013, impose aux produits numériques des exigences de cybersécurité dès leur conception, s'articulant en amont avec DORA, NIS 2 et le RGPD. Si son application générale est fixée au 11 décembre 2027, la notification stricte des failles exploitées et incidents graves (24h/72h) est obligatoire depuis le 11 septembre 2026. Pour les institutions financières, le texte encadre les solutions de traitement distant (RDPS) comme les API bancaires, impose une due diligence sur les composants open-source et définit l'évaluation de conformité selon la fonctionnalité de base et les modifications substantielles.
1. Cadre réglementaire du CRA et articulation avec le secteur financier
Le Règlement (UE) 2024/2847 du Parlement européen et du Conseil relatif aux exigences horizontales de cybersécurité pour les produits comportant des éléments numériques, désigné sous le nom de Cyber Resilience Act (CRA), est entré en vigueur le 10 décembre 2024. Établi sur la base du Nouveau Cadre Législatif (NLF) de l'Union européenne, le CRA introduit un régime harmonisé d'exigences essentielles de cybersécurité s'imposant aux produits matériels et logiciels commercialisés au sein du marché intérieur, tout au long de leur cycle de vie.
Si l'application générale du CRA est fixée au 11 décembre 2027, les établissements financiers et éditeurs de technologies informatiques doivent impérativement intégrer son calendrier stratégique anticipé. Notamment, le régime d'obligation de notification des vulnérabilités activement exploitées et des incidents graves de sécurité (Article 14) devient juridiquement contraignant dès le 11 septembre 2026.
Pour les institutions financières régulées, l'articulation du CRA s'opère en parfaite complémentarité avec les cadres réglementaires sectoriels axés sur la résilience opérationnelle. Alors que le Règlement DORA (UE 2022/2554) et la Directive NIS 2 (UE 2022/2555) régissent la gouvernance globale des risques TIC, la continuité d'activité de l'entité et la surveillance des prestataires de services tiers (notamment cloud), le CRA intervient en amont sur la sécurité intrinsèque des produits numériques (security by design et by default). De même, le CRA complète le RGPD (UE 2016/679) en assurant la protection technique des vecteurs matériels et logiciels traitant des données personnelles.
La Commission européenne a publié la Communication C/2026/6013 afin de guider l'interprétation de ces dispositions. D'un point de vue strict de droit européen, cette communication constitue une orientation explicative non contraignante à destination des opérateurs économiques et des autorités de surveillance du marché. L'interprétation ultime du texte réglementaire relève de la compétence exclusive de la Cour de justice de l'Union européenne (CJUE).
Périmètre CRA | Législations sectorielles complémentaires | |
Objet : Exigences essentielles de cybersécurité matérielles et logicielles appliquées directement aux produits comportant des éléments numériques lors de leur conception, développement, commercialisation et maintenance. | Objet : Exigences organisationnelles relatives à la gestion des risques TIC, la résilience opérationnelle des entités financières (DORA), la sécurité des services d'infrastructures et réseaux (NIS 2) et la protection des données personnelles (RGPD). | |
Cible : Fabricants, importateurs, distributeurs de logiciels autonomes, matériels connectés et solutions de traitement distant des données (RDPS) associées. | Cible : Établissements de crédit, entreprises d'investissement, prestataires de services de paiement, fournisseurs tiers de services TIC et entités essentielles/importantes. | |
Obligations clés : Évaluation des risques du produit, conformité dès la conception (security by design), gestion continue des vulnérabilités, correctifs durant la période d'assistance, marquage CE et documentation technique (Annexe VII). | Obligations clés : Gouvernance des risques TIC, tests de pénétration fondés sur le renseignement (TLPT), gestion des risques de la chaîne d'approvisionnement tiers, notification des incidents opérationnels majeurs. |
2. Délimitation du champ d'application et notion de mise sur le marché
Le champ d'application du CRA couvre tout produit comportant des éléments numériques dont la destination prévue ou l'utilisation raisonnablement prévisible inclut une connexion de données logique ou physique directe ou indirecte à un appareil ou à un réseau (Article 2(1)).
La mise sur le marché s'apprécie selon le Guide Bleu (2022) comme la première mise à disposition d'un produit individuel sur le marché de l'UE dans le cadre d'une activité commerciale, à titre onéreux ou gratuit. L'analyse juridique des différentes typologies de produits s'établit comme suit :
- Logiciels autonomes (standalone software) : Un logiciel autonome (application mobile bancaire, logiciel de transaction) est considéré comme mis sur le marché dès l'achèvement de sa phase de fabrication, lorsqu'il est mis à disposition pour distribution ou téléchargement initial. Le fabricant est réputé mettre simultanément sur le marché l'ensemble des copies identiques distribuées par la suite. Les téléchargements ultérieurs de cette même version constituent des mises à disposition. Reversément, des variantes logicielles comportant des fonctionnalités, configurations ou composants distincts constituent des produits séparés.
- Code source et code exécutable : Le logiciel est défini à l'Article 3(4) comme la partie d'un système d'information constituée de code informatique (code binaire ou code source). La fourniture commerciale de code source (ex. concession d'une licence sur le code source d'une plateforme interne personnalisable à un tiers) constitue une mise sur le marché soumise au CRA. À l'inverse, le code inachevé transmis durant la phase de développement pour test ou évaluation (versions alpha/beta selon l'Article 4(3)), le code de démonstration présent dans les matériels de formation et le code partagé sur des dépôts publics hors activité commerciale restent hors du champ d'application.
- Combinaison de matériel et de logiciel : Lorsqu'un matériel et un logiciel spécifique (ex. module HSM avec microcode dédié ou lecteur de carte bancaire avec application compagnon) sont conçus pour fonctionner ensemble afin de remplir leur mission, ils forment un produit unique avec éléments numériques. La mise sur le marché intervient simultanément pour l'ensemble du produit, même si le logiciel est téléchargé séparément après l'acquisition du matériel.
- Critère de la connexion de données : Une connexion de données implique la transmission délibérée d'informations numériquement encodées en binaire (suite de 0 et de 1) émanant d'un émetteur et interprétables par un récepteur. Le simple passage d'un signal électrique ou électronique destiné exclusivement à alimenter un composant ou à déclencher une fonction mécanique simple (sans codage de symboles numériques) ne constitue pas une connexion de données au sens du CRA et demeure hors champ.
- Systèmes complexes et produits conçus avant le 11 décembre 2027 : Les systèmes informatiques complexes intégrés (combinaisons de multiples modules matériels et logiciels) mis sur le marché après le 11 décembre 2027 tombent sous le coup du CRA. Pour les modèles ou types conçus et développés avant cette date mais dont des unités sont mises sur le marché après, le fabricant doit mener l'évaluation des risques de cybersécurité prescrite à l'Article 13(2). Si cette évaluation démontre que le produit intègre déjà des mesures de sécurité effectives et appropriées au regard des risques, aucun redesign systématique du produit n'est requis, et le fabricant n'a pas l'obligation de reconstituer la documentation de test historique issue des phases initiales de conception.
3. Solutions de traitement distant des données (RDPS) et architecture des applications bancaires
Les solutions de traitement distant des données (Remote Data Processing Solutions - RDPS, Article 3(2)) font partie intégrante du produit comportant des éléments numériques. Une solution distante constitue une RDPS si elle remplit trois critères cumulatifs :
- Le traitement des données s'effectue à distance (en dehors de l'environnement local de l'utilisateur, sur un cloud privé/public ou des serveurs distants) ;
- L'absence de ce traitement empêcherait le produit de exécuter l'une de ses fonctions (qu'il s'agisse d'une fonction principale ou de support) ;
- Le logiciel de traitement a été conçu et développé par le fabricant, ou sous sa responsabilité (développement interne ou sous-traité sur cahier des charges spécifique).
Décomposition architecturale d'une application de banque mobile (Mobile Banking Application)
L'analyse réglementaire et technique des composants d'une application bancaire mobile s'organise selon la structure arborescente suivante :
- 1. Application Mobile Bancaire (Le Produit Global)
- 1.1. Client mobile installé sur le smartphone
- Statut juridique : Logiciel autonome mis à disposition sur un app store, s'exécutant dans l'environnement de l'utilisateur. Produit avec éléments numériques entrant directement dans le champ du CRA.
- 1.2. Interface bancaire en propre / API de façade (Qualifiée de RDPS)
- Fonctions : Authentification forte de l'utilisateur, réception et contrôle d'intégrité des ordres de virement, restitution des statuts de compte et gestion des sessions.
- Statut juridique : Traitement distant indispensable à l'exécution des fonctions du client mobile, développé sous la responsabilité directe de la banque. Qualifié de RDPS (Article 3(2)), ce composant est pleinement soumis aux exigences essentielles de l'Annexe I au même titre que le client mobile.
- 1.3. Systèmes de gestion de comptes, registres et Core Banking System (Dépendances externes)
- Fonctions : Bases de données centrales de tenue de compte, moteurs de compensation, ledgers et systèmes de comptabilité bancaire d'arrière-plan (back-end).
- Statut juridique : Systèmes ne s'interfaçant pas directement avec le client mobile (traitement par l'intermédiaire de l'interface bancaire). Ces systèmes ne constituent pas des RDPS au sens du CRA.
- Mesures compensatoires obligatoires au niveau du produit :Bien qu'exclus du périmètre RDPS, ces systèmes représentent des dépendances externes porteuses de risques pour le produit. Le fabricant (la banque) doit mettre en œuvre des contrôles stricts au niveau de l'interface RDPS et du client mobile :
- Authentification cryptographique forte des commandes et API distantes ;
- Chiffrement de bout en bout et vérification systématique de l'intégrité des flux de données transités ;
- Horodatage, journalisation des anomalies et détection des comportements déviants ;
- Mécanismes de dégradation contrôlée (graceful degradation) et de tolérance aux pannes évitant qu'une défaillance du back-end ne place l'application mobile dans un état insécurisé.
- 1.4. Module SaaS tiers de chat support client (Composant tiers)
- Fonctions : Messagerie instantanée intégrée dans l'application pour interagir avec le service client, développée et hébergée par un prestataire SaaS tiers.
- Statut juridique : Non développé sous la responsabilité de la banque, ce service ne constitue pas une RDPS mais un composant tiers intégré.
- Exigences de Due Diligence : La banque doit appliquer une due diligence rigoureuse (Article 13(5)) et implémenter des mesures de cloisonnement produit (isolation mémoire/exécution dans l'application, validation stricte des contenus et désactivation des privilèges non nécessaires).
- 1.1. Client mobile installé sur le smartphone
Réutilisation des artefacts de conformité
Afin de documenter la conformité des infrastructures distantes et des composants intégrés dans le dossier technique (Annexe VII), les établissements financiers peuvent réutiliser les preuves et artefacts de conformité suivants :
- Attestations de conformité et rapports d'audit ISO/IEC 27001:2022 et ISO/IEC 27017:2015 ;
- Dossiers d'audit de gestion des risques tiers et rapports de tests d'intrusion réalisés au titre du Règlement DORA (UE 2022/2554) ;
- Certifications ou rapports de conformité établis au titre de la directive NIS 2 et du Règlement d'exécution (UE) 2024/2690.
4. Logiciels libres et open-source (FOSS) et obligations de Due Diligence
Le CRA définit le logiciel libre et open-source (Free and Open-Source Software - FOSS) à l'Article 3(48) par la mise à disposition du code source de manière ouverte sous une licence libre garantissant les droits d'accès, d'utilisation, de modification et de redistribution. La simple publication de FOSS hors de toute activité commerciale reste en dehors du champ d'application du CRA. En revanche, dès lors qu'un FOSS fait l'objet d'une commercialisation (vente directe, monétisation de services annexes, traitement de données personnelles hors fins de sécurité/compatibilité, ou appels à dons conditionnels équivalant à un prix), il entre dans le périmètre réglementaire.
La répartition des responsabilités le long de la chaîne de valeur FOSS s'établit selon la typologie graduée suivante :
- Le Contributeur (Contributor) :
- Définition : Développeur individuel ou salarié d'une entreprise soumettant des propositions de code (pull/merge requests, correctifs) sans exercer le contrôle principal sur le projet.
- Régime juridique : Hors du champ du CRA. Le contributeur n'assume aucune responsabilité ni obligation réglementaire sur le FOSS final dont il ne maîtrise ni la gouvernance ni la distribution.
- Le Steward de logiciel open-source (Open-source software steward - Article 24) :
- Définition : Personne morale (autre qu'un fabricant) fournissant un soutien systématique et durable au développement de FOSS destinés à des activités commerciales (fondations open-source, associations de gouvernance).
- Obligations différenciées selon la nature du support apporté (Article 24(3)) :
- Stewards de soutien non-technique (gouvernance, marque, gestion de dons) : Soumis à l'obligation d'établir une politique de cybersécurité (Article 24(1)). Aucune obligation de notification directe des vulnérabilités (Art. 14(1)) ou des incidents d'infrastructure (Art. 14(3)). S'ils sont informés d'une faille, ils doivent transmettre l'information aux mainteneurs.
- Stewards d'infrastructure informatique (hébergement de dépôts, registres de paquets, serveurs de build) : Soumis aux obligations d'établir une politique de cybersécurité et de notifier à l'ENISA et aux CSIRTs les incidents graves affectant leurs propres infrastructures IT (Article 14(3)), sans obligation de notifier les vulnérabilités intrinsèques du code FOSS hébergé.
- Stewards fournissant des ressources d'ingénierie (développeurs salariés dédiés, gestion des commits/releases, analyse de sécurité) : Pleinement soumis aux obligations de notifier les vulnérabilités activement exploitées (Article 14(1)) ainsi qu'à l'information des utilisateurs impactés (Article 14(8)).
- L'Intégrateur / Fabricant (Manufacturer) :
- Définition : Établissement financier ou éditeur qui intègre des composants FOSS dans ses propres produits numériques commercialisés ou utilisés pour fournir des services bancaires.
- Obligation de Due Diligence (Article 13(5)) : L'intégration d'un composant FOSS ne transfère en aucun cas la responsabilité vers la communauté open-source. L'intégrateur doit évaluer les risques du composant, vérifier son adéquation aux exigences de sécurité du produit global et documenter cette diligence.
- Reporting vers l'amont (upstream reporting) et partage de correctifs (Article 13(6)) : L'intégrateur identifiant une vulnérabilité dans un composant FOSS doit la signaler au mainteneur amont (sauf si la faille est déjà connue ou le projet abandonné). S'il développe un correctif de sécurité (security fix), il doit le partager avec le mainteneur sous un format exploitable et sous une licence compatible. Le mainteneur amont n'a toutefois aucune obligation d'accepter ou d'intégrer le code proposé.
5. Modifications substantielles, pièces de rechange et gestion du cycle de vie
Au sens de l'Article 3(30), constitue une modification substantielle toute modification apportée à un produit après sa mise sur le marché qui détériore ou altère sa conformité aux exigences essentielles, ou qui modifie sa destination prévue initiale d'une façon non anticipée dans l'évaluation des risques originale. La survenance d'une modification substantielle qualifie le produit de « nouveau produit », entraînant une nouvelle mise sur le marché et l'obligation d'effectuer une nouvelle évaluation de conformité.
Régime d'exemption des réparations et pièces de rechange matérielles (Article 2(6))
Les opérations de maintenance, de réparation et le remplacement de composants défectueux ne constituent pas en soi des modifications substantielles. En vertu de l'Article 2(6), les pièces de rechange destinées à remplacer des composants identiques et fabriquées selon les mêmes spécifications sont exemptées des exigences du CRA.
- Composants identiques : Une pièce de rechange dont les évolutions mineures n'impactent pas les caractéristiques de cybersécurité bénéficie de l'exemption de l'Article 2(6).
- Composants non identiques : Si une pièce de rechange modifie des mécanismes cryptographiques, des protocoles de communication ou des fonctions d'authentification, elle ne peut être qualifiée d'identique. Elle constitue alors un produit numérique distinct soumis au CRA en propre. Son évaluation de conformité doit prendre en compte son rôle d'interopérabilité, en imposant des mesures compensatoires au niveau du produit global pour maintenir le niveau de sécurité.
Tableau comparatif : Qualification des évolutions logicielles
Mise à jour de sécurité / Maintenance courante | Modification substantielle | |
Périmètre : Corrections d'erreurs de code, colmatage de vulnérabilités, ajustements de configuration sans altération de la destination prévue ni élévation du profil de risque. | Périmètre : Ajout de fonctionnalités majeures, modification des flux de données fondamentaux, extension de la destination prévue ou altération du modèle de menace. | |
Exemples concrets :- Correction d'un dépassement de tampon (buffer overflow) ou d'une injection SQL dans l'interface bancaire. - Désactivation d'un algorithme cryptographique obsolète (ex. SHA-1) au profit d'un algorithme plus fort pré-prévu dans le plan d'agilité cryptographique. - Durcissement des règles de pare-feu et obligation du MFA sur des fonctions d'accès déjà existantes. | Exemples concrets :- Transformation d'une application d'affichage de solde en lecture seule en un outil permettant la validation et le contrôle distant d'ordres de paiement. - Suppression du chiffrement local des données sensibles pour imposer l'envoi des fichiers vers un service distant tiers non évalué dans l'analyse de risque initiale. - Remplacement d'un protocole d'authentification interne par la dépendance vers un service de gestion d'identités externe non anticipé. | |
Conséquences opérationnelles : Maintien de la date de mise sur le marché initiale. Aucune réévaluation globale de conformité requise. Mise à jour de la documentation technique. | Conséquences opérationnelles : Nouvelle mise sur le marché. Obligation de réévaluer la conformité sur les parties modifiées (et réutilisation des tests existants pour les parties inchangées). |
Période d'assistance (Support period - Article 13(8)) et gestion des coûts
Le fabricant doit déterminer une période d'assistance correspondant à la durée d'utilisation prévue du produit, d'une durée minimale de 5 ans (sauf si la durée de vie prévisible du produit est inférieure). La date d'échéance (mois/année) doit être clairement affichée lors de l'achat (Article 13(19)).
- Incidence d'une modification substantielle sur la période d'assistance : La survenance d'une modification substantielle n'entraîne pas automatiquement la réinitialisation de la durée minimale de 5 ans. Si les facteurs sous-jacents déterminant la durée de vie utile du produit (durabilité du matériel, attentes légitimes des utilisateurs) restent inchangés, la période d'assistance s'aligne sur la durée résiduelle initiale. Reversément, si la modification substantielle prolonge la durée d'utilisation raisonnablement attendue du produit (ex. refonte complète de la plateforme logicielle d'un équipement), la période d'assistance doit être recalculated et révisée à la hausse.
- Exemption de l'Article 13(10) et portée des « coûts additionnels » : Pour les logiciels à mises à jour fréquentes, le fabricant peut limiter la correction des vulnérabilités à la dernière version distribuée, à condition que la migration soit accessible sans frais ni coûts additionnels pour l'utilisateur. Dans le contexte bancaire, les charges d'exploitation courantes (temps passé par les équipes SI, exécution de tests de non-régression, adaptations mineures de configuration) ne constituent pas des coûts additionnels. En revanche, l'obligation imposée à l'utilisateur d'acquérir de nouveaux équipements matériels ou d'effectuer une refonte majeure d'infrastructure constitue un coût additionnel interdisant le recours à cette exemption.
6. Classification des produits (Importants / Critiques) et évaluation de la conformité
La procédure d'évaluation de la conformité applicable à un produit dépend de sa fonctionnalité de base (core functionality), c'est-à-dire de ses capacités techniques principales sans lesquelles il ne pourrait remplir sa destination prévue :
- Produits par défaut : Produits hors Annexe III et Annexe IV. Auto-évaluation via le contrôle interne de la fabrication (Module A).
- Produits importants de Classe I (Annexe III) : Évaluation par un tiers (Organisme Notifié) OU auto-évaluation (Module A) si et seulement si le fabricant a appliqué l'intégralité d'une norme harmonisée publiée au JOUE couvrant l'ensemble des risques liés à sa fonctionnalité de base.
- Produits importants de Classe II (Annexe III) : Évaluation par un tiers obligatoire (Modules B+C, Module H ou certification de cybersécurité).
- Produits critiques (Annexe IV) : Évaluation par un tiers ou certification européenne de cybersécurité obligatoire.
Dérogation capitale pour le FOSS important (Article 32(5))
En vertu de l'Article 32(5) du CRA, les produits importants des Classes I et II qualifiés de logiciels libres et open-source (FOSS) et mis sur le marché bénéficient d'un allègement réglementaire majeur : leurs fabricants sont autorisés à suivre la procédure d'auto-évaluation (Module A / contrôle interne), évitant ainsi l'obligation systématique d'audit par un tiers et prévenant toute sur-réglementation des composants open-source commercialisés.
Effet de la fonctionnalité de base et présomption de conformité partielle
- Évaluation exclusive par la fonctionnalité de base : L'intégration d'un composant de sécurité (ex. un module pare-feu) au sein d'un produit dont la fonction principale est différente (ex. une application bancaire globale) ne transforme pas le produit global en produit important ou critique. La classification s'apprécie au niveau de la fonctionnalité de base du produit final. Le fait de masquer ou de dénaturer la fonctionnalité de base pour échapper aux Modules B/H expose le fabricant aux sanctions administratives de l'Article 64.
- Présomption de conformité partielle : L'application d'une norme harmonisée publiée au JOUE ne confère la présomption de conformité que pour les seuls risques explicitement couverts par le périmètre de cette norme. Par exemple, pour un logiciel antivirus (Classe I) intégrant des fonctions ancillaires de nettoyage de disque et d'anti-traçage web, l'application de la norme harmonisée relative aux antivirus permet de recourir au Module A et confère une présomption de conformité pour la fonctionnalité de base (antivirus). Toutefois, cette présomption ne s'étend pas aux risques générés par les fonctions ancillaires (anti-traçage), dont la conformité doit être démontrée et documentée séparément dans l'évaluation des risques.
7. Obligations de notification des vulnérabilités et gestion des incidents (Article 14)
L'Article 14 du CRA impose un régime de notification extrêmement strict des vulnérabilités activement exploitées et des incidents graves, d'application anticipée au 11 septembre 2026.
Le point de départ du délai est fixé à la prise de connaissance (becoming aware), définie comme le moment où, à l'issue d'une évaluation initiale rapide, le fabricant établit un degré de certitude raisonnable qu'une vulnérabilité fait l'objet d'une exploitation active ou qu'un incident grave a compromis la sécurité de son produit.
Échéancier séquentiel de notification aux CSIRTs et à l'ENISA :
- Sous 24 heures (Avertissement précoce / Early warning) :
- Transmettre une alerte initiale indiquant si l'événement résulte d'un acte malveillant et s'il présente un impact transfrontalier.
- Sous 72 heures (Notification détaillée / Detailed notification) :
- Fournir un rapport mis à jour comprenant une évaluation de la sévérité, les indicateurs de compromission (IoC) et les premières mesures d'atténuation.
- Sous 14 jours ou 1 mois (Rapport final / Final report) :
- Pour une vulnérabilité exploitée : Transmettre le rapport final au plus tard 14 jours après la mise à disposition effective d'un correctif ou d'une mesure de mitigation.
- Pour un incident grave : Transmettre le rapport final au plus tard 1 mois après la notification des 72 heures.
Arbitrages opérationnels et règles d'application de l'Article 14
- Persistance des obligations post-support et produits antérieurs : Les obligations de reporting du 11 septembre 2026 s'appliquent à tous les produits du périmètre du CRA, y compris ceux mis sur le marché avant le 11 décembre 2027. De surcroît, alors que les obligations de traitement des failles s'éteignent à la fin de la période d'assistance, les obligations de notification de l'Article 14 persistent même après l'expiration de la période d'assistance (point 210).
- Règle de non-rétroactivité : Une vulnérabilité dont l'exploitation active était pleinement connue avant le 11 septembre 2026 n'a pas à faire l'objet d'une notification rétroactive. En revanche, si une vulnérabilité identifiée antérieurement fait l'objet d'une exploitation active découverte ou survenant après le 11 septembre 2026, la notification devient immédiatement obligatoire (point 217).
- Exploitabilité effective dans le composant tiers : Lorsqu'un composant tiers intégré comporte une vulnérabilité activement exploitée, l'obligation de notification ne s'impose au fabricant du produit final que si le code vulnérable est effectivement accessible et exploitable (reachable) au sein de son propre produit (point 218). Si la fonction vulnérable est inaccessible ou neutralisée dans le produit final, le reporting obligatoire n'est pas déclenché (un signalement volontaire sous l'Article 15 restant possible).
- Communication proportionnée aux utilisateurs (Article 14(8)) : Le fabricant doit informer les utilisateurs impactés de manière ciblée. La divulgation technique détaillée ne doit pas être précipitée si elle risque de faciliter de nouvelles exploitations avant le déploiement du correctif. Dès la disponibilité du correctif, la publication de l'information devient obligatoire conformément à l'Annexe I, Partie II, point 4.