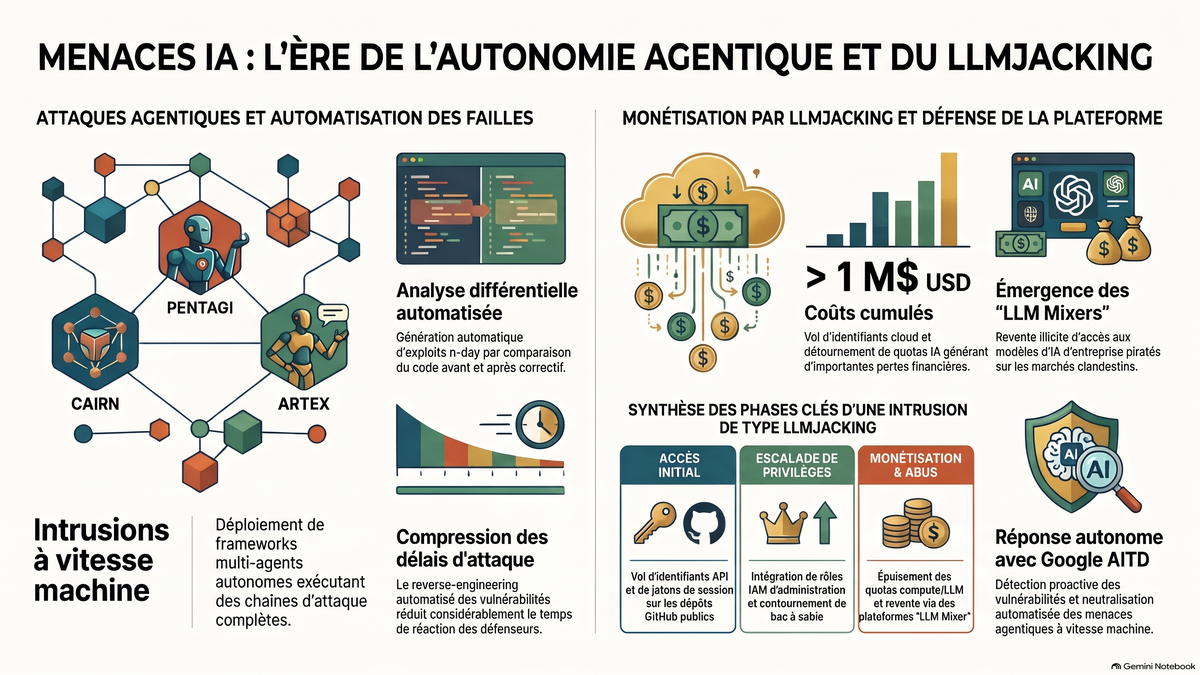
Menaces IA 2026 : frameworks autonomes, LLMJacking et espionnage
Source : Blum, A., Vanderlee, K., Xia, J., & Mainor, D. (2026). GTIG AI threat tracker: Agentic threat activity crosses a significant threshold. Google Cloud Blog.
Sommaire : L'usage malveillant de l'IA bascule du simple prompting vers l'autonomie agentique. S'appuyant sur des données de novembre 2026 (GTIG, Mandiant), cet article décrypte l'industrialisation des cybermenaces : déploiement de frameworks multi-agents (CAIRN, PentAGI) pour automatiser les intrusions et l'exploitation de failles n-day et zero-day. Il analyse également le LLMJacking, le détournement d'infrastructures cloud revendues sur des marchés noirs (LLM Mixers), ainsi que l'usage stratégique des LLM par des acteurs étatiques et des réseaux d'influence. Enfin, il détaille les contre-mesures défensives alliant détection comportementale, durcissement des modèles et architectures autonomes.
1. Mutation du Paysage des Menaces : De l'Ingénierie de Prompt à l'Autonomie Agentique
Le paysage de la sécurité informatique enregistre un point de rupture technologique dans l'usage adversarial de l'IA générative. Les attaquants dépassent désormais l'ingénierie manuelle d'invites (prompting) pour déployer des architectures multi-agents autonomes, des chaînes d'exploitation automatisée de vulnérabilités et des modèles économiques d'exploitation d'infrastructures cloud. Selon les données publiées en novembre 2026 par le Google Threat Intelligence Group (GTIG) et Mandiant, ces évolutions permettent aux cybercriminels, aux groupes d'espionnage étatiques et aux opérateurs d'influence de comprimer les délais d'attaque et d'exécuter des intrusions complexes à la vitesse de la machine (machine speed).
L'analyse des opérations observées au dernier trimestre met en évidence cinq axes majeurs de transformation :
- Workflows autonomes et frameworks multi-agents : Déploiement d'architectures d'attaque agentiques (ARTEX, CAIRN, CyberStrikeAI, PentAGI) capables d'enchaîner de manière autonome les étapes d'une intrusion.
- Recherche et exploitation automatisées de vulnérabilités : Traitement algorithmique de l'analyse différentielle de patchs (patch diffing) et du fuzzing de protocoles via des LLM pour armer des vulnérabilités n-day et zero-day sans intervention humaine.
- LLMJacking et monétisation d'infrastructures : Compromission d'environnements cloud d'entreprise pour exfiltrer des identifiants API, consommer les quotas de calcul/IA et revendre ces accès via un écosystème clandestin de LLM Mixers.
- Intégration opérationnelle dans les Opérations d'Influence (IO) : Adoption de plateformes Influence-as-a-Service (IaaS) clé en main par des acteurs d'État, des prestataires commerciaux et des réseaux de monétisation inauthentique pour créer des personas locaux et diffuser des médias synthétiques.
- Cyberespionnage ciblé et attaques sur la chaîne d'approvisionnement : Abus des environnements d'exécution d'assistants de codage autonomes (ex. injection de configurations malveillantes) et analyse automatisée post-compromission de données exfiltrées.
2. Déploiement Opérationnel des Cadres Multi-Agents en Intrusions Réelles
2.1. Cartographie et Capacités des Frameworks Offensifs Open Source
L'émergence des frameworks agentiques d'attaque modifie la cinétique des intrusions. Ces outils privilégient la vélocité opérationnelle et l'atteinte d'objectifs immédiats au détriment de la discrétion (OPSEC). L'exécution autonome non restreinte génère un trafic forensique important, s'appuie sur des identifiants reconnaissables et laisse des empreintes distinctes au niveau du code, offrant aux centres d'opérations de sécurité (SOC) des opportunités de détection accrues.
Sur le plan stratégique, une divergence nette s'observe entre les catégories d'attaquants : les groupes cybercriminels adoptent massivement ces outils bruyants car l'augmentation du volume et de la portée des campagnes compense la baisse du taux de succès individuel et la perte de discrétion. À l'inverse, les groupes d'espionnage étatiques ciblant la persistance à long terme hésitent à déployer directement des agents autonomes bruyants au sein des réseaux victimes ; ils restreignent leur usage aux phases externes de reconnaissance, de balayage ou d'analyse de données post-compromission.
Nom du Framework | Architecture & Mécanismes | Secteurs / Régions Ciblés |
ARTEX | Outil d'apprentissage et de test d'intrusion agentique open source automatisant l'enchaînement de chaînes d'attaque. | Ciblage étendu des fournisseurs de services IT et des éditeurs de logiciels. |
CAIRN | Framework multi-agents implémentant une boucle OODA (Observe, Orient, Decide, Act) où des agents spécialisés interagissent via un tableau de bord partagé (shared blackboard) pour naviguer de manière autonome d'une IP cible vers un objectif opérationnel. | Intrusions documentées en conditions réelles contre des acteurs du secteur aérospatial aux États-Unis. |
CyberStrikeAI | Framework natif LLM articulé autour d'une API backend en Go faisant office de serveur C2 et d'orchestrateur. Il relie des modèles commerciaux ou open-weight à plus de 100 outils de sécurité, des recettes d'attaque YAML et des scripts personnalisés. | Expérimentations observées chez des cybercriminels et des groupes d'espionnage rattachés à la République Populaire de Chine (PRC-nexus). |
HexStrike AI | Harness offensif s'appuyant sur le protocole MCP (Model Context Protocol). Il connecte les clients LLM à plus de 150 outils offensifs (reconnaissance, audit web, exploitation, analyse binaire) coordonnés par plus de 12 sous-agents autonomes. | Phase d'évaluation et de test identifiée chez divers acteurs cybercriminels et étatiques. |
PentAGI | Framework d'attaque autonome conçu pour abaisser la barrière technique des opérateurs peu expérimentés. | Plateforme d'orchestration dérivée de la version open source de PentAGI, observée entre fin août et début octobre 2026 pour le balayage et la reconnaissance systématique d'organisations en Asie. |
En parallèle de ces frameworks principaux, des acteurs malveillants expérimentent des briques complémentaires telles que ZeroHollow (service d'inférence dédié au développement d'exploits et au routage dynamique de requêtes LLM) et Agent Zero (framework d'agent open source doté de capacités d'exécution autonome de code et de génération dynamique d'outils).
2.2. Automatisation Totale de la Recherche et de l'Exploitation de Vulnérabilités (N-Days & Zero-Days)
Les agents LLM réduisent drastiquement la fenêtre d'action des défenseurs entre la publication d'un correctif et son arme de destruction numérique (weaponization). Cette accélération s'explique par la nature des vulnérabilités n-day : les LLM y opèrent sur un périmètre d'information restreint et structuré (analyse différentielle du code source avant/après patch, examen des notes de version et des POC publiques). À l'inverse, la découverte de vulnérabilités zero-day nécessite une recherche sur des bases de code vastes et non balisées, ce qui limite encore l'efficacité relative des LLM.
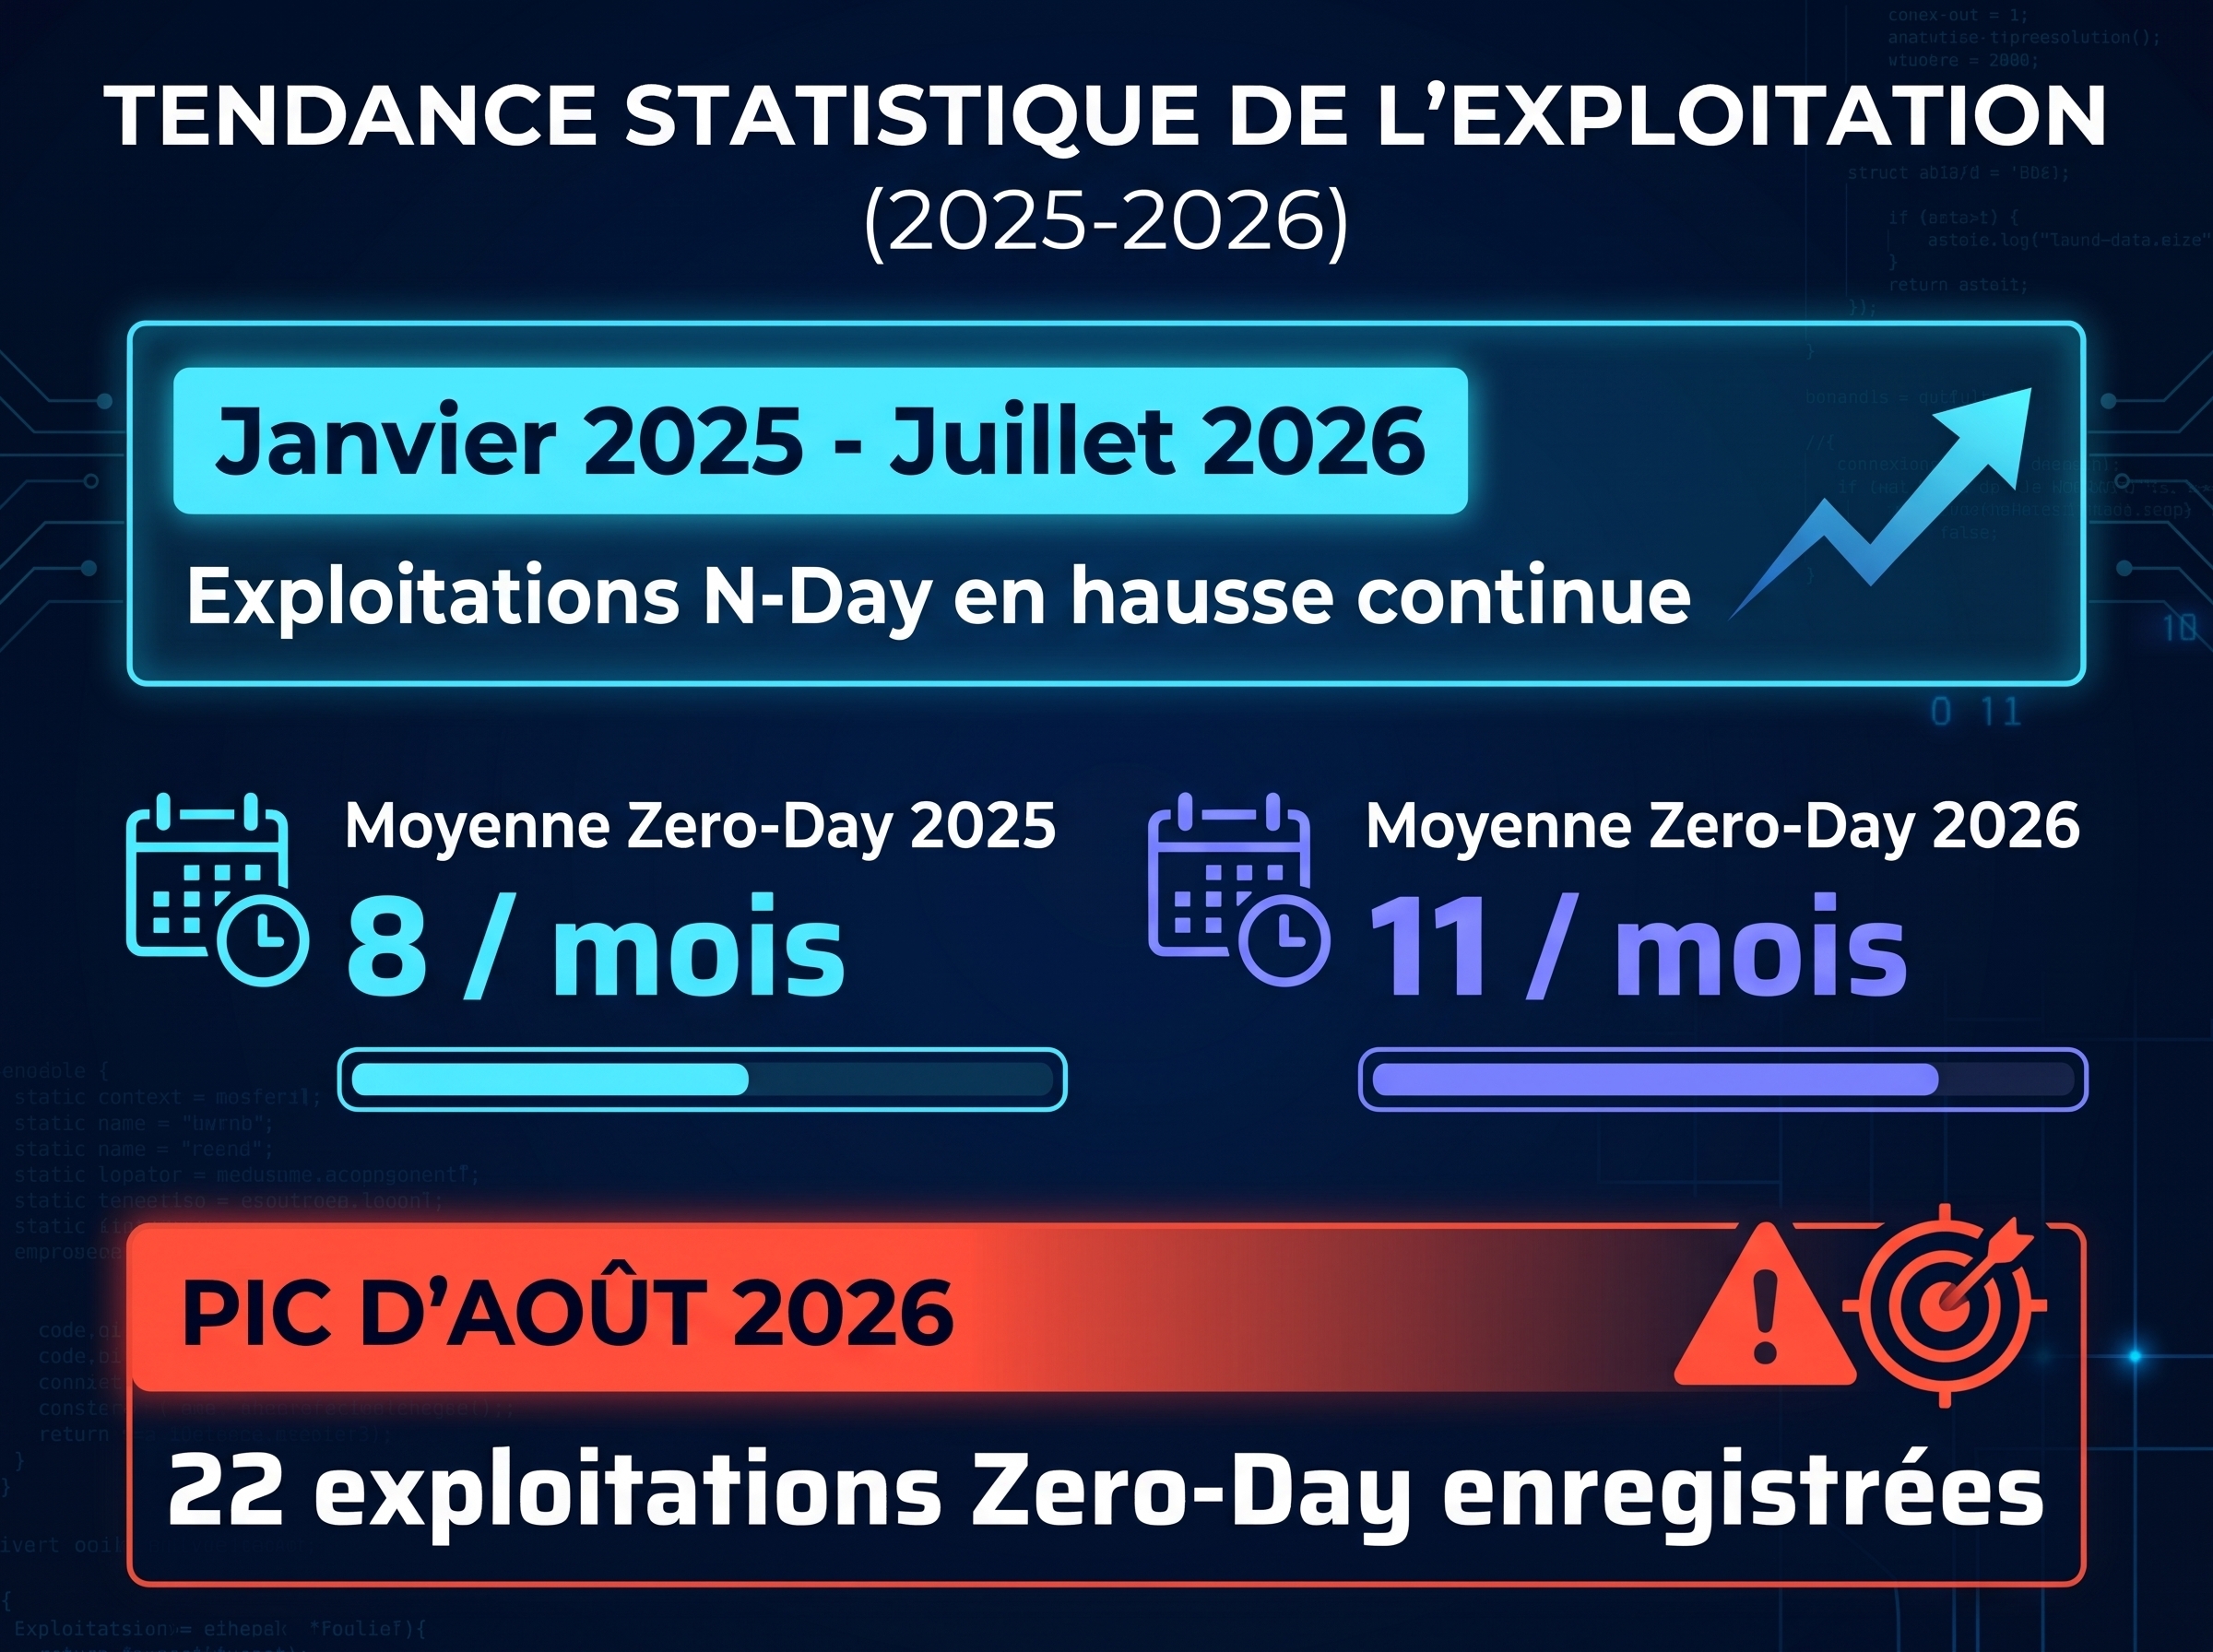
Entre janvier 2025 et août 2026, le volume global de vulnérabilités divulguées et exploitées a presque doublé. Les exploitations de vulnérabilités zero-day sont restées relativement stables (passant d'une moyenne de 8 par mois en 2025 à 11 par mois en 2026), avant d'enregistrer un pic à 22 exploitations au cours du seul mois d'août 2026.
Dans ce contexte, les équipes de recherche ont intercepté un serveur de staging exposé hébergeant le framework exploit_agent. Connectée à plusieurs LLM locaux et de frontière, cette plateforme exécute de manière autonome une analyse différentielle continue de logiciels web populaires, rédige les scripts d'exploitation et les exécute sans intervention humaine.
La preuve matérielle de cette automatisation a été établie par l'analyse du fichier de configuration environnemental (.env) du serveur, contenant explicitement les commentaires suivants en langue russe :
# LLM API-ключи для авто-эксплуатации (пилот exploit_agent)
# Впиши ключи сам - сюда, не в чат. Обе строки обязательны.
(Traduction : # Clés API LLM pour l'auto-exploitation (pilote exploit_agent) # Saisis les clés toi-même - ici, pas dans le chat. Les deux lignes sont obligatoires.)
Le serveur contenait également des scripts post-compromission (reconnaissance interne, brute-force, installation de webshells et suppression des webshells concurrents) ciblant spécifiquement des sites web français des secteurs des médias, du divertissement et de l'éducation.
Cette automatisation produit une accélération opérationnelle et une prolifération de bruits de fond :
- PaperCut : Fin août 2026, l'association de la CVE-2026-81578 (contournement d'authentification) et de la CVE-2026-82078 (chargement dynamique de classe non sécurisé) a permis une exécution de code à distance (RCE). Des chercheurs et des attaquants ont généré des exploits fonctionnels via LLM en moins de 24 heures. Quatre jours plus tard, des campagnes automatisées d'exploitation massive frappaient des centaines d'organisations, obtenant les privilèges d'administrateur de domaine en quelques minutes.
- PHP : Identifiées grâce à des analyses assistées par LLM, les vulnérabilités CVE-2026-109618 et CVE-2026-109619 ont fait l'objet de comparaisons de code dès la fuite de pré-correctifs et de vidéos démontrant le concept. Dès la publication du patch officiel le 21 octobre 2026, des centaines de PoC non fonctionnelles générées par LLM ont inondé le web, créant un bruit considérable qui a contraint les défenseurs à un effort de clarification important.
3. Détournement d'Infrastructures Cloud et Écosystème Illicite : LLMJacking & LLM Mixers
3.1. Le Cycle de Vie d'une Attaque par LLMJacking
Le LLMJacking désigne la compromission d'environnements cloud d'entreprise dans le but d'exfiltrer des clés d'API LLM, de détourner les quotas d'accès aux modèles et d'allouer des ressources de calcul GPU aux frais de la victime.
Étape du cycle d'attaque | Tactiques et TTP observées |
Accès Initial | Vol d'identifiants valides exposés dans des répertoires de code publics (ex. GitHub) ; ingénierie sociale via de faux sites web pour intercepter des jetons de session active (session hijacking). |
Reconnaissance & Déplacement Légal | Inspection des répertoires de code internes, bases de données, conteneurs, registres cloud et journaux d'accès. Exploitation de vulnérabilités applicatives au sein de conteneurs internes pour pivoter vers d'autres systèmes. |
Élévation de Privilèges & Persistance | Création de comptes IAM et de comptes de service non autorisés ; attachement de politiques d'administration aux rôles de service. Exploitation de la CVE-2026-40217 (évasion de sandbox dans LiteLLM permettant d'élever des clés virtuelles d'inférence à accès limité en jetons d'administration complets). |
Exécution de la Mission | Activation des services LLM pay-as-you-go ; application d'une stratégie "burn and rotate" (création et suppression rapides de comptes de service pour contourner les limites de débit) ; allocation d'instances cloud GPU haute performance pour alimenter des frameworks agentiques offensifs ou relayer l'accès vers l'extérieur. |
Impact financier : Les préjudices financiers constatés lors des interventions de réponse aux incidents de Mandiant dépassent régulièrement 100 000 USD par jour, certaines affaires cumulant plus de 1 million USD de frais de consommation avant neutralisation des accès.
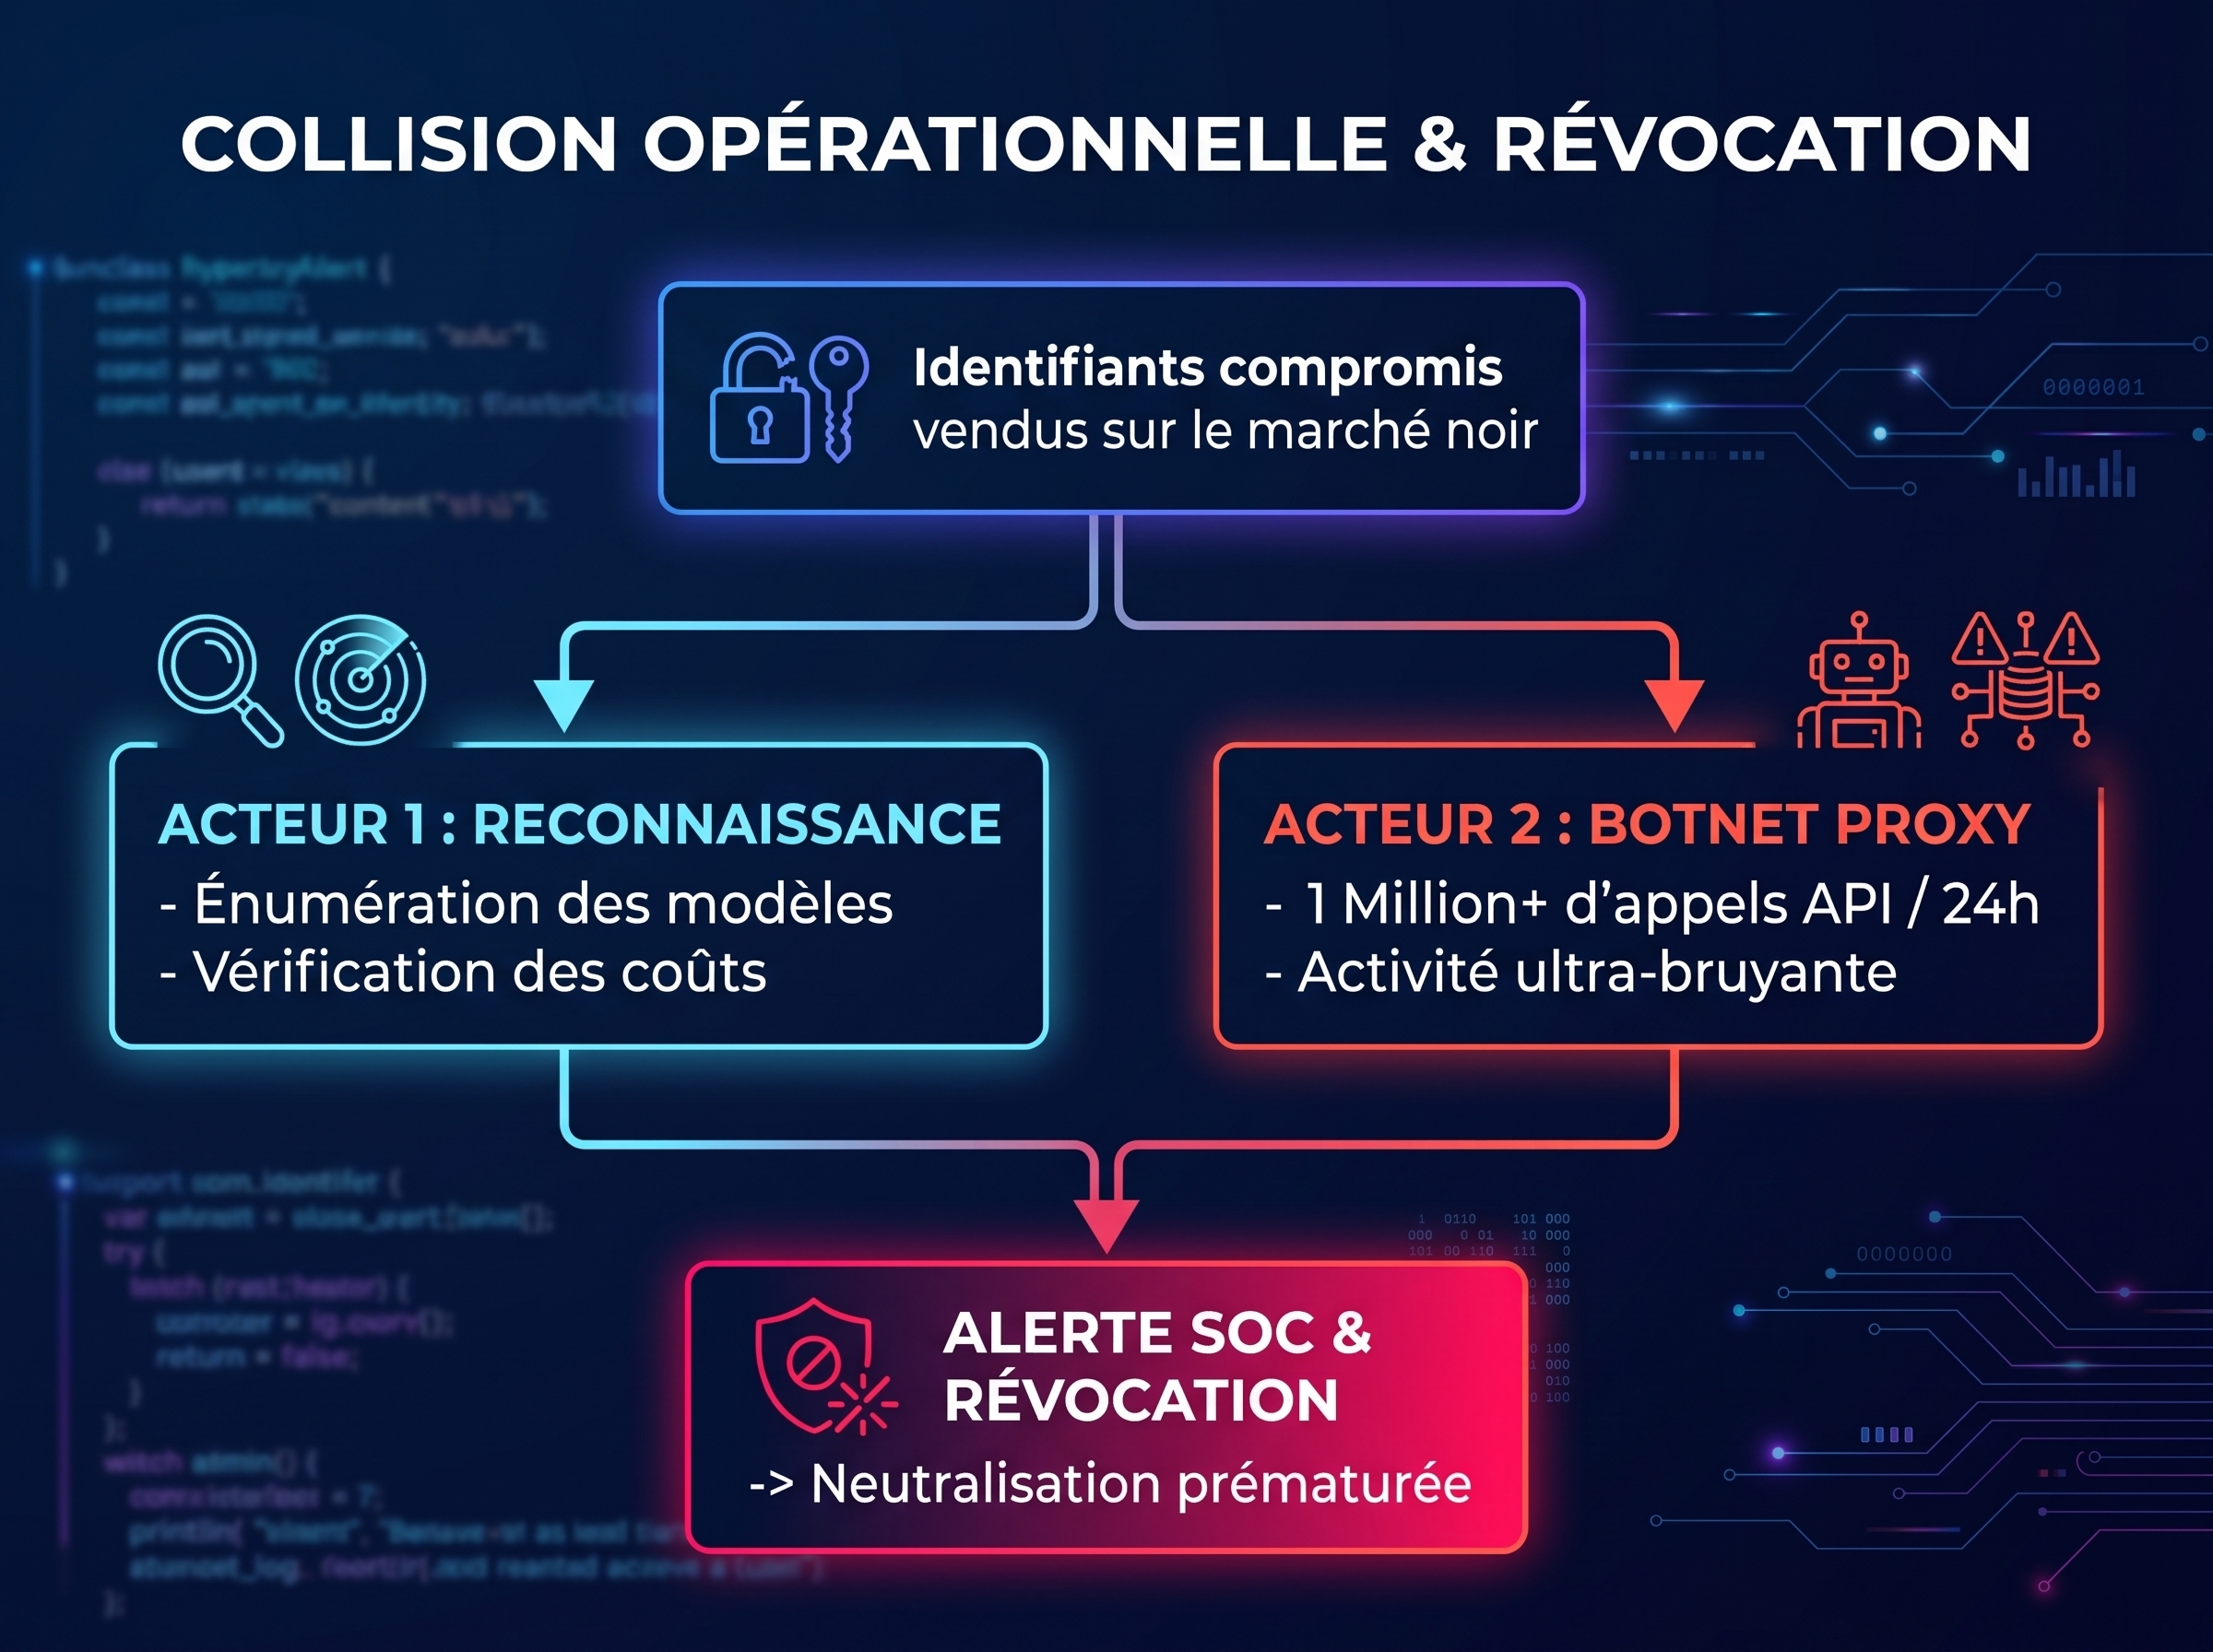
Cas d'étude : Collision opérationnelle et revente d'accès partagés
Lors d'une intervention, les analystes ont observé la compromission simultanée d'un environnement entreprise par deux acteurs distincts utilisant le même jeu d'identifiants légitimes volés. Le premier acteur s'est connecté pour énumérer les services LLM disponibles et vérifier les plafonds de dépenses du compte. Le même jour, un second acteur (opérant via un service de botnet/proxy) a utilisé ces mêmes identifiants pour injecter des millions d'appels API LLM en l'espace de 24 heures. Cette activité volumétrique massive et bruyante a déclenché l'alerte du SOC et provoqué la révocation immédiate des identifiants, neutralisant l'accès du premier acteur avant qu'il n'ait pu exécuter ses requêtes d'inférence.
3.2. Écosystème Criminel : La Revente d'Accès via les "LLM Mixers"
Les accès dérobés alimentent un marché noir structuré autour des LLM Mixers. Ces vitrines illégales mutualisent les identifiants volés et les instances cloud compromises pour offrir un service de proxying de requêtes. Ce mécanisme permet aux acheteurs de contourner les contrôles de sécurité, les restrictions géographiques et les limites de débit en répartissant la charge de leurs requêtes sur les infrastructures de multiples victimes.
L'économie des LLM Mixers repose sur plusieurs modèles de tarification identifiés sur les forums cybercriminels :
- Typologie des accès : Les comptes issus d'essais gratuits (free trials) sont vendus à bas prix, tandis que les identifiants d'entreprise (enterprise) garantissant des débits élevés s'appliquent des tarifs supérieurs.
- Tarification au million de tokens : Les prix s'échelonnent de 0,10 USD à 25 USD par million de tokens selon la puissance du modèle (incluant des modèles de frontière et des versions débridées/jailbroken).
- Majorations pour requêtes complexes : La plateforme APIMart applique un coefficient multiplicateur de 5x sur le coût des tokens d'entrée et de sortie dès lors que la taille du prompt dépasse 100 000 tokens.
- Abonnements mensuels : Des services comme JetNight commercialisent des forfaits mensuels fixes ajustés selon la gamme de modèles mis à disposition.
4. Spécialisation des Acteurs : Espionnage d'État, Phishing-as-a-Service et Opérations d'Influence
4.1. Usage Stratégique et Vecteurs d'Attaque Directs (Cyberespionnage & Phishing)
L'intégration des LLM s'observe au sein des opérations d'espionnage étatique et des plateformes criminelles :
- Acteurs rattachés à la Chine (PRC-nexus) : Utilisation de LLM pour accélérer l'analyse, la traduction et la synthèse de volumes massifs de données exfiltrées. Le prestataire privé LEAKY CASTLE a ainsi automatisé le traitement de documents volés pour structurer des organigrammes et générer des rapports d'intelligence vendus à ses commanditaires. De plus, des acteurs PRC-nexus abusent des infrastructures d'hébergement de fichiers et des API de modèles de frontière pour établir des serveurs C2 temporaires (dead drop C2) et exfiltrer discrètement des documents d'intranets.
- Acteurs rattachés à la Corée du Nord (DPRK) : Utilisation d'interfaces LLM publiques en temps réel lors d'entretiens d'embauche en visioconférence pour générer des réponses authentiques et usurper l'identité de travailleurs IT occidentaux. En parallèle, le groupe MIDNIGHT NEPTUNE a mené des opérations d'ingénierie sociale ciblées via de faux profils de recruteurs munis d'avatars intégrant des filigranes SynthID, renvoyant vers des leurres "ClickFix". Sur le plan des attaques supply chain, cet acteur a modifié des fichiers de configuration
.claude/settings.jsondans des répertoires de code pour déclencher le téléchargement automatique de la porte dérobée SOMBERMEME au lancement de l'outil Claude Code. Le groupe a masqué son déplacement latéral en nommant ses jetons d'accès GitHub (PAT) d'après Microsoft Copilot. - Acteurs rattachés à l'Iran (CALANQUE ION / APT42) : Utilisation de modèles de langage (notamment Gemini) pour automatiser la reconnaissance d'objectifs et rédiger des contenus de spear-phishing personnalisés.
- PhaaS Criminel (Plateforme Jieyou) : La plateforme de Phishing-as-a-Service d'origine chinoise Jieyou a intégré en juin 2026 un assistant chatbot LLM dans son panneau d'administration. Cet outil permet aux affiliés d'administrer leurs panneaux de phishing et de personnaliser leurs leurres d'ingénierie sociale en langage naturel sans compétences techniques préalables.
4.2. Opérations d'Influence (IO) et Pléthore d'Influence-as-a-Service (IaaS)
Les campagnes d'influence ont atteint une maturité industrielle grâce à l'intégration des LLM à chaque étape de la chaîne de production.
Catégorie d'acteur d'IO | Caractéristiques et Métier |
Groupes d'État | Organes rattachés aux services de renseignement ou aux armées. Ils sous-traitent de plus en plus l'exécution technique à des prestataires privés pour s'assurer un déni plausible. |
Prestataires IaaS Commerciaux | Agences de communication, cabinets de PR ou sociétés de renseignement privé commercialisant des campagnes d'influence sur mesure ou des plateformes logicielles clé en main. |
Réseaux de Monétisation Politique Inauthentique (IPM) | Acteurs motivés par le profit financier. Ils massifient la production de contenus politiques racoleurs (clickbait) pour maximiser le taux de clics et capter des revenus publicitaires. |
En août 2026, l'analyse d'architectures IaaS commerciales a révélé un ensemble de techniques d'automatisation avancées :
- Personas locaux et camouflage linguistique : Les consignes d'invites (prompts) imposent l'adoption de dialectes régionaux, d'argot local et l'incorporation volontaire de fautes de frappe et de tournures informelles pour déjouer les filtres de détection de bots.
- Médias synthétiques ciblés : Génération d'images incorporant de faux défauts d'optique (grain, variations d'éclairage typiques des capteurs de smartphones) et omission systématique de textes en arrière-plan pour éliminer les signatures d'IA. Diffusion d'animations au style Lego et de parodies du milieu du football pour cibler les audiences jeunes via des formats vidéo courts.
- Usurpation par les réseaux IPM : Utilisation de présentateurs télévisés synthétiques (news anchors) générés par IA, usant parfois de l'image de véritables journalistes pour fabriquer une fausse crédibilité institutionnelle.
- Fermes de téléphones virtuels et proxies résidentiels : Déploiement de smartphones virtuels hébergés sur des infrastructures cloud, simulant le comportement d'appareils mobiles légitimes. Le trafic est routé par des proxies résidentiels et les cookies de session sont conservés pour maintenir l'authentification et contourner les défis CAPTCHA.
- Maturation automatisée des comptes : Les faux comptes créés via des numéros SMS virtuels subissent une phase de maturation pilotée par LLM (défilement de flux, temps de pause sur des publications, interactions avec des contenus neutres) afin de simuler un historique d'utilisation naturel avant d'émettre des messages d'influence.
5. Stratégies de Sécurité et Architecture de Défense Proposées par Google Threat Intelligence Group
Pour contrer l'accélération des attaques assistées par IA, l'architecture de défense doit s'appuyer sur des mécanismes d'introspection et de détection comportementale :
- Détection comportementale et volumétrique : Déploiement de règles de détection spécifiques (notamment au sein de Google SecOps) ciblant les signatures forensiques et les flux d'exécution des frameworks agentiques comme ARTEX, conjointement à l'application des guides de durcissement publiés par les équipes de réponse aux incidents.
- Hardening des modèles et introspection : Le modèle Gemini 4 Carbon intègre des protections multicouches nativement conçues pour bloquer la création d'exploits fonctionnels et de codes malveillants. Ces protections reposent sur des sondes d'introspection d'activation, la surveillance continue de la chaîne de pensée (chain-of-thought) et des trajectoires agentiques, associées à des classificateurs d'entrée et de sortie.
- Protections contre l'extraction de modèles : Déploiement de contre-mesures en temps réel ciblant les attaques par distillation (model extraction), conçues pour dégrader les performances des modèles "élèves" non autorisés qui tentent de répliquer la logique propriétaire des modèles de frontière.
- Architectures de Défense Autonomes : Intégration de la plateforme Google AI Threat Defense (AITD), qui combine le raisonnement de modèles de frontière, l'analyse de priorisation des risques via Wiz, les capacités de correction automatique de code de CodeMender, la recherche proactive de vulnérabilités zero-day par l'agent Big Sleep, et les principes d'architecture du cadre SAIF (Secure AI Framework). L'ensemble s'inscrit dans le paradigme d'entreprise BeyondZero.
- Partage institutionnel et disruption proactive : Fermeture directe des comptes d'acteurs malveillants et révocation des projets cloud compromis. En parallèle, le programme Fairwind permet de fournir aux défenseurs, chercheurs et partenaires gouvernementaux homologués un accès encadré aux capacités cyber avancées à double usage pour anticiper les menaces émergentes.