Impact de l'IA de Frontière sur le Risque Cyber : L'Étude Glasswing
Source : Mosk, T. (2026). Does frontier AI strengthen cyber defense? Evidence from Project Glasswing. arXiv.
Sommaire : L'étude économétrique du Projet Glasswing (novembre 2026) démontre que l'accès exclusif à l'IA de frontière Claude Mythos Preview par 13 géants technologiques a considérablement renforcé la sécurité défensive. En permettant une détection préventive accrue, le modèle a fait bondir de 150 % les divulgations de failles critiques sans engorger le déploiement des correctifs, tout en déplaçant la charge de travail vers le triage humain en amont. Cette dynamique a fait chuter les attaques Zero-Day de 70 % et réduit de deux tiers la probabilité d'exploitation à 30 jours, sans augmenter le volume global d'attaques. Par ailleurs, l'exclusion des chercheurs indépendants les a incités à réorienter leurs audits vers d'autres éditeurs, étendant ainsi la protection à l'écosystème global. Enfin, le retard capacitaire des modèles non autorisés génère une asymétrie de sécurité majeure, augmentant la densité de vulnérabilités résiduelles dans la chaîne d'approvisionnement logicielle issue des juridictions exclues.
1. Introduction et Contexte du Projet Glasswing
En novembre 2026, une étude économétrique majeure réalisée par le chercheur Thomas Mosk (Queen Mary University of London) a apporté le premier éclairage empirique rigoureux sur l'intégration des modèles d'intelligence artificielle de frontière (frontier AI) au sein de la recherche et de la remédiation des vulnérabilités logicielles. L'étude analyse l'impact du Projet Glasswing, une initiative fermée lancée en avril 2026 par Anthropic. Ce programme a octroyé un accès anticipé et exclusif au modèle Claude Mythos Preview, une IA dotée de capacités de raisonnement autonome et d'analyse de code nettement supérieures à celles des modèles commerciaux et open-source existants.
L'objectif affiché du Projet Glasswing était de renforcer la sécurité des infrastructures numériques critiques en permettant à un groupe restreint d'acteurs d'auditer préventivement leurs bases de code et les composants open-source majeurs qu'ils maintiennent. Du point de vue de l'analyse du risque systémique et du secteur financier, l'inclusion de JPMorganChase au côté des principaux géants des systèmes d'exploitation, du cloud et des réseaux démontre la pertinence directe de ces technologies pour la protection des plateformes bancaires et transactionnelles mondiales.
Les caractéristiques fondamentales du Projet Glasswing et du cadre méthodologique de l'expérimentation s'articulent autour des éléments suivants :
- Modèle déployé : Claude Mythos Preview, un modèle généraliste d'IA de frontière caractérisé par une autonomie élevée dans la détection de failles, la formulation d'hypothèses d'attaque, la vérification empirique et la génération de preuves de concept (exploits).
- Organisations bénéficiaires initiales : 13 grandes entreprises technologiques et gestionnaires d'infrastructures critiques basés aux États-Unis : Amazon Web Services (AWS), Anthropic, Apple, Broadcom (incluant VMware), Cisco, CrowdStrike, Google, JPMorganChase, la Linux Foundation, Microsoft, NVIDIA, Palo Alto Networks, ainsi qu'IBM (ayant rejoint le programme en mai 2026).
- Entités et acteurs exclus : En vertu des conditions d'utilisation d'Anthropic mises à jour dès septembre 2025, l'accès a été strictement interdit aux entreprises basées en Chine et en Russie, ou contrôlées majoritairement par des entités de ces juridictions. De même, l'ensemble des chercheurs externes et analystes indépendants en cybersécurité (bug bounty hunters) a été exclu du programme.
- Cadre opérationnel et ressources : Attribution du modèle réservée exclusivement à des fins défensives internes, assortie de 100 millions de dollars de crédits de calcul et de 4 millions de dollars de dons pour la sécurité du code open-source, sans aucune commercialisation grand public du modèle.
2. Productivité de la Défense et Capacités de Remédiation
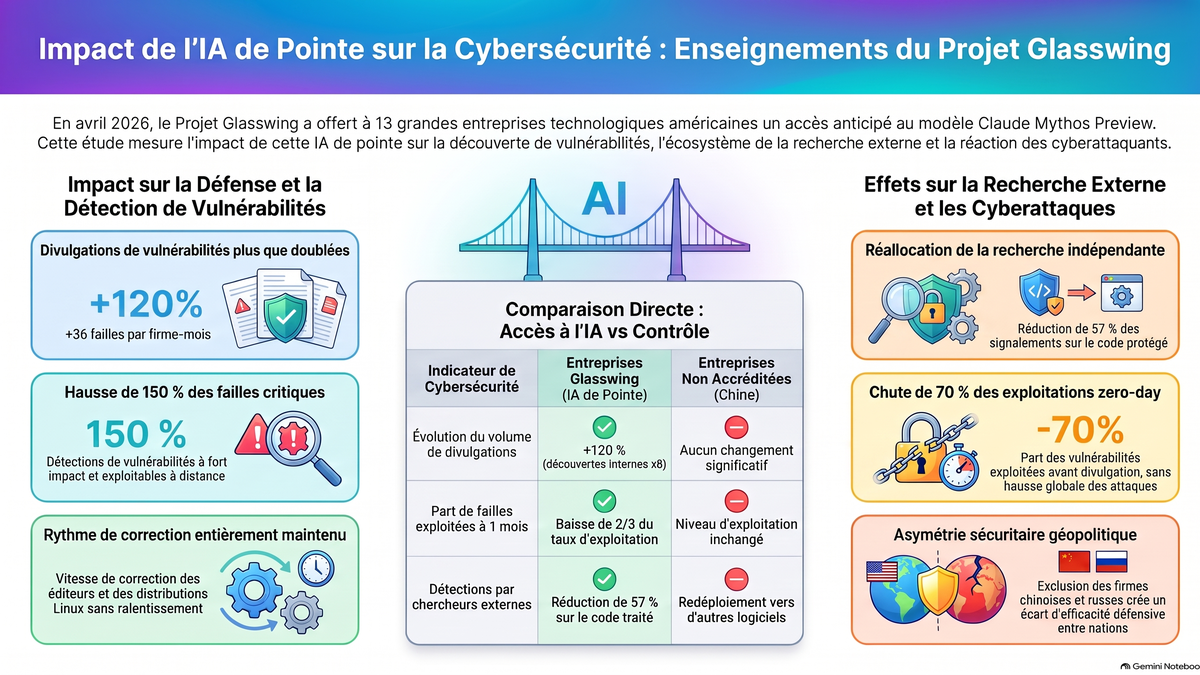
L'attribution de Claude Mythos Preview aux entreprises Glasswing a engendré un saut de productivité défensive immédiat. Comparativement au groupe de contrôle composé d'éditeurs technologiques chinois ne disposant pas d'accès au modèle, les bénéficiaires ont plus que doublé leur volume global de divulgations publiques de vulnérabilités (hausse de 120 %, représentant environ 36 divulgations supplémentaires par entreprise et par mois par rapport à la ligne de base pré-lancement de 29 vulnérabilités/mois).
Cette hausse quantitative ne s'est pas effectuée au détriment de la sévérité des failles identifiées. L'augmentation s'est concentrée sur les vulnérabilités les plus critiques : les divulgations de failles à fort impact (high-impact) ont bondi de 150 % (multipliées par 2,5, soit ~23 failles critiques de plus par firme et par mois), tandis que les vulnérabilités exploitables à distance sans identifiants préalables ont doublé.
Au niveau de la phase de publication et de déploiement des patchs, les données empiriques n'indiquent aucun engorgement post-divulgation. Le tableau à deux colonnes suivant résume l'évolution comparative des métriques de vulnérabilité et de remédiation :
Métrique & Phase de Sécurité | Évolution Comparative |
Volume mensuel de divulgations (par entreprise) | Passage d'une baseline de ~29 failles/mois à une hausse de +120 % (soit environ +36 vulnérabilités publiées/firme/mois). |
Vulnérabilités à fort impact | Progression de +150 % par rapport à la baseline (volume multiplié par 2,5 ; ~23 failles critiques supplémentaires/firme/mois). |
Failles exploitables à distance | Volume multiplié par 2,0 par rapport à la période pré-lancement (~4,9 failles/mois en baseline). |
Délai de correction éditeur | Stabilité constatée ; les estimations écartent tout ralentissement de la remédiation éditeur supérieur à 13 %. |
Remédiation downstream (Distributions Linux) | Médiane de mise à disposition du correctif maintenue à 1 jour (baisse maximale du taux de résolution à 90 jours bornée à 11 points). |
Il convient toutefois de marquer une distinction essentielle entre la remédiation post-divulgation et le traitement en amont. Si les failles publiées n'ont subi aucun retard de correctif, le goulot d'étranglement humain (human bottleneck) s'est en réalité déplacé en amont de la chaîne défensive. Les données publiées par Anthropic révèlent que les partenaires Glasswing ont identifié plus de 10 000 vulnérabilités de sévérité élevée à critique au cours du premier mois d'utilisation. La grande majorité de ces découvertes brutes est restée en attente de tri interne et de développement de correctifs avant toute publication officielle. Le facteur humain limite donc la capacité de triage et de développement de patchs avant divulgation, le volume de failles publiées ne représentant qu'une fraction du volume total découvert par l'IA.
3. Dynamique du Marché de la Recherche Indépendante (Bug Bounties)
L'introduction de l'IA de frontière dans l'arsenal interne des grands éditeurs a transformé la structure d'incitation économique des chercheurs indépendants (chasseurs de primes ou bug bounty hunters). Ne disposant pas d'un accès à Mythos Preview, ces spécialistes - au nombre de 7 200 crédités au moins une fois en 2024 - se sont retrouvés en concurrence directe avec des équipes internes dotées d'un outil d'exploration automatisé à très haut rendement.
Pour mesurer cette dynamique sans biais de sélection ni retour à la moyenne, l'étude Mosk a indexé l'exposition de chaque chercheur sur la part de son activité historique au cours de l'année 2024 (s_G). Les résultats démontrent qu'il n'y a eu ni éviction (crowding out) globale ni départ massif des experts humains du marché de la recherche : la probabilité pour un chercheur de rester actif chaque mois est demeurée strictement stable. L'effet observé réside dans une réallocation stratégique de l'effort d'audit humain vers du code non balayé par l'IA de frontière.
La réallocation du travail humain face à la concurrence de l'IA interne s'est opérée en trois étapes clés :
- Rendements décroissants sur le périmètre Glasswing : Les chercheurs historiquement focalisés sur le code des entreprises bénéficiaires ont enregistré une chute de 57 % de leurs signalements validés sur ce périmètre, l'IA interne ayant préempté les vulnérabilités les plus accessibles.
- Redéploiement tactique vers les éditeurs non traités : Constatant l'épuisement des gisements de failles sur les produits Glasswing, les chercheurs indépendants ont réorienté leur temps d'audit en multipliant par 2,5 leurs signalements de vulnérabilités sur les bases de code d'éditeurs non dotés du modèle de frontière.
- Pérénnité et diffusion indirecte de la valeur : L'effort d'audit humain s'est rediffusé de manière élastique sur l'ensemble de l'écosystème logiciel secondaire, évitant la perte de compétences de la communauté et étendant indirectement les bénéfices de la cybersécurité au-delà des seuls bénéficiaires directs du Projet Glasswing.
4. Réponse des Attaquants et Réalité de l'Exploitation dans la Nature
D'un point de vue dogmatique, la publication massive de vulnérabilités suscite la crainte d'une augmentation des attaques, les bulletins de sécurité et le code de démonstration (public exploit code) fournissant des indications précieuses aux cybercriminels. L'analyse empirique des données d'exploitation réelle sur les systèmes en production (exploitation in the wild) confirme que l'augmentation des divulgations défensives n'a provoqué aucune hausse du volume d'attaques.
L'analyse détaillée des données d'exploitation met en évidence les constantes suivantes :
- Chute de la probabilité d'exploitation à 30 jours : La proportion de vulnérabilités Glasswing exploitées dans le mois suivant leur publication a chuté d'environ deux tiers (baisse d'environ 0,9 point de pourcentage par rapport au taux baseline de 1,4 %).
- Effondrement des exploitations de type Zero-Day : La baisse relative du risque s'explique par une contraction d'environ 70 % de la proportion de failles zero-day (c'est-à-dire les failles déjà exploitées de manière malveillante avant leur divulgation publique). L'IA a permis aux défenseurs de découvrir et de corriger préventivement des failles latentes avant que les attaquants ne les identifient.
- Dilution et stabilité du volume absolu d'attaques : Le nombre absolu d'attaques recensé sur les produits des entreprises Glasswing est demeuré totalement stable (~6,5 vulnérabilités exploitées par mois dans les 90 jours post-publication). L'accroissement des divulgations a ainsi dilué le risque en publiant un grand volume de failles "saines" que les attaquants n'avaient pas les moyens d'exploiter simultanément.
- Divergence empirique entre scores EPSS et exploitation réelle : Les nouvelles vulnérabilités publiées ont obtenu des scores EPSS (Exploit Prediction Scoring System) élevés à 30 et 90 jours, les algorithmes prédictifs automatisés anticipant un risque fort en raison de la présence immédiate de code de démonstration (public exploit code, en hausse de +66 %). Or, l'exploitation malveillante réelle n'a pas suivi ces prédictions. Cette divergence montre que la disponibilité d'une preuve de concept n'entraîne pas automatiquement une attaque, les attaquants faisant face à une capacité opérationnelle limitée et sélectionnant leurs cibles selon un arbitrage économique rationnel.
5. Asymétrie Géopolitique et Risques pour la Chaîne d'Approvisionnement
Le modèle de distribution restreinte du Projet Glasswing a instauré une asymétrie capacitaire de sécurité entre les éditeurs américains bénéficiaires et les entreprises basées dans des juridictions exclues (notamment la Chine et la Russie).
Les évaluations menées par le Center for AI Standards and Innovation (CAISI) et l'UK AI Security Institute (UK AISI) permettent de mesurer précisément ce décalage :
- Équivalence capacitaire et retard temporel : Selon l'UK AISI, les modèles souverains chinois les plus avancés (tels que DeepSeek V4 ou Z.ai GLM-5.2) accusent un retard de 4 à 7 mois sur les capacités cyber des modèles de frontière américains.
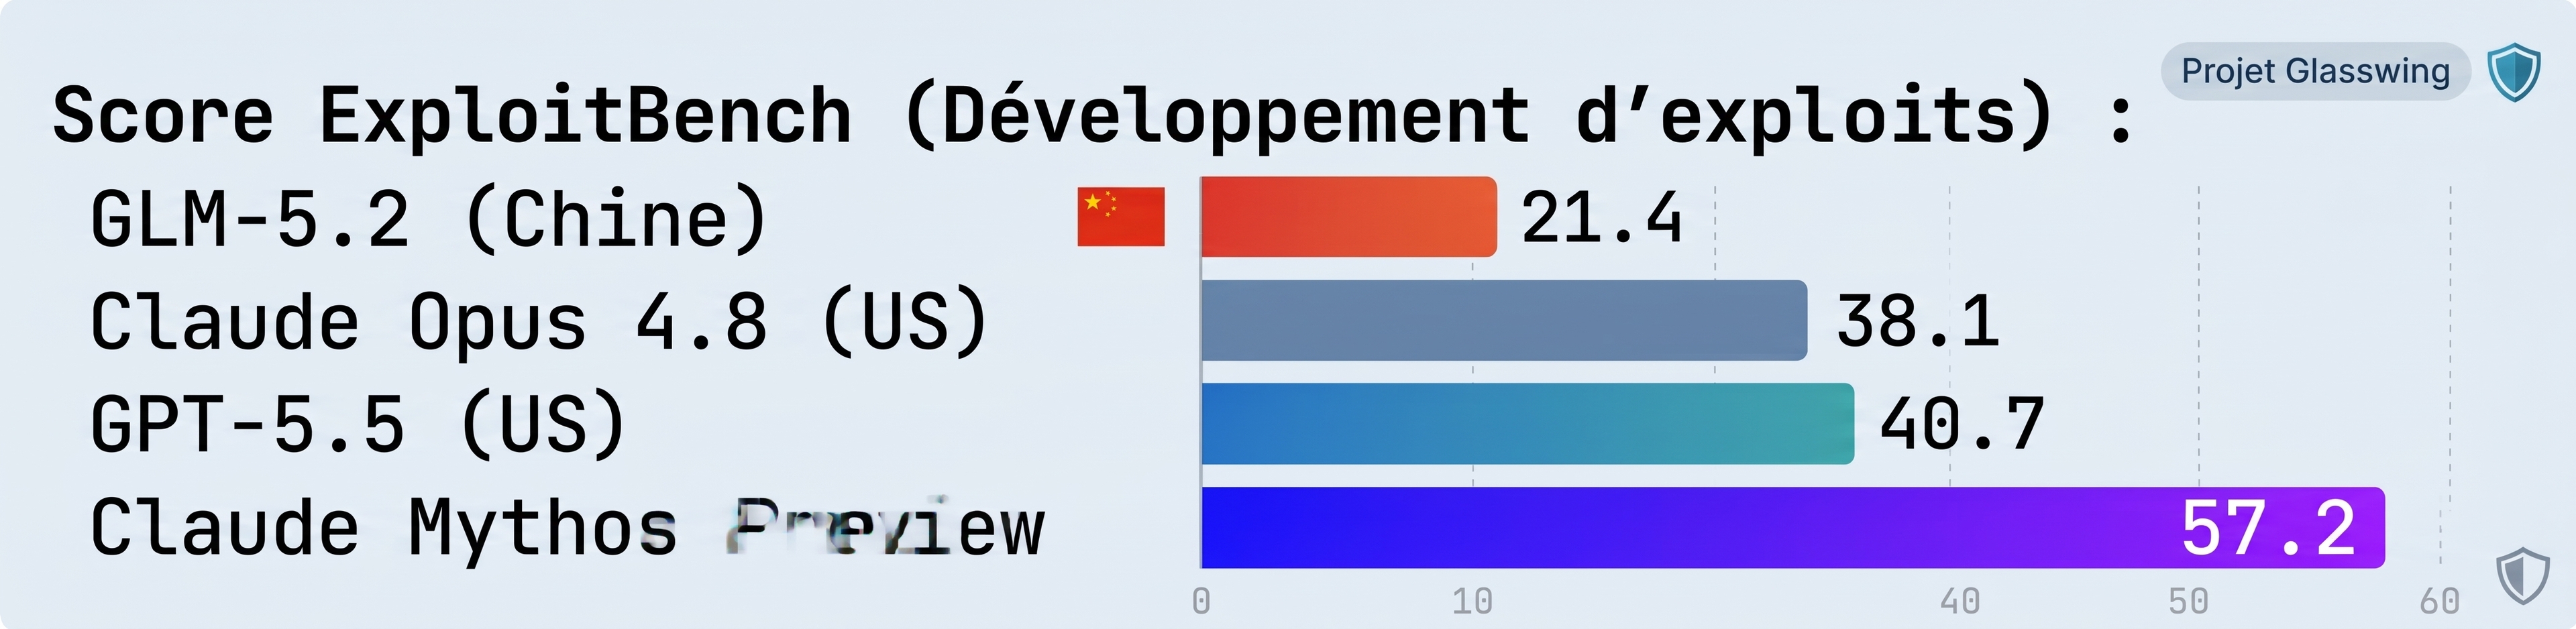
- Benchmarks de découverte d'exploits : Sur le test de référence ExploitBench, le modèle chinois GLM-5.2 obtient un score de 21,4, contre 38,1 pour Claude Opus 4.8, 40.7 pour GPT-5.5 et 57,2 pour Claude Mythos Preview.
- Autonomie cyber opérationnelle : Lors d'expérimentations d'attaques simulées de bout en bout sur des réseaux d'entreprise (32 étapes, de la reconnaissance à la prise de contrôle totale), Claude Mythos Preview a réussi une compromission complète dans 3 essais sur 10 (exécutant 22 étapes en moyenne), un résultat inédit pour une IA.
Pour les responsables de la gestion des risques des tiers et les RSSI du secteur financier, cette asymétrie redéfinit l'analyse de risque de la chaîne d'approvisionnement logicielle (software supply chain provenance). Les éditeurs autorisés ont éliminé deux fois plus de failles latentes dans leurs produits que leurs concurrents exclus. En conséquence, les logiciels développés ou maintenus dans des juridictions n'ayant pas accès aux IA de frontière présentent une densité résiduelle de vulnérabilités latentes - et donc un risque zero-day implicite - significativement plus élevée. La provenance géographique des composants logiciels devient un indicateur quantitatif de sécurité intrinsèque.
6. Synthèse des Facteurs de Risque pour les Responsables de la Sécurité
Synthèse des enseignements stratégiques du Projet Glasswing pour la gestion des risques cyber :
- Productivité défensive et goulot d'étranglement amont : L'accès à une IA de frontière plus que double les divulgations de failles critiques sans engorger le correctif post-publication, mais déplace le goulot d'étranglement humain lors de la phase de tri et de patch interne prioritaire à la divulgation.
- Réallocation de la recherche indépendante : La concurrence de l'IA interne pousse les chercheurs indépendants à redéployer leur effort d'audit vers le reste de l'écosystème logiciel, étendant la couverture sécuritaire aux éditeurs tiers.
- Réduction du risque Zero-Day effectif : L'augmentation du volume de divulgations résulte d'une détection préventive de failles latentes. Le taux d'exploitation à 30 jours chute de deux tiers et les exploitations de type zero-day diminuent de près de 70 %, l'activité malveillante absolue restant stable.
- Asymétrie de la chaîne d'approvisionnement (TPRM) : Le décalage de 4 à 7 mois des modèles non autorisés crée une divergence structurelle dans la densité de failles résiduelles des logiciels, imposant d'intégrer l'accès aux IA de frontière comme critère dans la notation du risque tiers.