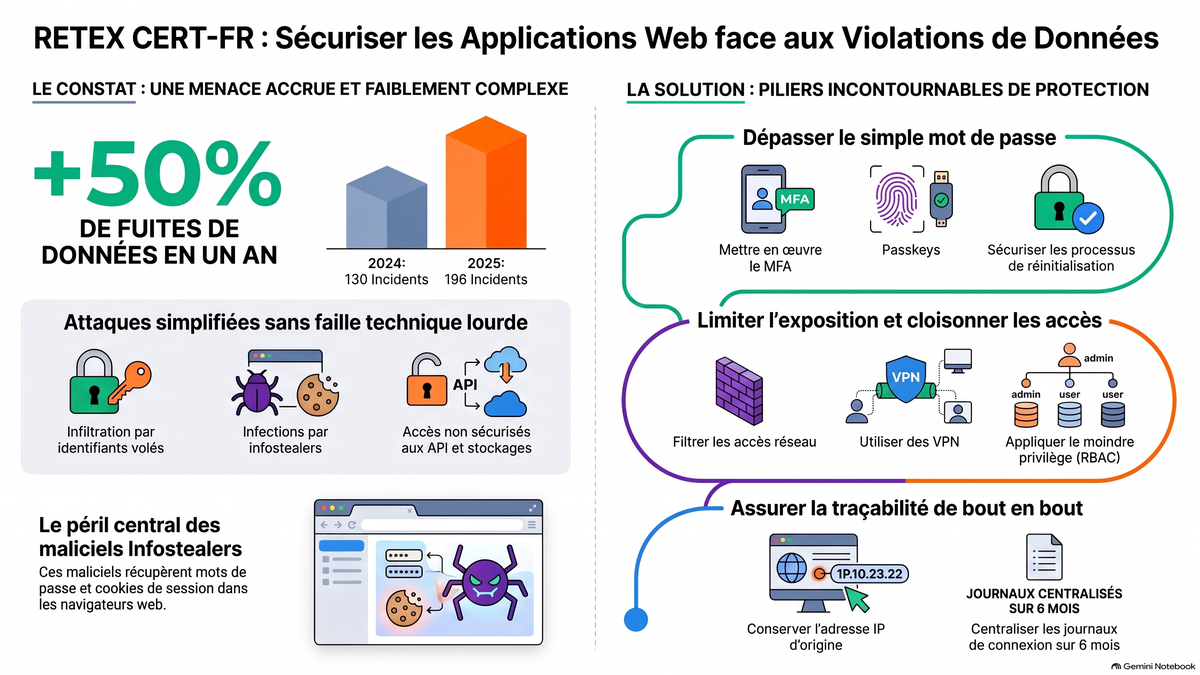
Fuites de Données Applicatives : Synthèse du RETEX CERT-FR
Analyse du RETEX CERT-FR : Violations de Données Applicatives et Enjeux de Sécurisation
Source : CERT-FR. (2026. RETEX du CERT-FR sur les violations de données applicatives (Version 1.01). ANSSI
Sommaire : Le RETEX d'octobre 2026 du CERT-FR souligne une hausse de 50 % des exfiltrations de données ciblées sur les applications web. Touchant tous les secteurs, ces attaques à faible complexité exploitent principalement des identifiants volés (via infostealers ou tiers) et des défauts d'isolation d'API. Pour protéger un parc applicatif hérité en attente de remplacement (Privacy by Design), le CERT-FR préconise 10 mesures d'urgence : authentification forte (MFA, passkeys), moindre privilège, traçabilité stricte (RFC 5424), surveillance centralisée des journaux et invalidation de session contextuelle face aux vols de cookies.
1. Contexte Opérationnel et Panorama de l'Incidentologie (2025-2026)
Le retour d'expérience (RETEX) publié par le CERT-FR en octobre 2026 dresse un bilan précis des incidents de sécurité ayant affecté les applications web opérant de grandes bases de données. Sur la période s'étendant de la fin de l'année 2025 au début de l'année 2026, la multiplication des accès non autorisés a conduit à la divulgation d'importantes quantités de données personnelles et sensibles. Les préconisations formulées par le CERT-FR s'inscrivent dans une démarche de continuité opérationnelle : elles constituent des mesures palliatives d'urgence destinées à maintenir en condition de sécurité les applications existantes jusqu'à leur remplacement, sans toutefois se substituer à une démarche native de Privacy by Design telle que prônée par la CNIL.
Les constatations établies par l'agence mettent en évidence une absence totale de ciblage sectoriel préférentiel. Toute organisation exploitant des services web interconnectés à des systèmes de stockage de données est exposée. De surcroît, la majorité des compromissions observées résulte d'attaques à faible complexité technique, privilégiant l'usurpation ou la réutilisation d'identifiants légitimes et l'exploitation de défauts d'isolation plutôt que le développement d'exploits complexes.
- 196 incidents d'exfiltration de données traités par le CERT-FR en 2025, contre 130 incidents en 2024 (soit une hausse supérieure à 50 %).
- Absence de ciblage sectoriel : vulnérabilité indifférenciée touchant les administrations publiques, le secteur de la santé, l'agroalimentaire ainsi que les services aux entreprises et sous-traitants.
- Faible complexité opératoire : prédominance de l'usurpation d'identifiants, de l'ingénierie sociale, du recours aux maliciels voleurs d'informations (infostealers) et de l'exposition directe de bases sans contrôle d'accès.
2. Vecteurs d'Intrusion et Scénarios de Compromission Observés
Les retours d'expérience mettent en exergue une diversité de vecteurs d'attaque ciblant l'environnement applicatif et sa chaîne de confiance. En mai 2025, la prise de contrôle d'un compte utilisateur au sein d'une entité de e-santé a permis à un attaquant d'interroger abusivement une API connectée à la base de données centrale. De même, des cas d'exfiltration massive ont illustré l'exploitation d'API aux contrôles d'accès défaillants, permettant à un compte compromis d'extraire des données excédant ses droits légitimes.
Le rôle des infostealers s'avère prépondérant dans l'obtention des accès. En février 2025, plusieurs entreprises du secteur agroalimentaire ont subi des violations de données majeures à la suite de l'infection de postes professionnels par un faux convertisseur de documents Word en PDF. Ce logiciel malveillant opérait en deux temps : il exfiltrait les documents originaux téléversés par les utilisateurs et générait en retour des fichiers piégés dont l'ouverture provoquait l'installation de l'infostealer. Fin 2025, des attaques similaires ciblant les postes personnels de particuliers ont conduit au vol d'identifiants réutilisés ensuite pour compromettre des services publics. Le risque lié aux tiers est également illustré par l'exfiltration des résultats d'un laboratoire d'analyses médicales en 2025, survenue après la compromission d'un compte d'administration géré par un prestataire externe. Enfin, les revendications sur forums cybercriminels et sur Telegram imposent une qualification systématique par l'opérateur de traitement, les jeux de données publiés s'avérant parfois fictifs, tronqués ou issus de réutilisations d'incidents antérieurs.
Le tableau ci-dessous résume la matrice des 4 principaux scénarios d'accès illégitime recensés :
Scénario | Mécanisme principal | Facteur d'amplification / Impact | |
Usurpation d'identifiants | Obtention de secrets par réutilisation de fuites, ingénierie sociale, hameçonnage ou via des infostealers sur postes professionnels ou personnels. | Permet la connexion directe aux interfaces web ou API comme un utilisateur légitime sans éveiller d'alerte immédiate. | |
Accès direct aux données | Exposition directe de bases de données, de buckets S3, de ports réseau ou transit de sauvegardes dans des espaces non sécurisés sans authentification applicative. | Contournement intégral des mesures de sécurité applicatives ; risque particulièrement critique et fréquent dans les environnements cloud. | |
Menace interne (Insider) | Action malveillante d'un collaborateur (conflit, vénalité, coercition) ou exploitation de comptes non révoqués après le départ d'un agent. | Accès contournant les contrôles d'accès périmétriques en tirant parti de privilèges fonctionnels ou d'habilitations conservées. | |
Exploitation de vulnérabilités applicatives | Exploitation de défauts logicielles dans le code applicatif pour contourner le contrôle d'accès ou exécuter du code à distance. | Compromission du serveur d'hébergement permettant l'extraction directe des données depuis leur stockage sous-jacent. |
3. Matrice des Impacts et Limites des Systèmes Hérités
Typologie des impacts sur les données
Les conséquences des violations de données se divisent en deux catégories d'impacts majeurs :
- Divulgations unitaires à fort enjeu : Révélation d'informations ciblées (données bancaires, données de santé, détails de procédures judiciaires, coordonnées de professions à risque) susceptible de causer un préjudice direct, grave et immédiat aux personnes physiques concernées.
- Violations de masse de données personnelles : Exfiltration d'un grand volume d'informations d'identité. La valeur criminelle de ces fuites réside dans l'agglomération et le croisement de fichiers hétérogènes. Cette fusion permet de constituer des profils hautement intrusifs, alimentant des campagnes de fraude personnalisées, de spear-phishing et d'escroquerie financière ciblée.
Constat sur le parc applicatif existant
L'origine de la dette de sécurité observée sur les systèmes hérités découle d'un facteur historique : avant la mise en œuvre du RGPD, seul un sous-ensemble restreint d'informations était traité comme « sensible » par les responsables de traitement. Les applications structurantes conçues durant cette période ont été maintenues en production sans révision majeure de leurs mécanismes de protection. En 2026, face à un niveau d'hostilité réseau élevé et à la capacité des attaquants à exploiter systématiquement les couples login/mot de passe compromis, ces mesures historiques s'avèrent disproportionnées et insuffisantes.
4. Cadre Général des Principes de Sécurisation Applicative
Afin de maintenir en condition opérationnelle le parc applicatif existant et d'endiguer le risque d'exfiltration de données, le CERT-FR définit 10 principes de sécurisation palliatifs à appliquer avant tout remplacement d'application :
- Politique de gestion des données : Recenser les données à fort enjeu et leurs supports, formaliser les flux, définir un plan de sécurisation, auditer régulièrement et piloter l'ensemble avec la direction.
- Minimisation des accès utilisateur : Appliquer le principe du moindre privilège (RBAC), limiter la volumétrie accessible par session, réguler le débit des requêtes (rate-limiting) et gérer strictement le cycle de vie des comptes (désactivation des inactifs).
- Limitation de l'exposition applicative : Distinguer les usages (interne, externe restreint, public), imposer un VPN authentifié par certificat matériel pour l'interne, appliquer du géo-filtrage et cloisonner strictement les environnements (développement, recette, production).
- Évolution des mécanismes d'authentification : Supprimer l'authentification simple par login/mot de passe au profit de solutions fortes pour les internes et de passkeys ou codes à usage unique pour le public.
- Sécurisation de l'environnement d'hébergement : Durcir les configurations des serveurs, conteneurs et infrastructures cloud selon les guides de l'ANSSI.
- Traçabilité des actions : Garantir l'imputabilité de chaque action applicative (succès et échec) à un utilisateur unique et à une adresse IP source.
- Supervision des journaux : Centraliser et analyser automatiquement les fichiers de journaux (logs) pour identifier les anomalies comportementales.
- Réactions automatiques et alertes : Mettre en place des mécanismes de blocage temporaire, de ralentissement des requêtes et de notification en cas de comportement suspect.
- Vérification continue de la sécurité : Réaliser des audits réguliers, maintenir un inventaire logiciel des composants (SBOM) et appliquer une gestion rigoureuse des correctifs.
- Démarche d'homologation réglementaire : Pour les administrations publiques, conduire une homologation formelle conformément au Référentiel Général de Sécurité (RGS) et à la Politique de Sécurité des Systèmes d'Information de l'État (PSSIE).
5. Focus Technique : Authentification, Traçabilité et Gestion de Session
Authentification forte et fournisseurs d'identité (IdP)
En 2026, l'authentification reposant exclusivement sur le couple login/mot de passe est obsolète. Pour les accès grand public, le déploiement du standard WebAuthn et des passkeys offre une résistance élevée contre le vol d'identifiants, à condition de prévoir un mode dégradé sécurisé pour les équipements anciens. Pour les utilisateurs internes et privilégiés, l'authentification multi-facteur (MFA) robuste est obligatoire.
Exigence critique – Centralisation IdP et point de vulnérabilité unique : L'architecture doit s'appuyer sur un Fournisseur d'Identité (IdP) centralisé permettant d'évoluer vers le MFA ou de nouveaux standards par simple reconfiguration, sans modification du code applicatif. Toutefois, l'IdP constituant le point névralgique de la sécurité des accès, sa compromission entraîne la chute immédiate et intégrale de la sécurité applicative. Il doit donc faire l'objet d'un durcissement et d'une surveillance prioritaires.
Sécurisation des sessions et protection contre les infostealers
Les mesures passives sur les cookies (http_only, secure, TLS) ne protègent pas contre les vols de session opérés par infostealers ou proxies d'ingénierie sociale (Adversary-in-the-Middle). La sécurisation des sessions repose sur la réduction des durées de vie et sur le contrôle des paramètres contextuels d'utilisation.
Exigence critique – Invalidation de session, réserve mobile et standard DBSC : Tout changement d'adresse IP source ou d'User-Agent en cours de navigation doit invalider la session. Réserve opérationnelle : un traitement spécifique doit être appliqué aux utilisateurs mobiles dont l'adresse IP varie fréquemment et légitimement lors des bascules de réseau (4G/5G/Wi-Fi), afin d'éviter des ruptures d'usage intempestives. À terme, le standard Device Bound Session Credentials (DBSC) permettra de lier cryptographiquement le cookie au composant matériel du poste client (TPM, Secure Enclave), empêchant l'exfiltration du secret de session.
Traçabilité, horodatage et rétention des journaux
Les défaillances de journalisation constatées lors des investigations proviennent principalement de la perte de l'adresse IP d'origine lors du passage des équipements frontaux (proxies inverses, WAF, équilibreurs de charge) et de l'absence de synchronisation temporelle.
Exigence critique – Traçabilité, standards et horodatage : Les chaînes applicatives doivent obligatoirement propager et journaliser les adresses IP sources d'origine (via les en-têtes HTTP type X-Forwarded-For et le champ remoteip). Le flux de journaux doit respecter le format Syslog IETF (RFC 5424) et le stockage des horodatages doit se conformer à la norme ISO 8601 avec une précision à la milliseconde. L'ensemble des équipements doit être synchronisé par NTP sur le fuseau UTC/GMT. La rétention minimale des journaux d'accès et d'action sur le centralisateur est fixée à 6 mois.