Escroqueries Numériques et Risque Systémique : Le Plan d'Action Global du FMI
Cadre Stratégique et Réponse Systémique à la Fraude Facilitée par le Cyberespace
Source: International Monetary Fund & World Bank Group. (2026). The Bangkok blueprint for fraud-resilient financial services.
Sommaire : Face à la hausse exponentielle de la cyberfraude financière - portée par le passage aux fraudes autorisées (APP), les réseaux transnationaux et l'IA générative -, le FMI propose une réponse systémique intégrée. Ce cadre s'articule autour de cinq piliers clés pour synchroniser la prévention, la détection en temps réel et le recouvrement des actifs. Il associe une gouvernance nationale coordonnée, le renforcement de la sécurité par la conception (Resilience by Design), l'intégration des risques cyber au dispositif LCB/FT pour démanteler les réseaux de comptes mules, la création de centres anti-escroquerie transsectoriels avec coopération transfrontalière, ainsi qu'un guichet unique de signalement pour protéger activement les usagers.
1. Mutation du Paysage de la Fraude Financière et Urgence Systémique
La transformation numérique des services financiers a apporté des gains d'efficacité majeurs et considérablement fait progresser l'inclusion financière globale. Toutefois, cette numérisation rapide s'est accompagnée d'une mutabilité et d'une sophistication sans précédent de la criminalité financière. Au cours de la dernière décennie, alors que les événements de cybersécurité dans le secteur financier ont été multipliés par dix, les cas de fraude facilitée par le cyberespace ont près de triplé. L'ampleur prise par ce phénomène en fait désormais un défi politique et macrofinancier systémique plutôt qu'une simple série d'actes criminels isolés. La fraude cyber-alimentée érode la confiance du public dans l'écosystème numérique, compromet la stabilité financière et nuit directement au développement économique en détournant les ressources des ménages et des entreprises.
La gravité de la menace est attestée par des métriques probantes à l'échelle internationale :
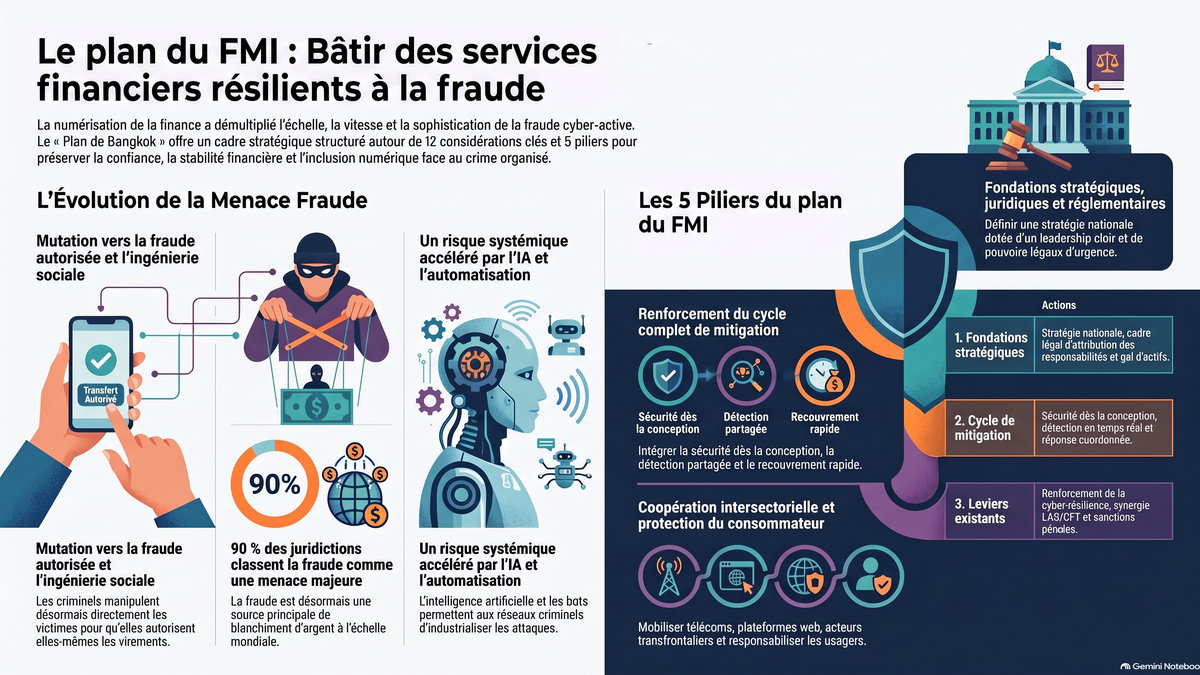
- Selon les évaluations du Groupe d'action financière (GAFI / FATF), 90 % des 165 juridictions évaluées considèrent la fraude comme une menace majeure de blanchiment d'argent.
- L'OCDE rapporte que 85 % des régulateurs à travers 60 juridictions classent la fraude en ligne parmi les risques prioritaires pesant sur les consommateurs.
- À l'échelle mondiale, la Global Anti-Scam Alliance (GASA) estime que les pertes directes dues aux escroqueries financières approchent désormais 500 milliards de dollars américains (0,5 trillion USD), avec 50 % à 70 % de la population adulte mondiale exposée à des tentatives d'escroquerie en ligne.
- En outre, une sous-déclaration massive masque l'ampleur réelle du préjudice : à titre d'exemple, le rapport national sur les risques de blanchiment des États-Unis (2024/2026) évalue les pertes réelles subies par les consommateurs à 195,9 milliards de dollars, contre seulement 12,7 milliards de dollars officiellement déclarés.
- Face à cette menace exponentielle, une vulnérabilité institutionnelle majeure réside dans l'allocation des ressources d'application de la loi : la lutte contre la fraude reçoit en effet moins de 1 % des ressources policières totales dans plusieurs grandes juridictions.
Sur le plan typologique, le paysage de la menace a connu une mutation structurelle : le passage d'une fraude non autorisée (compromission de données, vol d'identifiants, prise de contrôle de compte ou intrusion dans les systèmes) à une prédominance de la fraude autorisée. Dans les schémas d'escroquerie autorisée - notamment les paiements poussés autorisés (Authorized Push Payment / APP), les fraudes aux investissements, les usurpations d'identité ou les escroqueries sentimentales -, la victime est manipulée ou contrainte psychologiquement d'initier et de valider elle-même le transfert de fonds via des canaux légitimes.
Cette menace est d'autant plus complexe qu'elle prend sa source en dehors du périmètre financier traditionnel. Les réseaux criminels ciblent leurs victimes sur les réseaux sociaux, les plateformes de messagerie, les sites de commerce électronique et les réseaux de télécommunications (via le smishing ou l'usurpation d'identifiant d'appelant) bien avant qu'une transaction n'atteigne les systèmes bancaires. De surcroît, la fraude s'articule désormais avec le crime organisé transnational et le blanchiment professionnel. Des syndicats criminels exploitent des centres d'escroquerie sous contrainte (scam compounds ou scam centers), étroitement liés à la traite d'êtres humains et au travail forcé, pour mener des attaques industrielles à grande échelle.
L'émergence des technologies de pointe joue un rôle de multiplicateur de force pour ces réseaux :
- L'intelligence artificielle (IA) générative et les deepfakes permettent d'imiter la voix ou l'image de proches, de dirigeants d'entreprises ou d'officiels avec une crédibilité troublante.
- L'automatisation via des bots et des plateformes de « fraude en tant que service » (Fraud-as-a-Service / FaaS) abaisse la barrière d'entrée pour les criminels et permet le lancement de millions d'attaques simultanées.
- Les agents IA autonomes et les nouvelles interfaces financières créent de nouvelles vulnérabilités d'exploitation.
Les caractéristiques clés de la fraude facilitée par le cyberespace s'articulent autour des éléments suivants :
- Agile et adaptative : Les fraudeurs font évoluer leurs tactiques et techniques avec rapidité et flexibilité opérationnelle pour contourner continuellement les contrôles réglementaires et les défenses institutionnelles.
- Transfrontalière : L'exploitation délibérée des écarts juridictionnels et des disparités réglementaires permet d'opérer depuis un pays, de cibler des victimes dans un autre et de transférer les fonds vers un troisième.
- Transsectorielle : La chaîne d'attaque exploite les failles et le manque de coordination entre le secteur financier, les télécommunications, le commerce électronique et les plateformes numériques.
- Multicanale : La fraude combine des vecteurs numériques et physiques (échanges de cartes SIM, usurpation sur les réseaux sociaux, hameçonnage, centres d'appels frauduleux, agents de retrait d'espèces).
- En temps réel : Les criminels exploitent les infrastructures de paiement instantané fonctionnant 24/7 pour exécuter les transferts en quelques secondes, réduisant la fenêtre de détection et accélérant la dispersion des fonds.
2. Architecture du Blueprint de Bangkok et Interaction des Cycles de Vie
Lancé lors des Assemblées annuelles FMI-Banque mondiale de 2026 en Thaïlande, le Blueprint de Bangkok (Bangkok Blueprint for Fraud-Resilient Financial Services) établit un cadre stratégique non prescriptif conçu pour guider les autorités nationales, les régulateurs, les institutions financières et les infrastructures de marché. Il s'articule autour de 12 Considérations Clés (KC) réparties en 5 piliers fondamentaux.
Pour contrer efficacement la menace, le cadre modélise l'interaction entre le Cycle de la Fraude (la trajectoire suivie par le fraudeur) et le Cycle d'Atténuation (la réponse opérationnelle des acteurs de l'écosystème).
- Phases du Cycle de la Fraude :
- Approche et préparation : Intention criminelle, collecte d'informations, hameçonnage, ingénierie sociale, compromission d'accès ou positionnement sans mouvement immédiat de fonds.
- Exécution : Tentative ou réalisation du transfert de fonds ou d'actifs au sein du système financier.
- Post-exécution : Dispersion immédiate, retrait des fonds, conversion en crypto-actifs et schémas complexes de blanchiment d'argent (notamment via des comptes mules).
- Phases du Cycle d'Atténuation :
- Prévention : Mesures réduisant l'exposition au risque et empêchant le passage à l'acte.
- Détection : Surveillance continue visant à identifier les activités suspectes avant, pendant ou après l'exécution.
- Réponse et Recouvrement : Actions immédiates pour contenir le dommage, geler les avoirs, indemniser les victimes et engager les poursuites pénales.
Cycle de la Fraude | Cycle d'Atténuation | Objectifs Opérationnels Associés |
Approche et préparation | Prévention | Empêcher les acteurs malveillants d'établir une légitimité (mules, faux sites) ; sécuriser la conception des services (resilience by design) ; éliminer les applications et canaux malveillants ; sensibiliser les utilisateurs. |
Exécution | Détection | Surveiller les transactions en temps réel ; analyser les anomalies comportementales et d'accès ; intercepter les transferts suspects au moment de l'initiation avant la finalisation de la transaction. |
Post-exécution | Réponse et Recouvrement | Activer des protocoles de blocage rapide ; tracer les flux financiers à travers les institutions et les frontières ; bloquer et saisir les avoirs frauduleux ; assurer le recouvrement et le traitement équitable du litige. |
3. Pilier 1 : Fondations Stratégiques, Légales et Réglementaires (KC1 & KC2)
3.1 Établissement d'une Stratégie Nationale Globale (KC1)
Face à la nature systémique de la fraude cyber-alimentée, une approche nationale intégrée est indispensable. Cette stratégie doit s'appuyer sur une évaluation rigoureuse et continue des risques et désigner clairement une entité pilote (lead entity) investie d'un mandat formelle de coordination multi-acteurs. La gouvernance doit inclure les autorités de supervision financière, les unités de renseignement financier (URF), les autorités de protection des données, les ministères de la Justice et de l'Intérieur, les forces de l'ordre, ainsi que les opérateurs de télécommunications, les plateformes numériques et les infrastructures de paiement.
L'élaboration de la stratégie exige une analyse d'arbitrage (trade-off analysis) approfondie entre des objectifs de politique publique potentiellement divergents :
- Paiements instantanés (24/7) vs Frictions de sécurité : L'exécution en temps réel apporte une efficience économique majeure et favorise l'inclusion financière. Toutefois, la finalité immédiate des règlements comprime drastiquement la fenêtre temporelle nécessaire à la détection et à l'interception de la fraude, en particulier dans les cas de manipulation psychologique (APP). Les politiques publiques doivent réintroduire des frictions proportionnées et calibrées sur le risque : vérification du bénéficiaire (Confirmation of Payee / CoP), plafonds transactionnels modulables, avertissements contextuels basés sur le comportement, et délais de rétractation ou périodes de refroidissement (cooling-off periods) pour les paiements initiaux ou vers des destinataires à haut risque.
- Crypto-actifs vs Intégrité financière : La technologie des registres distribués offre des gains en matière de coûts et de rapidité pour les paiements transfrontaliers. Néanmoins, la pseudonymisation des transactions, les faiblesses de gouvernance et les lacunes d'assujettissement dans certaines juridictions en font des vecteurs privilégiés pour le blanchiment de la fraude. La stratégie nationale doit accélérer l'alignement sur les normes du GAFI relatives aux prestataires de services sur actifs virtuels (PSAV / VASPs), en ciblant les risques liés aux plateformes offshore, aux jetons stables (stablecoins) et aux portefeuilles non hébergés (unhosted wallets), afin de fermer les angles morts réglementaires.
3.2 Un Cadre Légal, Réglementaire et Supervisif Adapté (KC2)
Les autorités doivent disposer de pouvoirs légaux explicites leur permettant d'agir au-delà des périmètres de supervision traditionnels. Le cadre législatif doit autoriser la surveillance et la fixation d'exigences vis-à-vis des prestataires tiers essentiels (fournisseurs de services cloud, opérateurs télécoms, hébergeurs) dont les vulnérabilités impactent le secteur financier.
Trois leviers juridiques majeurs doivent être consolidés :
- Attribution de la responsabilité civile et partage des pertes : Définir un cadre légal clair pour la répartition des pertes entre prestataires de services de paiement, fournisseurs de réseaux non financiers et utilisateurs. Ce cadre doit limiter le risque moral (moral hazard) tout en protégeant les consommateurs manipulés dans le cadre de fraudes autorisées (APP), incitant ainsi les institutions à investir dans des défenses préventives.
- Portails de partage de données et régimes de protection (Safe Harbors) : Établir des bases légales précises permettant le partage d'informations relatives à la fraude (ex. registres centralisés de comptes mules, indicateurs de menace) entre institutions financières privées et avec les acteurs non financiers, en levant les risques de responsabilité civile ou d'infraction au secret bancaire, tout en préservant la conformité avec la protection des données personnelles.
- Pouvoirs d'urgence pour le gel et la saisie des avoirs : Conférer aux autorités administrative et judiciaire des prérogatives d'intervention ultra-rapides pour geler, saisir et confisquer les flux numériques et les crypto-actifs issus de la fraude, couplées à des mécanismes de reconnaissance mutuelle des ordres de gel transfrontaliers pour contrer la dispersion immédiate des capitaux.
4. Pilier 2 : Renforcement du Cycle d'Atténuation de la Fraude (KC3 à KC6)
L'intégration de la résilience doit couvrir l'ensemble du parcours transactionnel à travers les exigences opérationnelles suivantes :
- Conception intégrée (Resilience by Design - KC3) : Exiger l'intégration de normes de sécurité dès la création des produits numériques. Cela inclut l'authentification forte des clients (SCA), la vérification obligatoire du nom du bénéficiaire (Confirmation of Payee / CoP) avant la validation du transfert, le filtrage des transactions en temps réel et l'analyse des signaux comportementaux (anomalies de frappe, géolocalisation, sessions à distance) sans introduire de friction inutile pour l'utilisateur légitime. Une attention particulière doit être portée à l'émergence des agents IA autonomes, afin d'éviter la création d'interfaces aveugles ou de délégations de paiement non sécurisées.
- Prévention adaptative et perturbation ciblée (KC4) : Perturber activement les structures criminelles en imposant aux autorités et aux prestataires des procédures automatisées pour le retrait rapide (takedown) des applications, sites web, annonces financières et canaux malveillants. Les mesures préventives doivent traiter spécifiquement l'asymétrie d'information et corriger l'architecture du choix (choice architecture) des applications mobiles afin de prémunir les clients contre les biais de manipulation psychologique. Des protections ciblées doivent être adaptées aux profils de clients vulnérables (personnes âgées, nouveaux utilisateurs numériques ou clients sous contrainte).
- Architecture de détection systémique (KC5) : Déployer une architecture de surveillance multi-institutionnelle dépassant l'échelle individuelle des établissements pour analyser les flux à l'échelle globale de l'écosystème. Cela implique l'utilisation d'outils d'analytique collaborative et de dépôts centraux de données sur la fraude, renforcés par des technologies préservant la confidentialité (Privacy-Enhancing Technologies / PETs) afin de repérer les schémas complexes et les réseaux de mules sans compromettre les données personnelles.
- Réponse coordonnée et recouvrement d'actifs (KC6) : Standardiser le signalement des incidents de fraude grâce à des taxonomies communes. Les protocoles de réponse doivent permettre le traçage trans-institutionnel immédiat des fonds volés et l'activation de mécanismes de gel d'urgence. Des cadres d'indemnisation équitables et prévisibles doivent garantir que les usagers ne supportent pas les pertes découlant de failles de sécurité, d'interfaces trompeuses ou de contrôles défaillants, réduisant ainsi le risque moral par un alignement strict des incitations financières des prestataires.
5. Pilier 3 : Mobilisation des Cadres de Risques et d'Application de la Loi Existants (KC7 à KC9)
Cadre Cyber-Résilience (KC7)
La gestion des risques de fraude doit être pleinement intégrée dans les cadres de cybersécurité et de gestion des risques opérationnels (notamment les principes de résilience opérationnelle du Comité de Bâle). Les régulateurs doivent veiller à ce que les prestataires de services de paiement (PSSP) et les infrastructures de marché intègrent la fraude cyber-alimentée dans leurs cartographies de risques, appliquent des normes rigoureuses d'hygiène numérique (authentification multi-facteurs, sécurisation des accès mobiles), et évaluent continuellement la résilience de leurs sous-traitants critiques. Les réseaux d'échange d'informations sur les menaces (ISACs, CERTs) doivent être mobilisés pour diffuser en temps réel les indicateurs de compromission liés à la fraude.
Cadre LCB/FT (KC8)
Le dispositif de lutte contre le blanchiment d'argent et le financement du terrorisme (LCB/FT) constitue un levier d'action fondamental pour priver les fraudeurs de leurs gains :
- Vérification de l'identité (CDD) : Renforcer l'identification et la vérification lors de l'ouverture de compte (notamment l'évaluation des visages via IA contre les falsifications) pour bloquer la création de comptes mules.
- Transparence des paiements : Appliquer de manière stricte les obligations d'alignement des informations sur les donneurs d'ordre et les bénéficiaires pour les transferts de fonds et les crypto-actifs (règle de voyage / Travel Rule).
- Déclarations de soupçon (STR/SAR) : Calibrer les règles de surveillance des transactions pour générer des alertes conjointes (fraude et blanchiment) transmises sans délai aux URF.
- Démantèlement des réseaux de mules : Exploiter la surveillance LCB/FT pour identifier, bloquer et fermer les réseaux de comptes mules utilisés par les organisations criminelles pour disperser les gains illicites.
Cadre Pénal et Application de la Loi (KC9)
Pour instaurer une véritable dissuasion, les services d'enquête doivent privilégier la réponse pénale ciblée et la privation des profits criminels :
- Enquêtes financières parallèles : Associer systématiquement l'enquête pénale à des investigations financières approfondies pour identifier les facilitateurs professionnels, les réseaux de blanchiment sous forme de service (Laundering-as-a-Service) et les bénéficiaires effectifs.
- Coopération policière et opérations internationales : S'installer au cœur des réseaux opérationnels mondiaux, notamment en tirant parti du réseau d'interception rapide des paiements I-GRIP (Global Rapid Interventions of Payments) d'Interpol. Les forces de police doivent participer activement aux opérations inter-juridictionnelles d'envergure, à l'image de l'Opération First Light (ayant permis la saisie de 257 millions de dollars dans 61 pays) et de l'Opération Shadow Storm (task-force conjointe Interpol/Royaume-Uni ciblant directement les complexes d'escroquerie sous contrainte en Asie du Sud-Est).
- Saisie et restitution : Donner la priorité absolue à la saisie conservatoire et à la confiscation des avoirs afin d'assurer la restitution des fonds aux victimes.
- Médiatisation à des fins dissuasives : Publier largement les condamnations pénales, les sanctions administratives et le démantèlement des syndicats criminels afin de briser le sentiment d'impunité et de restaurer la confiance du public.
6. Pilier 4 : Extension de la Coopération Nationale et Transfrontalière (KC10 & KC11)
Collaboration Nationale Multi-Secteurs (KC10)
La nature transsectorielle de la fraude impose de dépasser les approches en silos par une intégration opérationnelle stricte entre le secteur financier, les télécommunications, les plateformes numériques (réseaux sociaux, moteurs de recherche) et les forces de l'ordre. Les opérateurs télécoms doivent mettre en place des dispositifs de filtrage pour éliminer la falsification d'identifiants d'appelants (SMS/Call spoofing) et le détournement de cartes SIM (SIM swapping). Les plateformes numériques doivent imposer la vérification préalable de la légitimité réglementaire des annonceurs vantant des services financiers.
Sur le plan institutionnel, cette collaboration s'incarne par l'établissement de centres nationaux anti-escroquerie (Anti-Scam Centers) fonctionnant comme des plateformes opérationnelles intégrées. Ces structures permettent aux régulateurs financiers, aux URF, aux policiers, aux banques et aux opérateurs télécoms de partager les signaux faibles, de bloquer instantanément les canaux de communication malveillants et d'interrompre les flux financiers frauduleux en temps réel.
Coopération Transfrontalière (KC11)
La circulation quasi instantanée des capitaux volés à l'échelle globale exige l'établissement de prérequis juridiques et techniques garantissant l'interopérabilité internationale de la réponse :
- Portails juridiques d'échange d'urgence : Aménager des voies légales sécurisées et clarifier les protections de responsabilité permettant le partage rapide d'indicateurs de menaces (listes de comptes mules, identifiants compromis) entre juridictions.
- Interopérabilité et taxonomies communes : Adopter des formats de données structurés, standardisés et lisibles par machine afin d'automatiser l'échange d'informations entre URF et forces de police via le réseau du Groupe Egmont ou d'Interpol.
- Protocoles opérationnels sur les corridors à haut risque : Mettre en place des accords bilatéraux ou multilatéraux d'intervention en temps réel sur les corridors de paiement transfrontaliers pour permettre le traçage et le gel conservatoire des fonds avant la finalisation des procédures d'entraide judiciaire traditionnelle (MLA).
- Recours aux technologies préservant la confidentialité (PETs) : Exploiter le chiffrement avancé et le calcul multi-parties pour analyser les flux transfrontaliers et identifier les réseaux criminels sans enfreindre les lois nationales sur la protection de la vie privée.
7. Pilier 5 & Annexes : Protection du Consommateur, Habilitation et Mesure du Risque (KC12 & Annexe 2)
Protection et Sensibilisation du Consommateur (KC12)
La protection du consommateur doit dépasser la simple distribution de conseils passifs ou de décharges de responsabilité pour s'inscrire dans une stratégie globale d'autonomisation et d'équité. Les autorités doivent exiger des prestataires une neutralisation active des schémas trompeurs (dark patterns) au sein des interfaces numériques, qui poussent les utilisateurs à valider des transactions sans réflexion. Les avertissements transactionnels doivent être dynamiques, contextuels et diffusés au moment précis où le risque se manifeste (just-in-time friction).
Pour résoudre l'asymétrie d'information et la détresse des victimes, les juridictions doivent déployer un canal unique de signalement à l'échelle nationale, accessible 24/7. Ce guichet unique permet à la victime d'alerter simultanément sa banque, la police et les autorités de supervision via une saisie unique, déclenchant automatiquement la chaîne d'interception et de gel des fonds. Les régimes de responsabilité doivent trouver un équilibre rigoureux : ils doivent indemniser promptement les consommateurs de bonne foi tout en atténuant le risque moral (moral hazard) à travers des incitations claires adressées aux prestataires financiers et non financiers pour qu'ils sécurisent leurs architectures.
Mesure de la Fraude et Indicateurs Clés de Performance (KPIs - Annexe 2)
Une gouvernance efficace du risque de fraude repose sur une collecte de données multi-sources (signalements des victimes, déclarations de soupçon des banques, dossiers judiciaires, données de supervision). La mesure de la fraude s'organise selon trois niveaux d'analyse complémentaires :
Niveau d'Analyse | Objectif de Mesure | Exemples d'Indicateurs Clés (KPIs) |
1. Systémique (Macrofinancier) | Évaluer l'exposition globale du pays, l'impact sur la confiance des usagers et les risques pour la stabilité financière. | • Pertes totales dues à la fraude en % du PIB. |
2. Institutionnel (Supervisé) | Mesurer la solidité et l'efficacité des contrôles internes et des architectures de sécurité des PSSP. | • Volume et valeur des fraudes prévenues (tentatives bloquées) vs réalisées. |
3. Application de la loi | Évaluer l'efficacité de la réponse judiciaire, la vitesse de réaction et la privation des gains criminels. | • Montants totaux des avoirs frauduleux gelés, saisis et restitués aux victimes. |