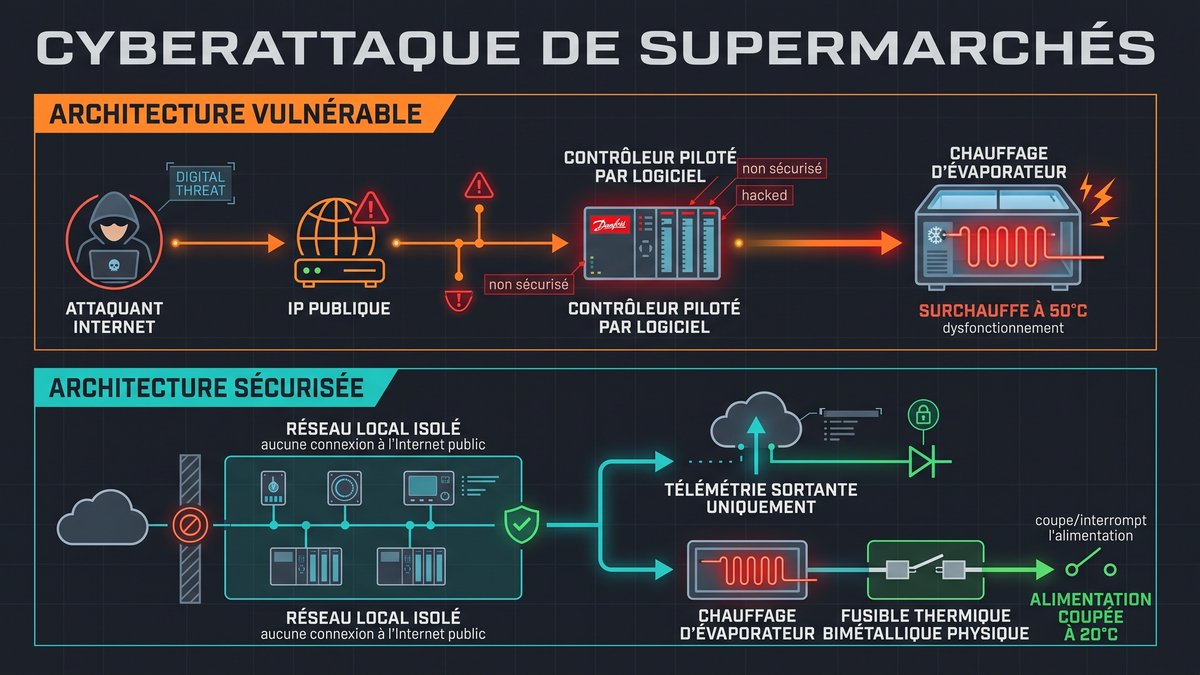
Cyberattaque des supermarchés : Les leçons d'architecture OT
Quand le Cloud transforme les chambres froides en fours : Leçons d'architecture tirées de la cyberattaque contre les supermarchés français
Sommaire : La cyberattaque du 11-12 d'octobre 2026 contre les supermarchés français a détourné les contrôleurs Danfoss connectés à Internet pour forcer le dégivrage continu des vitrines jusqu'à 50 °C, entraînant des pertes massives. Cet incident démontre le danger de la gestion exclusivement logicielle et de l'exposition directe des technologies opérationnelles (OT) sur le Web. Pour garantir la sécurité des systèmes critiques, les industries doivent appliquer deux principes fondamentaux : l'isolement réseau des automates (réseaux locaux sans accès public) et l'installation de verrous électromécaniques physiques (fusibles thermiques) pour empêcher les surchauffes.
Au cours de la nuit du 11 au 12 octobre 2026, une cyberattaque d'envergure a frappé les systèmes de réfrigération commerciale de plusieurs centaines de supermarchés en France, touchant notamment des enseignes telles qu'Intermarché, Coopérative U, Carrefour, Monoprix et E. Leclerc.
Le vecteur d'attaque a ciblé les technologies opérationnelles (OT) en périphérie de réseau : des automates de réfrigération connectés, en particulier des unités de gestion de la gamme Danfoss System Manager (série AK-SM) obsolètes ou non patchées. Plutôt que de simplement couper le refroidissement - ce qui aurait provoqué une hausse lente et progressive de la température ambiante -, les attaquants ont manipulé à distance les paramètres de contrôle pour forcer un cycle de dégivrage électrique continu tout en désactivant les ventilateurs de l'évaporateur.
En outrepassant les consignes logiciel et les limites de sécurité intégrées, la température à l'intérieur des vitrines fermées est montée jusqu'à 50 °C. Les conséquences ont été immédiates et sévères : des millions d'euros de marchandises avariées, des fermetures forcées de rayons et de magasins, ainsi que, dans certains cas isolés, des départs d'incendie causés par la surchauffe prolongée des résistances électriques.
Bien que les autorités de sécurité informatique (ANSSI et CERT-FR) aient rapidement émis des directives d'urgence ordonnant de déconnecter du réseau public l'ensemble des contrôleurs OT exposés, cet incident met en lumière une vulnérabilité systémique bien plus profonde : l'abandon des principes fondamentaux de la sécurité électromécanique au profit de la commodité numérique et de la gestion centralisée par le Cloud.
1. L'illusion de la boucle de sécurité 100 % logicielle
Dans l'ingénierie classique des systèmes critiques, le logiciel est structurellement considéré comme une couche de contrôle non fiable. Les composants à haute énergie - tels que les résistances de dégivrage électrique de plusieurs kilowatts équipant les batteries d'évaporateurs industriels - doivent impérativement être asservis à des verrouillages matériels déterministes.
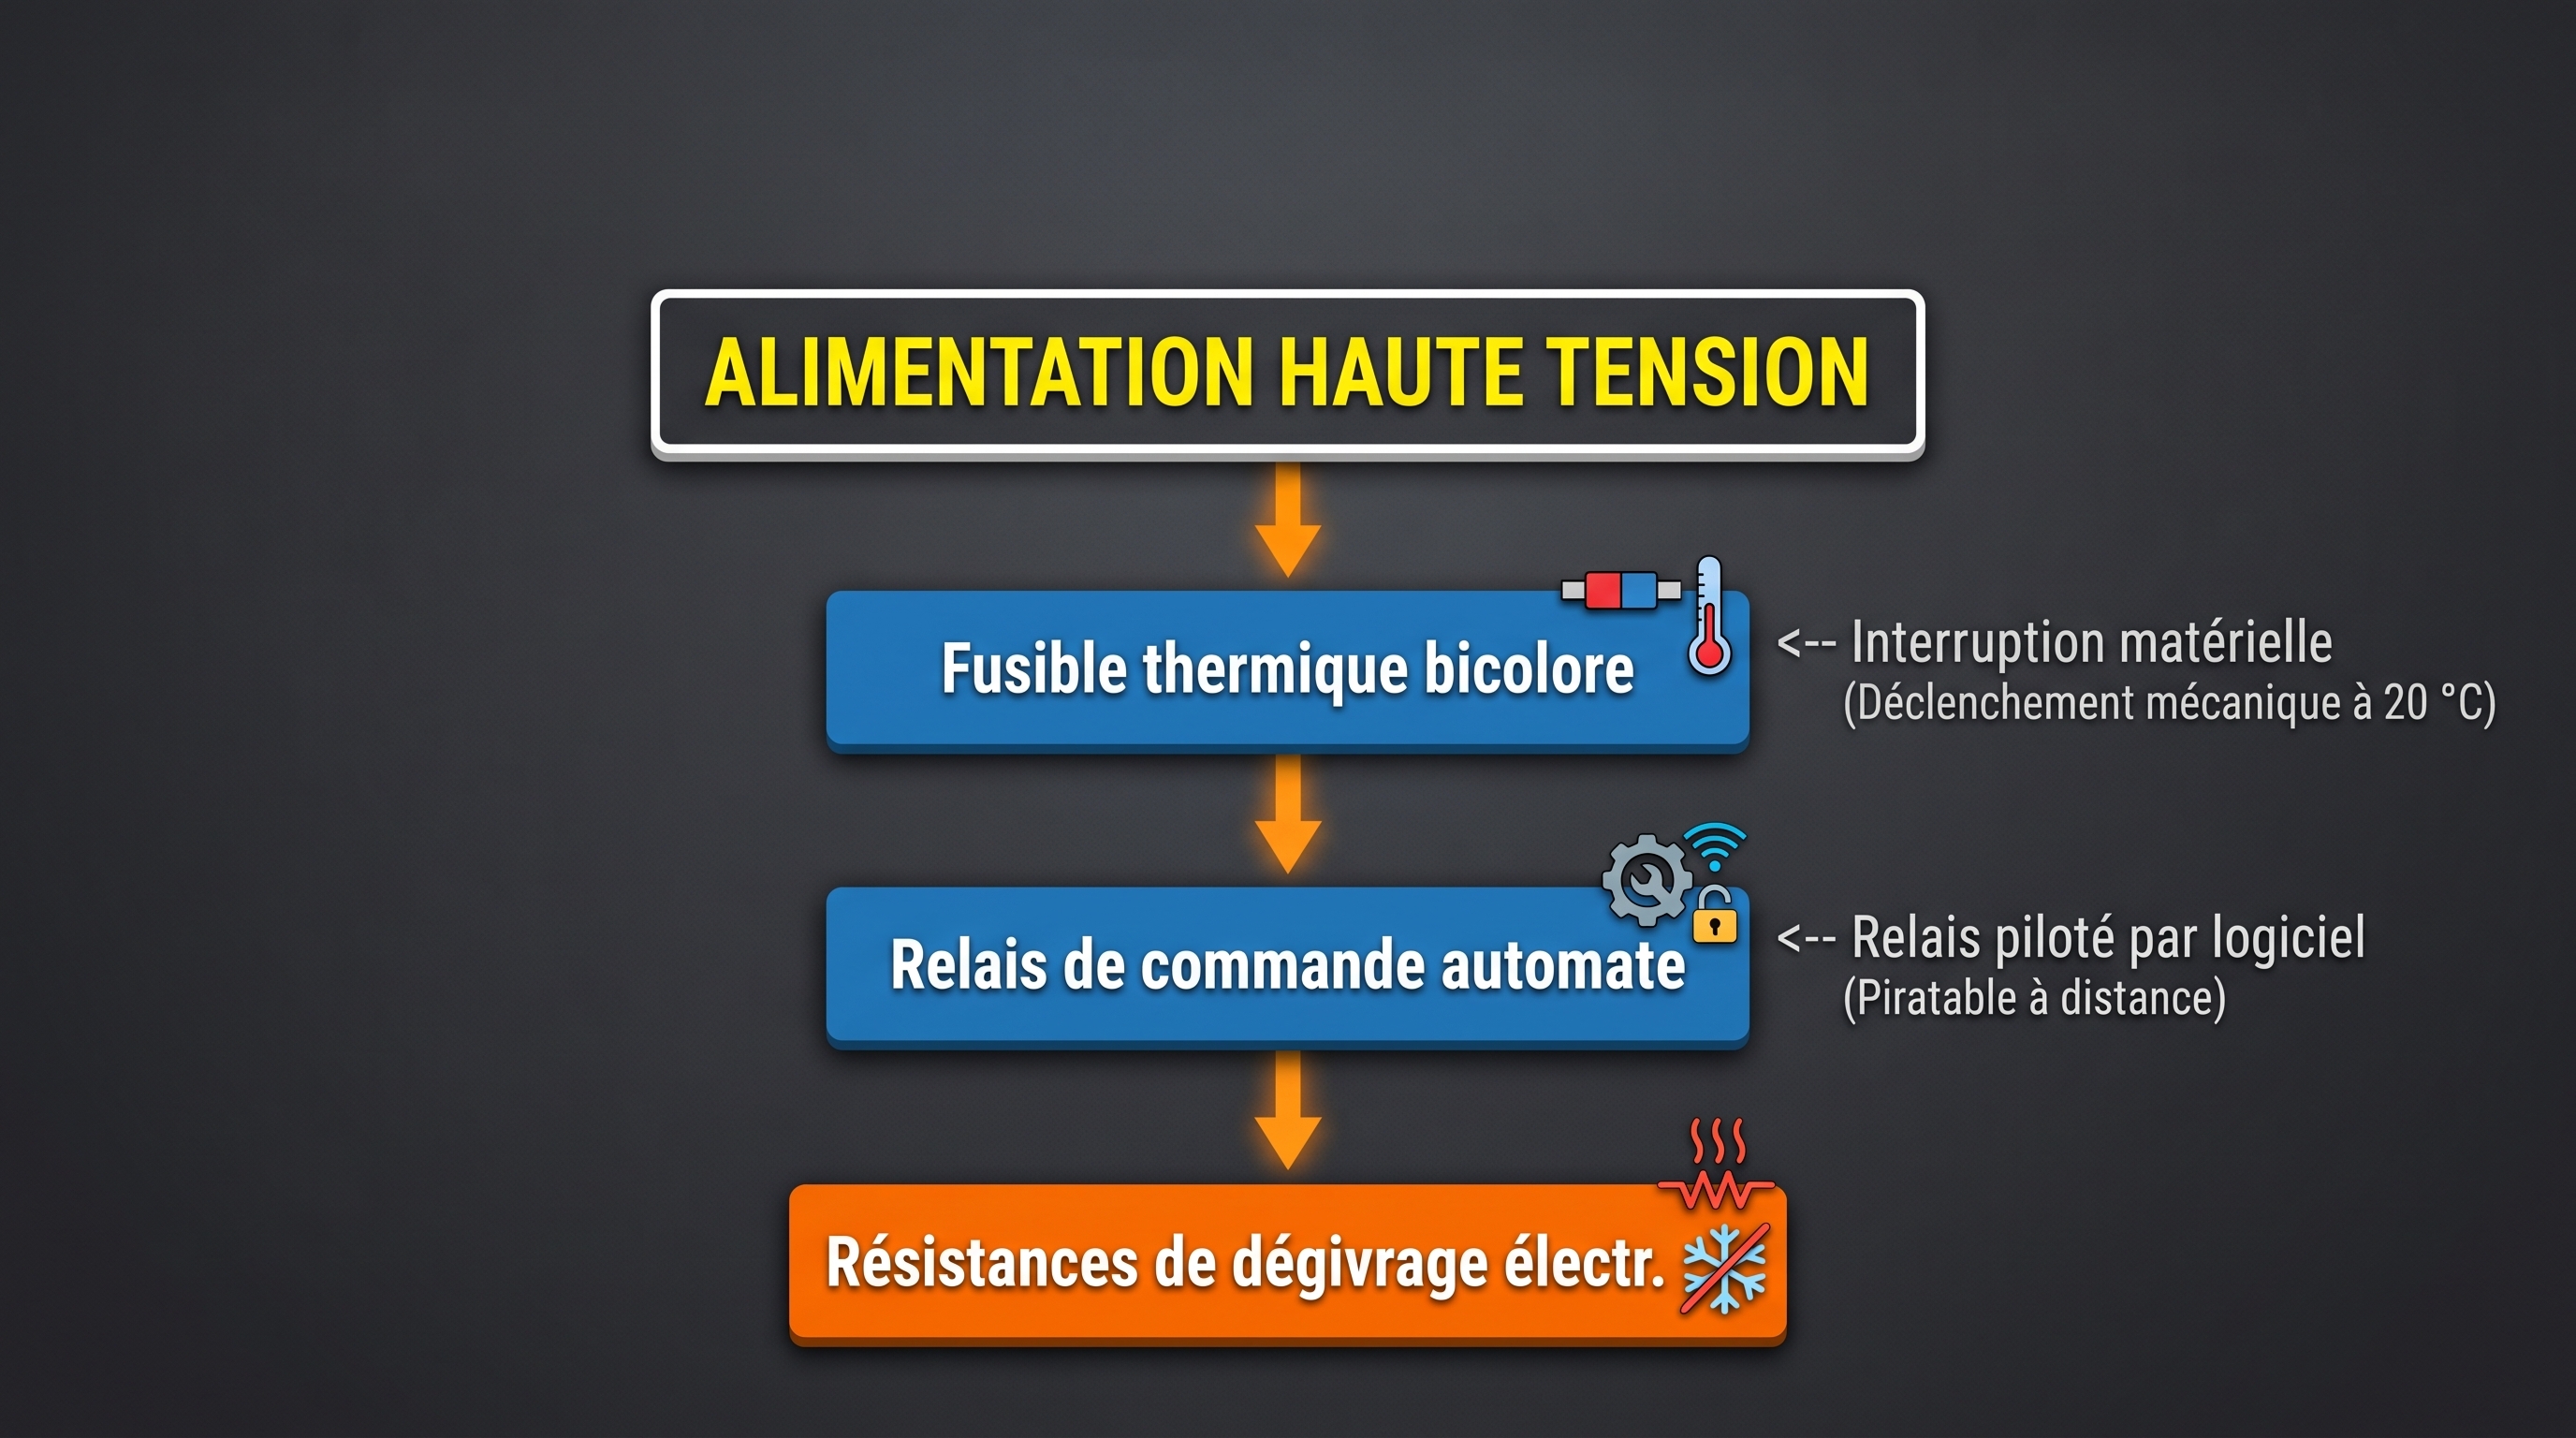
Un ensemble de dégivrage commercial correctement conçu intègre un thermostat bimétallique ou un fusible thermique non programmable monté directement en série sur la ligne d'alimentation de la résistance. Ces dispositifs de coupure physique sont calibrés pour ouvrir mécaniquement le circuit si la température locale dépasse un seuil de sécurité défini (généralement entre 15 °C et 20 °C). Une fois le contact ouvert, le courant ne peut physiquement plus alimenter la résistance, quels que soient les ordres logiciels ou les commandes de surpassement envoyés à distance par l'automate.
Cependant, dans de nombreuses installations modernes, l'optimisation des coûts et la généralisation de la télégestion ont conduit à un point de défaillance unique : le remplacement des coupures physiques en série par des boucles de rétroaction logicielles s'appuyant sur des thermistances numériques (sondes NTC). Lorsqu'un attaquant compromet l'interface d'administration du contrôleur central, le logiciel peut simplement ignorer les relevés de sonde et maintenir les contacts de relais fermés en continu, transformant ainsi un équipement frigorifique en un puissant radiateur à convection.
2. Exposition sur IP publique et dérives de la connectivité OT
Les équipements de contrôle en périphérie destinés à la gestion technique des bâtiments (GTB), au CVC/R et aux variateurs de fréquence ne devraient jamais se voir attribuer d'adresse IP publique ni être placés derrière des règles de redirection de port (port-forwarding) ouvertes sur les routeurs d'accès.
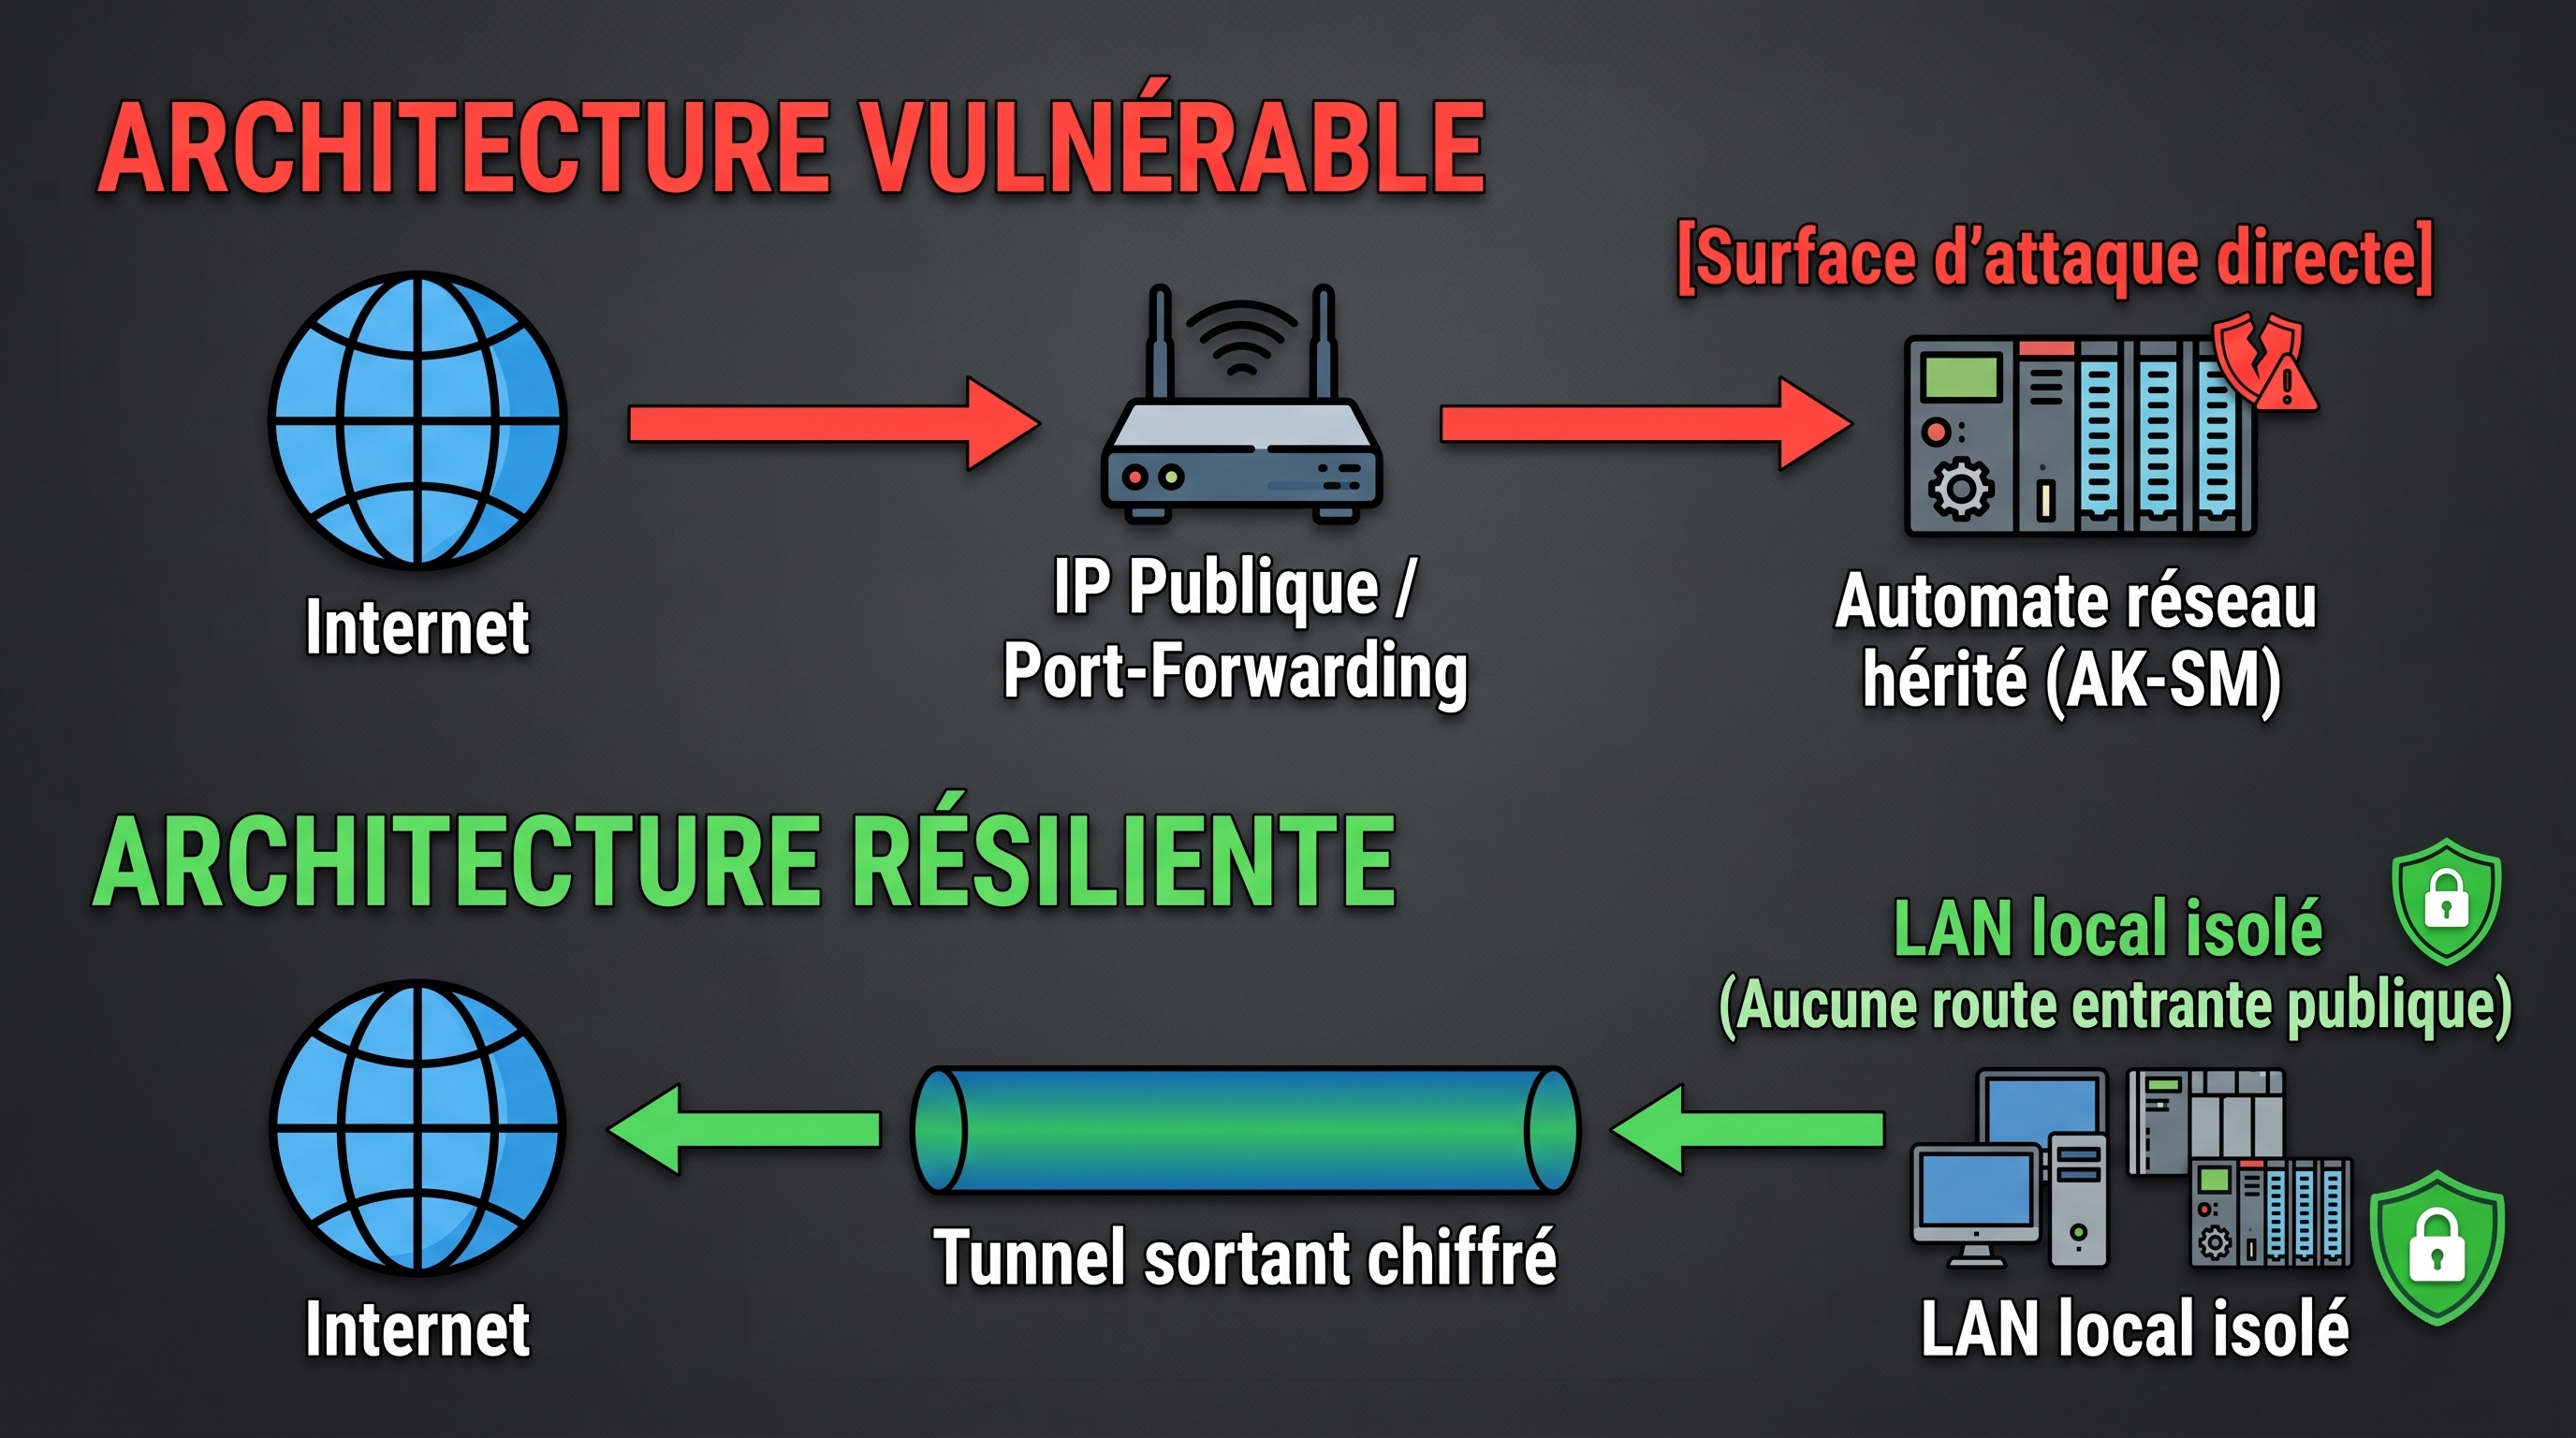
La multiplication des offres de « gestion de parc à distance », des tableaux de bord SaaS centralisés et des contrats de maintenance sous-traités (frigoristes) a favorisé des modèles de connectivité à faible friction au détriment de l'architecture réseau. Des automates d'ancienne génération - conçus sur des systèmes d'exploitation légers dépourvus de protocoles Zero-Trust modernes - se sont ainsi retrouvés exposés directement aux scanners du Web et aux attaques automatisées par force brute ou réutilisation d'identifiants.
D'un point de vue structurel, l'accès distant aux infrastructures OT doit rigoureusement respecter trois contraintes :
- Réseaux locaux OT isolés (air-gap) : Les automates doivent résider sur des réseaux locaux non routables et micro-segmentés (norme IEC 62443 / Modèle de Purdue)
- Télémétrie exclusivement sortante : La remontée des paramètres et des flux de données doit s'effectuer via des pipelines sortants (ex. MQTT sur TLS) plutôt qu'en écoutant les connexions entrantes sur des ports ouverts.
- Passerelles d'accès Zero-Trust : Tout accès d'administration à distance doit être exclusivement orchestré via des architectures Zero-Trust Network Access (ZTNA) ou des bastions dédiés exigeant une authentification multifacteur (MFA) matérielle.
3. Responsabilités financières et conséquences réglementaires
Alors que les assureurs dommages lancent des recours en subrogation pour récupérer les pertes liées aux marchandises détruites et aux pertes d'exploitation, les responsabilités juridiques et financières se redistribuent selon trois axes majeurs :
- Exploitants et enseignes de la distribution : Dans le cadre du renforcement des directives sur la résilience opérationnelle numérique (notamment la directive européenne NIS 2), les exploitants s'exposent à des sanctions réglementaires pour défaut d'hygiène informatique élémentaire, notamment l'utilisation de réseaux plats et le maintien d'accès non authentifiés en périphérie.
- Prestataires de maintenance et frigoristes : Les sociétés de maintenance sous-traitantes ayant déployé des équipements avec des mots de passe par défaut ou ouvert des redirections de port directes pour faciliter leurs interventions s'exposent à des poursuites directes pour rupture de contrat et négligence.
- Fabricants d'équipements : Les constructeurs vont faire face à des exigences accrues en matière de conception sécurisée (*secure-by-design*) et de sûreté de fonctionnement (*safe-by-design*). Cela va contraindre le secteur à renoncer au pilotage exclusivement logiciel de la sécurité au profit du retour d'organes de sécurité matériels embarqués capable de prévenir les états de fonctionnement dangereux.
Conclusion : Restaurer les barrières matérielles
L'évènement survenu en France illustre de manière frappante les risques physiques induits par la convergence incontrôlée des technologies opérationnelles et d'Internet sans défense en profondeur.
La solution ne réside pas simplement dans l'adoption de mots de passe plus complexes ou dans l'accélération du rythme des patchs logiciels sur des automates de terrain. Une véritable résilience opérationnelle exige un retour aux principes fondamentaux de l'ingénierie : l'isolement réseau strict des actifs OT, des plans de contrôle coupés d'Internet, et la présence de verrouillages électromécaniques câblés qui empêchent physiquement le logiciel de faire basculer un équipement critique dans un état dangereux.