3 résultats pour « risque systémique »
Date : Tags : , , , , , ,
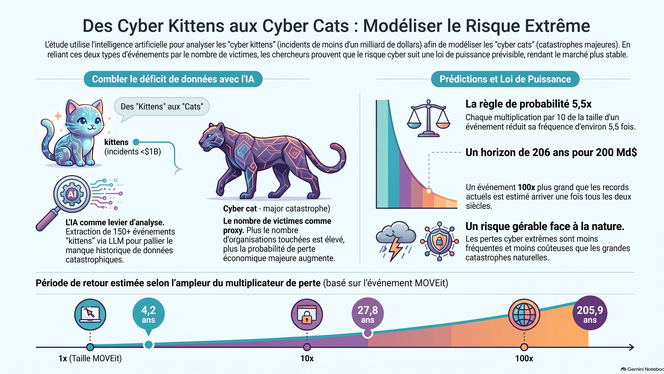
La rareté des données empiriques sur les méga-catastrophes cyber (Cyber Cats > 1 Smilliard) rend leur modélisation complexe. Pour y remédier, une méthodologie s'appuie sur le classement par LLM de réclamations d'assurance pour analyser les Cyber Kittens : des événements systémiques de moindre ampleur.
L'étude démontre que ces événements suivent une loi de puissance (coefficient α=1,74), utilisant le nombre de victimes pondéré comme indicateur de perte. Cette approche permet de quantifier la fréquence des événements extrêmes (Gray Swans) : un sinistre de 20 milliards de dollars présente une période de retour de 28 ans, contre 206 ans pour 200 milliards.
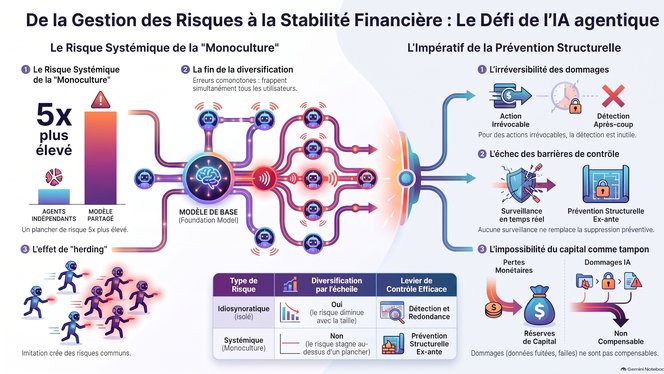
Le passage de l’IA générative traditionnelle aux systèmes d’IA agentique autonomes transforme le risque de modèle individuel en risque systémique macroprudentiel.
Le cadre quantitatif de dommage attendu EH = PHA × SGH × BR révèle un risque défavorable où la probabilité, la sévérité et le rayon d'impact co-varient négativement en période de crise. De plus, la monoculture autour de quelques modèles de fondation crée un plancher de risque non diversifiable, tandis que les contagions techniques, sémantiques et les comportements mimétiques de troupeau amplifient le danger.
Les contrôles à l'exécution et le capital s'avèrent inopérants face aux actions irréversibles. La gestion des risques doit donc imposer en amont un confinement robuste et des limites d'exposition structurelles via l'indice d'écart de confinement (CMI).
Face au risque cyber systémique, ce cadre macroprudentiel dépasse la simple approche microprudentielle centrée sur la résilience individuelle (ex. DORA) en modélisant la topologie globale du réseau financier. Il repose sur quatre piliers : une cartographie des dépendances (Cyber Map), des stress tests dynamiques, des objectifs de résilience fondés sur les moments pour mieux capturer les risques de queue, et des mesures d'atténuation structurelles. L'étude met en lumière un paradoxe majeur : la redondance (backups) visant à se protéger des pannes accroît la connectivité globale et aggrave la propagation des malwares. La régulation doit donc arbitrer entre fragmentation et redondance selon la menace.